서버 인프라나 홈랩(Home Lab), 사내 네트워크를 운영하다 보면 “지금 내 서브넷에 어떤 장비가 살아있는가?”, “열려 있는 포트와 데몬은 무엇인가?”, “방화벽 인바운드 정책이 의도대로 적용되었는가?”를 주기적으로 진단해야 합니다.
Nmap(Network Mapper)은 단순한 Ping 도구를 넘어, 네트워크 대역의 호스트 탐색(Host Discovery)부터 포트 스캔, 서비스 식별까지 정밀하게 진단해 주는 표준 네트워크 분석 도구입니다. 여기에 공식 GUI 프론트엔드인 Zenmap을 곁들이면 복잡한 옵션을 외우지 않고도 시각적인 네트워크 토폴로지(Topology) 맵과 구조화된 결과표를 손쉽게 확인할 수 있습니다.
1. Nmap으로 확인할 수 있는 핵심 정보 3가지
터미널이나 GUI에서 스캔을 실행하는 것만으로 다음과 같은 시스템 인텔리전스를 확보할 수 있습니다.
| 수집 정보 | 확인 가능한 구체적 데이터 | 실무 활용 포인트 |
| 호스트 활성화 여부 | • 네트워크 대역 내 살아있는 IP 목록 • MAC 주소 및 벤더(제조사) 정보 | 미승인 단말(Rogue AP, 비인가 PC) 식별 |
| 포트 개방 상태 | • TCP/UDP 포트의 Open/Closed/Filtered 상태 • 방화벽 차단 여부 판별 | 외부 불필요 노출 포트 점검 및 인바운드 룰 검증 |
| 구동 서비스 및 버전 | • 포트별 데몬(Apache, Nginx, OpenSSH 등) • 서비스 소프트웨어의 정확한 버전 정보 | 구버전 소프트웨어의 알려진 취약점(CVE) 점검 |
2. 핵심 스캔 방식의 차이: TCP SYN vs TCP Connect vs UDP
포트 스캔을 수행할 때 가장 중요한 것은 어떤 핸드셰이크 방식으로 대상 포트와 통신하는가입니다.
① TCP SYN 스캔 (-sS) — 표준 스텔스 스캔
- 동작 원리: 3-Way Handshake를 완전히 완료하지 않는 ‘Half-Open’ 스캔입니다.
- 클라이언트가 대상 포트로
SYN패킷 전송 - 포트가 열려 있으면 서버가
SYN-ACK로 응답 - 클라이언트는 즉시
RST(Reset)패킷을 보내 연결을 강제로 종료
- 클라이언트가 대상 포트로
- 특징: 관리자 권한(
sudo/ 관리자 실행)이 필요합니다. 연결을 완전히 맺지 않으므로 대상 서버의 애플리케이션 연결 로그에 남지 않아 가장 기본적이고 표준적인 방식으로 사용됩니다.
② TCP Connect 스캔 (-sT) — 완전 연결 스캔
- 동작 원리: OS의 표준 네트워크 소켓 API를 이용해 완전한 Handshake(
SYN → SYN-ACK → ACK)를 맺고 정상 종료합니다. - 특징: 일반 사용자 권한으로 Nmap을 돌릴 때 자동으로 사용됩니다. 완전한 세션을 수립하기 때문에 대상 서버의 시스템 접속 로그에 명확히 기록이 남으며, SYN 스캔보다 속도가 다소 느립니다.
③ UDP 스캔 (-sU) — UDP 포트 점검
- 동작 원리: DNS(53), DHCP(67/68), SNMP(161) 등 UDP 기반 서비스 점검 시 사용합니다.
- 특징: UDP는 응답 확인 절차(Handshake)가 없으므로 대상이 응답하지 않을 경우 타임아웃을 대기해야 합니다. 따라서 TCP 스캔에 비해 속도가 현저히 느립니다.
3. 기초 필수 CLI 옵션 총정리
-sn(Ping Scan): 포트 스캔을 건너뛰고 대역 내 살아있는 호스트만 초고속으로 탐색합니다. (구버전-sP)-Pn(No Ping): 사전에 Ping(ICMP)을 날리지 않고 모든 호스트가 켜져 있다고 가정하여 강제로 포트 스캔을 진행합니다. 대상 서버 방화벽이 Ping을 차단해 죽어 있는 것처럼 보일 때 필수입니다.-p <포트>: 스캔할 포트 번호나 범위를 명시합니다.- 특정 포트 지정:
-p 22,80,443 - 포트 범위 지정:
-p 1-1000 - 전체 포트(1~65535) 전수 점검:
-p-
- 특정 포트 지정:
-sV(Version Detection): 열린 포트와 직접 배너(Banner)를 교환하여 데몬의 실제 소프트웨어 이름과 버전(nginx 1.24.0,OpenSSH 8.9p1등)을 식별합니다.-O(OS Detection): TCP/IP 스택 응답 패턴(TTL 값, Window Size 등)을 분석해 대상 장비의 OS 커널 버전을 유추합니다.-T<0-5>(Timing Template): 스캔 속도를 조절합니다.T0(극도로 느림)부터T5(초고속)까지 지원하며, 일반적인 환경에서는 안정성과 속도의 균형을 맞춘-T4를 권장합니다.
4. Nmap 스캔 결과(Output) 판정 기준
스캔이 완료되면 출력되는 테이블의 STATE 컬럼은 방화벽과 네트워크 상태를 진단하는 핵심 척도입니다.
| 포트 상태 (STATE) | 의미 | 네트워크 관점의 진단 |
open | 포트 수신 대기 (LISTEN) | 서버에서 해당 서비스가 정상 구동 중이며 트래픽을 수신함 |
closed | 포트 닫힘 (응답 반환) | 호스트는 켜져 있으나 해당 포트를 쓰는 프로세스가 없음 (RST 패킷 반환) |
filtered | 패킷 도달 불가 (방화벽 차단) | 방화벽(iptables, 보안 그룹 등)에 의해 패킷이 드롭되어 열림/닫힘 판단 불가 |
unfiltered | 패킷 도달 확인 (상태 미결정) | 포트 접근은 가능하나 개방 여부는 단정 불가 (주로 ACK 스캔 시 노출) |
5. CLI가 부담스럽다면? GUI 도구 Zenmap 200% 활용법
Zenmap은 Nmap 프로젝트 공식 크로스플랫폼(Windows, macOS, Linux) GUI 도구입니다. CLI의 모든 스캔 기능을 그래픽 환경에서 직관적으로 다룰 수 있습니다.
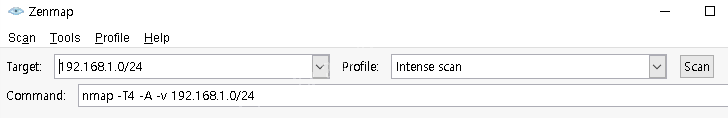
(1) 상단 컨트롤러: 타깃과 사전 정의 프로필(Profile)
Zenmap의 가장 큰 장점은 CLI 옵션을 일일이 타이핑하지 않아도 자주 쓰는 스캔 방식이 ‘Profile’로 사전 정의되어 있다는 점입니다.
- Intense scan (
-T4 -A -v): OS 감지, 버전 탐지, 기본 스크립트 점검을 한 번에 실행하는 가장 완벽한 종합 진단 - Quick scan (
-T4 -F): 상위 100개 주요 포트만 빠르게 훑는 약식 스캔 - Quick traceroute (
-sn --traceroute): 네트워크 경로 추적과 생존 호스트 파악 - Regular scan (
nmap): 기본 포트 1,000개 기본 스캔
꿀팁: Profile을 선택하면 아래
Command:창에 실제 CLI 명령어가 자동으로 조합됩니다. 반대로Command:창에 직접 옵션을 추가/수정하여 엔터를 쳐도 똑같이 반영되므로, Nmap 명령어 문법을 학습하는 용도로도 매우 훌륭합니다.
(2) 탭별 결과 분석 기능
스캔이 완료되면 하단 탭을 통해 결과를 다각도로 시각화하여 검토할 수 있습니다:
- Nmap Output: 터미널에서 보던 텍스트 로그 원본이 컬러 하이라이팅되어 출력됩니다.
- Ports / Hosts: 발견된 모든 포트 번호, 프로토콜, 서비스 상태, 데몬 버전을 정갈한 스프레드시트 테이블 형태로 필터링하여 보여줍니다.
- Topology (시각적 네트워크 지도):
- 스캔한 서브넷 장비들의 연결 관계를 동심원 형태의 인터랙티브 네트워크 맵(Graph)으로 렌더링합니다.
- 게이트웨이(라우터)와 각 엔드포인트 PC, 서버 간의 홉(Hop) 거리를 시각적으로 한눈에 파악할 수 있어 네트워크 구조 파악에 탁월합니다.
- Host Details: 감지된 OS 종류, 가동 시간(Uptime), MAC 주소 제조사, 닫힌 포트/열린 포트 개수 등을 깔끔한 요약 카드로 제공합니다.
(3) 이전 스캔 결과 비교 (Scan Diff)
Zenmap 상단 메뉴의 Tools → Compare Results 기능을 활용하면, 며칠 전 수행한 스캔 결과 파일과 오늘 스캔한 결과 파일을 좌우로 비교할 수 있습니다.
- 새로 열린 비인가 포트(초록색 강조)나 내려간 서비스(빨간색 강조)를 즉각 식별할 수 있어 정기적인 인프라 형상 관리 및 변경 점검에 매우 유용합니다.
6. 실무 상황별 Nmap 실전 원라인(One-Line) 레시피
단순한 기본 명령어를 넘어, 현업 네트워크 점검과 홈랩 운영 시 마주치는 다양한 시나리오별 실전 명령어 모음입니다.
(1) 서브넷 대역 생존 자산 고속 탐색
Bash
# 1. 포트 스캔 없이 사내망/서브넷 내 살아있는 호스트 IP 및 MAC 주소만 초고속 수집
nmap -sn 192.168.1.0/24

# 2. ARP 요청만으로 로컬 네트워크 장비 고속 식별 (로컬 대역에서 가장 빠르고 정확함)
nmap -PR -sn 192.168.1.0/24
(2) 핀포인트(Pin-Point) 포트 개방 점검
Bash
# 1. 웹/원격접속 필수 서비스 포트 4개만 핀포인트 스캔
nmap -p 22,80,443,8080 192.168.1.100

# 2. 통계상 가장 많이 열리는 상위 20개 포트만 1초 만에 훑기
nmap --top-ports 20 192.168.1.100

# 3. 방화벽 뒤에서 ICMP Ping을 차단한 서버의 특정 서비스 포트 강제 점검
nmap -Pn -p 3389,8443 192.168.1.100
(3) 전수 점검 및 인프라 자산 식별 (Deep Inspection)
Bash
# 1. 1번부터 65,535번까지 모든 TCP 포트 전수 점검 (속도 템플릿 T4 적용)
nmap -sS -p- -T4 192.168.1.100

# 2. 열린 포트의 데몬 서비스 이름과 정확한 소프트웨어 버전 식별
nmap -sV -T4 192.168.1.100

# 3. OS 지문 분석 최적화 (시간 낭비 방지 + 근접 OS 적극 추정)
nmap -O --osscan-limit --osscan-guess 192.168.1.100
(4) 올인원 종합 진단 및 보고서 자동 저장
Bash
# 1. OS 감지 + 서비스 버전 + 기본 스크립트(NSE) + 경로 추적(Traceroute) 일괄 실행
nmap -A -T4 192.168.1.100

# 2. 종합 진단을 수행하고 결과를 3가지 포맷(텍스트, XML, Grepable) 파일로 자동 동시 저장
nmap -A -T4 192.168.1.100 -oA scan_result_report
이번 포스팅에서는 Nmap의 핵심 스캔 원리와 결과 판정법, 그리고 Zenmap GUI를 통한 시각적 인프라 분석법을 확인하였습니다.
다음 포스팅에서는 한 단계 더 깊숙이 들어가 방화벽 우회 기법 NSE 심층 활용 등의 보안 실무 테크닉을 다루겠습니다.
답글 남기기