• [인프라/DevOps] Rootless Podman으로 나만의 GitLab 서버 구축하기: 1024 포트 제한 해제·SELinux(setenforce) 테스트·폐쇄망 운영 팁까지

    컨테이너 런타임으로 Docker 대신 Podman을 선택하는 가장 큰 이유 중 하나는 Rootless 모드를 통한 보안 격리입니다. 데몬 없이 일반 사용자 권한으로 컨테이너를 구동하면, 설령 컨테이너 내부 프로세스가 탈취되더라도 호스트 시스템의 root 권한으로 직결될 위험을 크게 낮출 수 있습니다.

    다만 GitLab처럼 내부 컴포넌트가 많고 설정/데이터 볼륨 권한이 민감한 애플리케이션을 Rootless Podman으로 올릴 때는, Rootful Docker와 다른 UID/GID 매핑 구조, 1024번 미만 포트 바인딩 제약, 그리고 RHEL/Fedora 계열의 SELinux 정책을 미리 이해해야 시행착오를 줄일 수 있습니다.

    이번 포스팅에서는 Rootless Podman 환경에서 GitLab을 구축하는 전 과정과 함께, 1024번 미만 포트 제한 해제, 도저히 안 될 때 setenforce로 원인을 좁히는 테스트 방법, 그리고 폐쇄망 환경에서의 한정적 완화 전략까지 실전 관점으로 정리합니다.

    1. Rootless Podman 환경 체크리스트

    • 사전 사양
      • 메모리(RAM): 최소 4GB 이상 권장, 안정적인 운영을 위해서는 8GB 이상 권장
      • 스토리지: Git 저장소 및 백업 파일 축적을 고려한 여유 공간 확보
      • 도구: Rootless podman 및 podman-compose(또는 Podman v4.1+ 내장 podman compose) 설치 완료
    • Rootless 특유의 핵심 포인트
      1. 1024번 미만 포트 제한: 일반 사용자(Rootless)는 기본적으로 80, 443, 22 같은 1024번 미만 호스트 포트 직접 바인딩이 제한됩니다. 기본적으로는 8080, 8443, 2222 등 비특권 포트를 쓰거나, 호스트 커널 설정(ip_unprivileged_port_start)을 조정해 제한을 해제해야 합니다.
      2. SubUID / SubGID 매핑: Rootless 컨테이너 안의 root(UID 0)나 서비스 계정은 호스트의 일반 사용자와 /etc/subuid, /etc/subgid에 할당된 보조 UID/GID 범위로 매핑됩니다.
      3. SELinux 컨텍스트: SELinux가 Enforcing 모드인 환경에서는 호스트 볼륨 마운트 권한이나 레이블이 맞지 않아 컨테이너 기동·초기화가 꼬일 수 있습니다.

    2. 1024번 미만 특권 포트 제한 해제 방법

    기본적으로 리눅스 커널은 net.ipv4.ip_unprivileged_port_start 값이 1024로 설정되어 있어 일반 사용자가 1024번 미만 포트에 바인딩할 때 권한 오류가 발생합니다. 80, 443, 22번 포트(또는 80번 이상 포트)를 Rootless Podman 호스트 포트로 직접 쓰고 싶다면 호스트 관리자 권한으로 시작 포트 기준을 낮출 수 있습니다.

    1) 즉시 적용 (재부팅 시 초기화)

    현재 세션에 바로 반영하려면 아래 명령을 실행합니다. (예: 80번 포트까지 허용하려면 80으로 지정)

    Bash

    sudo sysctl -w net.ipv4.ip_unprivileged_port_start=80
    

    (참고로 22번 포트까지 열어야 한다면 값을 22로 지정할 수 있으나, 호스트 OS의 SSH 데몬이 이미 22번 포트를 점유하고 있다면 포트 충돌이 발생하므로 호스트 SSH 포트와 겹치지 않는지 먼저 확인해야 합니다.)

    2) 영구 적용 (/etc/sysctl.d/ 설정)

    서버 재부팅 후에도 유지되도록 설정 파일을 만듭니다.

    Bash

    echo "net.ipv4.ip_unprivileged_port_start=80" | sudo tee /etc/sysctl.d/99-rootless-ports.conf
    sudo sysctl --system
    

    3. 단계별 구축 가이드 (Rootless Podman)

    Step 1. 영구 데이터 디렉터리 생성

    일반 사용자 계정(~/gitlab) 아래에 설정, 로그, 데이터 디렉터리를 생성합니다.

    Bash

    mkdir -p ~/gitlab/config ~/gitlab/logs ~/gitlab/data
    cd ~/gitlab
    

    Step 2. compose.yml (docker-compose.yml) 작성

    Rootless Podman 환경에서 실행할 GitLab 정의 파일을 작성합니다. (이미지 태그는 gitlab/gitlab-ee:latest 또는 gitlab/gitlab-ce:latest 중 환경에 맞게 선택할 수 있습니다.)

    • 옵션 A: 비특권 포트(8080 / 8443 / 2222) 사용 시 (별도 커널 수정 불필요)

    YAML

    services:
      gitlab:
        image: gitlab/gitlab-ee:latest
        container_name: gitlab
        restart: unless-stopped
        hostname: 'gitlab.yourdomain.com'
        ports:
          - '8080:80'     # 1024 이상 호스트 포트로 HTTP 매핑
          - '8443:443'    # HTTPS 직접 노출 시 사용
          - '2222:22'     # 호스트 SSH(22번) 충돌 방지 및 비특권 포트 매핑
        environment:
          GITLAB_OMNIBUS_CONFIG: |
            external_url 'http://gitlab.yourdomain.com:8080'
            gitlab_rails['gitlab_shell_ssh_port'] = 2222
        volumes:
          - './config:/etc/gitlab:Z'
          - './logs:/var/log/gitlab:Z'
          - './data:/var/opt/gitlab:Z'
        shm_size: '256m'
    
    • 옵션 B: 1024 포트 제한 해제 후 80:80 직접 매핑 시

    YAML

        ports:
          - '80:80'       # ip_unprivileged_port_start=80 설정 후 직접 바인딩
          - '8443:443'
          - '2222:22'
        environment:
          GITLAB_OMNIBUS_CONFIG: |
            external_url 'http://gitlab.yourdomain.com'
            gitlab_rails['gitlab_shell_ssh_port'] = 2222
    

    볼륨 :Z 옵션 참고 SELinux가 활성화된 환경에서는 볼륨 마운트 뒤에 :Z를 붙여 컨테이너가 해당 디렉터리에 접근할 수 있도록 SELinux 컨텍스트를 레이블링해 주는 것이 안전합니다.

    Step 3. 컨테이너 실행 및 초기화 로그 확인

    Rootless 환경에서 sudo 없이 일반 사용자로 실행합니다.

    Bash

    podman-compose up -d
    

    초기 gitlab-ctl reconfigure 및 데이터베이스 초기화에는 시간이 걸리므로 아래 명령으로 로그를 확인합니다.

    Bash

    podman logs -f gitlab
    

    Step 4. 초기 root 비밀번호 확인 및 초기 보안 설정

    초기화가 완료되면 컨테이너 내부의 초기 비밀번호 파일을 확인합니다.

    Bash

    podman exec -it gitlab grep 'Password:' /etc/gitlab/initial_root_password
    

    로그인 후에는 다음 작업을 우선 진행합니다.

    1. root 계정 비밀번호 즉시 변경
    2. 외부 접속이 가능한 환경이라면 Admin Area → Settings → General → Sign-up restrictions에서 불필요한 회원가입 허용 옵션 비활성화

    4. setenforce 테스트 및 폐쇄망 한정 해제 전략

    Rootless Podman으로 GitLab을 올리다 보면 볼륨 권한, 네임스페이스 매핑, SELinux 정책 등이 얽혀 원인이 불분명한 오류가 발생할 때가 있습니다. 이럴 때는 “원인 격리 테스트”와 “망 환경에 따른 한정적 완화”를 구분해 접근해야 합니다.

    4.1 setenforce로 원인 좁히기 (진단 목적)

    SELinux가 Enforcing 상태일 때 권한/접근 차단이 의심된다면, 임시로 Permissive 모드로 전환해 SELinux 때문에 막힌 것인지, 아니면 다른 설정/권한 문제인지부터 판별해 볼 수 있습니다.

    Bash

    # 현재 SELinux 상태 확인 (Enforcing / Permissive / Disabled)
    getenforce
    
    # 테스트용으로 일시적 Permissive 전환 (재부팅 시 원래대로 복구)
    sudo setenforce 0
    
    • setenforce 0 직후 정상 동작한다면: 문제의 핵심 원인이 SELinux 정책/레이블에 있다는 뜻입니다. 무작정 꺼둔 채 방치하기보다 볼륨 :Z 옵션, 디렉터리 컨텍스트, 감사 로그(ausearch / /var/log/audit/audit.log)를 확인해 정석대로 보완하는 것이 좋습니다.
    • setenforce 0 후에도 동일하게 실패한다면: SELinux가 아니라 subuid/subgid 매핑, 포트 충돌, 메모리 부족, external_url 오타 등 다른 요인이 원인입니다.
    • 테스트 종료 후 원복: 진단이 끝났다면 다시 Enforcing 모드로 되돌려 확인합니다.

    Bash

    sudo setenforce 1
    

    4.2 폐쇄망 환경에서의 한정적 제한 해제

    외부 인터넷과 격리된 폐쇄망(사내망/에어갭 환경)에서는 외부 공격 노출면이 상대적으로 제한되므로, 운영 편의나 특정 레거시/내부 연동 요구사항에 따라 제한된 범위 내에서만 설정을 완화하는 선택지를 검토할 수 있습니다.

    • 포트 제한(ip_unprivileged_port_start) 한정 해제: 폐쇄망 내부에서 지정된 서비스 포트 대역만 쓰도록 시작 포트를 낮추거나, 반대로 내부 방화벽/접근 통제 정책이 명확한 구간에서만 한정적으로 적용합니다.
    • SELinux 정책 조정: 폐쇄망이라 하더라도 시스템 무결성과 내부 lateral movement 방지를 위해 Disabled로 영구 비활성화하기보다는, 필요한 디렉터리/포트 범위만 허용하거나 Permissive 전환 후 원인을 바로잡는 편이 안전합니다.
    • 참고(망간 방화벽·폐쇄망 운영 원칙): 폐쇄망이나 망분리 구간에서 외부/타 망과 연계해야 한다면 무분별한 전체 개방(Any-Any) 대신 필요한 출발지·목적지·포트만 한정적으로 허용하고, 점검·작업 종료 후 불필요한 임시 규칙은 즉시 회수하는 원칙을 지키는 것이 안전합니다.

    5. Rootless Podman 실전 트러블슈팅 및 운영 팁

    1. 볼륨 권한(Permission Denied) 또는 subuid 관련 오류

    • Rootless 모드에서 볼륨 마운트 시 권한 문제가 발생한다면 먼저 현재 사용자의 /etc/subuid 및 /etc/subgid 할당 여부를 확인하고, 필요 시 podman unshare 명령으로 네임스페이스 내부 관점의 파일 소유권/권한을 점검해 볼 수 있습니다.
    • 호스트에서 임의로 chown을 잘못 건드려 매핑이 꼬였을 때는 podman unshare 컨텍스트 안에서 디렉터리 권한을 정리하는 것이 안전합니다.

    2. 80 / 443 / 22 직접 바인딩 시 실패하는 경우

    • ip_unprivileged_port_start를 낮추지 않은 상태에서 Rootless 사용자 권한으로 80:80 등을 열려 하면 권한 오류가 발생합니다.
    • 2번 절의 sysctl 설정으로 시작 포트를 낮추거나, 비특권 포트(8080:80, 2222:22)로 매핑한 뒤 GITLAB_OMNIBUS_CONFIG의 external_url 및 gitlab_rails['gitlab_shell_ssh_port'] 값을 실제 접속 경로와 일치시키세요.

    3. 백업 및 단계적 업그레이드

    • ./config/gitlab-secrets.json, ./config/gitlab.rb, ./data/backups/는 반드시 별도 위치에 주기적으로 백업해야 합니다.
    • 컨테이너 이미지를 업그레이드할 때는 백업 후 GitLab 공식 업그레이드 경로를 따라 단계적으로 버전을 올리는 것이 안전합니다.

    4. 로그아웃 후에도 백그라운드 유지하기 (Lingering)

    SSH 세션 종료 후에도 사용자 서비스/컨테이너가 안정적으로 유지되도록 시스템에서 사용자 lingering이 활성화되어 있는지 확인해 두면 운영 편의성이 높아집니다.

    Bash

    loginctl enable-linger $USER
    

    6. 마치며

    Rootless Podman으로 GitLab을 구성하면 데몬 없는 사용자 단위 격리라는 보안 이점을 챙기면서도, Docker Compose와 거의 동일한 선언형 파일(compose.yml)로 깔끔하게 운영할 수 있습니다. 1024 포트 제한 해제 여부, setenforce를 통한 원인 격리 테스트, 그리고 폐쇄망 환경에 맞춘 한정적 완화 기준만 잘 잡아두면 이후 저장소 운영과 CI/CD 확장도 훨씬 수월해집니다.
  • [인프라/DevOps] Docker Compose로 나만의 GitLab 서버 구축하기: CE·EE 선택부터 SSH 포트 충돌·502 에러·백업까지 완벽 가이드

    사내 인프라 스크립트, 자동화 코드, 개인 프로젝트 소스 코드를 외부 Git 호스팅 서비스에 두기 부담스러울 때가 있습니다. 이럴 때 자체 서버나 NAS 환경에 GitLab을 직접 올려두면 비공개 저장소, 이슈 트래킹, 위키, 그리고 CI/CD 파이프라인까지 한곳에서 독립적으로 운영할 수 있습니다.

    이번 포스팅에서는 Docker Compose를 이용해 GitLab을 구축하는 전 과정을 단계별로 정리합니다. CE와 EE 이미지 선택 기준부터 실제 운영 환경에서 가장 많이 겪는 호스트 SSH(22번) 포트 충돌, 초기 부팅 지연 및 502 에러, 외부 HTTPS/리버스 프록시 연동 주의점, 그리고 백업·업그레이드 전략까지 실전 관점으로 상세히 다룹니다.

    1. 구축 전 필수 체크리스트 및 CE vs EE 이미지 선택

    GitLab은 단일 프로세스가 아니라 웹 서버, 백그라운드 워커, 데이터베이스, Redis 등 여러 컴포넌트가 함께 구동되는 구조이기 때문에 사양과 이미지를 먼저 확인해야 합니다.

    1.1 권장 하드웨어 및 소프트웨어 사양

    • 메모리(RAM): 최소 4GB 이상 (스왑 메모리 병행 권장), 안정적인 실제 운영을 위해서는 8GB 이상 권장
    • 스토리지: 저장소 데이터와 백업 파일이 쌓이므로 여유 있는 볼륨 확보 (SSD/NVMe 권장)
    • 소프트웨어: Docker Engine 및 Docker Compose(v2 docker compose 기준) 설치 완료
    • 포트 계획: 컨테이너 내부는 기본적으로 HTTP 80, HTTPS 443, SSH 22 포트를 사용합니다. 호스트 서버의 기본 SSH가 이미 22번 포트를 점유하고 있다면 호스트 측 포트를 분리 매핑해야 합니다.

    1.2 GitLab CE vs EE, 어떤 이미지를 써야 할까?

    결론부터 말씀드리면 gitlab/gitlab-ee 이미지로 구축하셔도 전혀 상관없으며, 오히려 GitLab 공식 문서에서도 gitlab-ee 이미지 사용을 권장합니다. 유료 라이선스 키를 등록하지 않은 상태의 EE(Enterprise Edition)는 내부적으로 CE(Community Edition)와 100% 동일한 무료 기능으로 동작하기 때문입니다.

    구분GitLab CE (gitlab/gitlab-ce)GitLab EE (gitlab/gitlab-ee)
    라이선스 및 소스 구조순수 오픈소스 코드(MIT 라이선스)만 포함오픈소스 코드 + 상용 엔터프라이즈 기능 코드 포함
    무료 사용 가능 여부100% 무료라이선스 미등록 시 무료 티어(CE와 동일 기능)로 작동
    추후 유료 기능 확장유료 기능(Premium/Ultimate) 사용 시 이미지 전체를 EE로 마이그레이션해야 함라이선스 키만 입력하면 재설치 없이 즉시 유료 기능 활성화
    보안 패치 및 릴리즈동일 시점 릴리즈동일 시점 릴리즈 (공식 문서 기본 권장 이미지)
    이미지 용량 및 리소스EE 대비 근소하게 가벼움엔터프라이즈 코드가 포함되어 이미지 크기가 약간 더 큼 (런타임 메모리 차이는 미미)
    • gitlab/gitlab-ee 추천 환경: 향후 조직 규모가 커지거나, 평가판(Trial) 또는 유료 라이선스의 고급 기능(다중 승인자 규칙, 보안 스캔 등)을 활용할 가능성이 조금이라도 있는 경우 (본 가이드의 예시도 확장성을 고려해 gitlab-ee 기준으로 작성했습니다.)
    • gitlab/gitlab-ce 추천 환경: 엄격한 오픈소스 컴플라이언스 정책상 독점 코드가 포함된 바이너리를 배제해야 하거나, 개인 홈랩에서 순수 커뮤니티 버전만 유지하고 싶은 경우

    2. 단계별 구축 가이드 (Step-by-Step)

    Step 1. 영구 저장소(Persistent Volume) 디렉터리 생성

    컨테이너를 재생성하거나 이미지를 업그레이드하더라도 Git 저장소, 설정 파일, 로그가 유실되지 않도록 호스트에 볼륨 디렉터리를 먼저 만듭니다.

    Bash

    mkdir -p ~/gitlab/config ~/gitlab/logs ~/gitlab/data
    cd ~/gitlab
    
    • ./config (/etc/gitlab): gitlab.rb, gitlab-secrets.json, SSL 인증서 및 초기 root 비밀번호 파일 위치
    • ./logs (/var/log/gitlab): Nginx, Rails, Sidekiq, PostgreSQL 등 각종 컴포넌트 로그 위치
    • ./data (/var/opt/gitlab): 실제 Git 리포지토리, 데이터베이스, 업로드 파일, 백업 데이터 위치

    Step 2. docker-compose.yml 작성

    작업 디렉터리(~/gitlab)에 docker-compose.yml 파일을 생성합니다. 아래 예시는 공식 권장 이미지(gitlab/gitlab-ee:latest)를 기준으로, 호스트 SSH 포트 충돌을 피하기 위해 외부 2222 포트를 컨테이너 22번 포트에 연결한 구성입니다.

    YAML

    services:
      gitlab:
        image: gitlab/gitlab-ee:latest   # 순수 오픈소스만 원할 경우 gitlab/gitlab-ce:latest 로 변경 가능
        container_name: gitlab
        restart: unless-stopped
        hostname: 'gitlab.yourdomain.com'
        ports:
          - '443:443'   
          - '2222:22'     # Git SSH 접속 포트 (호스트 22번 포트 충돌 방지)
        environment:
          GITLAB_OMNIBUS_CONFIG: |
            external_url 'https://gitlab.yourdomain.com:8080'
            gitlab_rails['gitlab_shell_ssh_port'] = 2222
        volumes:
          - './config:/etc/gitlab'
          - './logs:/var/log/gitlab'
          - './data:/var/opt/gitlab'
        shm_size: '256m'
    

    리버스 프록시 / 터널 연동 시 체크포인트 외부 도메인에 HTTPS를 적용하고 앞단에 리버스 프록시(Nginx, Synology Reverse Proxy)나 Cloudflare Tunnel을 두는 구조라면, 프록시/터널이 HTTPS를 종단하는지 또는 백엔드로 어떤 프로토콜/포트를 넘기는지에 맞춰 external_url과 ports 설정을 환경에 맞게 조정해야 합니다. 또한 SSH로 git clone이나 git push를 사용할 때는 포트가 2222로 분리되어 있으므로 ssh://[email protected]:2222/group/repo.git 형태로 접속하거나 SSH config에 포트를 지정해야 합니다.

    Step 3. 컨테이너 실행 및 초기 부팅 로그 확인

    작성한 docker-compose.yml로 GitLab 컨테이너를 백그라운드에서 실행합니다.

    Bash

    docker compose up -d
    

    최초 실행 시에는 내부 설정 반영(gitlab-ctl reconfigure)과 초기 DB 구성이 진행되므로 보통 3분에서 10분 이상(서버 사양에 따라 더 길어질 수 있음) 소요됩니다. 아래 명령으로 초기화 진행 상황을 실시간으로 확인하세요.

    Bash

    docker logs -f gitlab
    

    로그가 멈추지 않고 길게 흐르다가 서비스들이 정상 기동되면 브라우저 접속 준비가 끝난 것입니다. (로그 확인을 종료할 때는 Ctrl + C를 누릅니다.)

    Step 4. 초기 root 비밀번호 확인 및 보안 설정

    초기화가 완료되면 설정한 주소로 접속합니다. 기본 관리자 계정명은 root이며, 초기 비밀번호는 ./config/initial_root_password (컨테이너 내 /etc/gitlab/initial_root_password)에 자동 생성됩니다.

    Bash

    docker exec -it gitlab grep 'Password:' /etc/gitlab/initial_root_password
    

    로그인 후에는 반드시 아래 두 가지를 먼저 처리하는 것이 좋습니다.

    1. root 계정 비밀번호 즉시 변경: 우측 상단 프로필 메뉴 → Edit profile → Password에서 강력한 비밀번호로 변경합니다. (초기 비밀번호 파일은 24시간 뒤 reconfigure 실행 시 자동 삭제되므로 바로 변경해 두는 것이 안전합니다.)
    2. 외부 회원가입 비활성화: 외부망이나 공유 네트워크에 노출된 환경이라면 Admin Area(관리자 영역) → Settings → General → Sign-up restrictions에서 Allow new user accounts 체크를 해제해 무단 계정 생성을 막습니다.

    3. 실전 트러블슈팅 및 운영 노하우

    1. 접속 시 502 에러가 발생하는 경우

    • 초기화 미완료: docker compose up -d 직후에는 아직 내부 서비스(Puma, Workhorse 등)가 다 올라오기 전이라 502 화면이 뜰 수 있습니다. docker compose logs -f gitlab으로 기동이 끝날 때까지 기다려 보세요.
    • 메모리 부족(OOM): RAM이 부족하면 일부 데몬이 제대로 기동되지 않거나 커널에 의해 종료되면서 502가 발생합니다. free -h로 가용 메모리와 스왑 상태를 확인하고, 불필요한 컨테이너를 정리하거나 메모리/스왑을 확보해야 합니다.

    2. 포트 22 충돌 및 SSH 접속 이슈

    • 호스트 OS가 이미 SSH(22번 포트)를 사용 중이라면 0.0.0.0:22->22/tcp: bind: address already in use 오류가 발생합니다.
    • 이때는 ports에서 '2222:22'로 매핑하고 GITLAB_OMNIBUS_CONFIG의 gitlab_rails['gitlab_shell_ssh_port'] = 2222 값을 일치시켜야 웹 UI의 Clone 안내 URL과 실제 접속 포트가 어긋나지 않습니다.

    3. 백업과 업그레이드 원칙

    • 핵심 파일 및 데이터 백업: ./config/gitlab-secrets.json, ./config/gitlab.rb, 그리고 백업 데이터(./data/backups/)는 반드시 별도 저장소나 외부 백업 위치에 주기적으로 복사해 두어야 합니다. 특히 gitlab-secrets.json이 유실되면 데이터베이스 내 암호화된 값(CI/CD 변수, 2FA 토큰, 통합 설정 등)을 복호화할 수 없게 됩니다.
    • 안전한 버전 업그레이드: 운영 중인 환경에서 latest 태그로 무작정 한 번에 여러 메이저/마이너 버전을 건너뛰면 DB 마이그레이션 오류가 생길 수 있습니다. 업그레이드 전 백업을 먼저 수행한 뒤, GitLab 공식 업그레이드 경로(Upgrade Path)를 확인하며 단계적으로 버전 태그를 지정해 올리는 것이 안전합니다.

    4. 마치며

    Docker Compose를 활용하면 별도의 복잡한 호스트 패키지 설치 없이도 GitLab 환경을 깔끔하게 격리하고 관리할 수 있습니다. 기본 저장소와 계정 세팅을 마쳤다면, 다음 단계로 GitLab Runner를 연동해 CI/CD 자동화 파이프라인을 구성하거나 주기적인 백업 자동화 및 외부 접속 보안 강화를 붙여 나만의 개발 인프라를 완성해 보시기 바랍니다.

  • [긴급 보안 분석] NGINX2Root 취약점(CVE-2026-123007 외 4건) 영향도 및 실전 조치 가이드

    지난 11월 18일 공개되고 오늘(11월 19일) 보안 업계 전반에 빠르게 확산 중인 NGINX2Root 취약점은 웹서버·리버스 프록시·쿠버네티스 인그레스의 최전선인 NGINX에서 발견된 핵심 메모리 손상 취약점 5건(F5 권고 기준 총 10건 업데이트 포함)을 지칭합니다. 그중에서도 CVE-2026-123007은 2015년 HTTP/2 도입(1.9.5) 이후 10년 넘게 잠복해 있던 결함으로, CVSS 4.0 기준 9.2(Critical)의 치명적인 사전 인증 원격 코드 실행(Pre-Auth RCE)으로 이어질 수 있습니다.

    실제 야생(In-the-wild) 악용 사례는 아직 공식 확인되지 않았으나, PoC 코드가 공개되었고 연구팀이 리눅스 커널 SCTP 취약점과 연계해 컨테이너 격리를 넘어 호스트 root 권한까지 탈취하는 시연을 공개하면서 인프라 담당자들의 즉각적인 점검이 요구되고 있습니다.

    1. NGINX2Root 주요 CVE 및 취약 조건 요약

    NGINX2Root 5개 취약점은 서로 독립적이므로, 운영 중인 NGINX 설정에서 해당 기능이 활성화되어 있는지가 핵심 판별 기준입니다.

    취약점 IDCVSS v4.0영향 기능 / 모듈핵심 공격 조건 및 영향
    CVE-2026-1230079.2 (Critical)HTTP/2 흐름 제어 (ngx_http_v2_module)HTTP/2 활성화된 리스너 대상. 윈도우 계산 오류로 메모리 손상 및 워커 권한 RCE 가능 (정적 파일 서버 단독 구성도 영향권)
    CVE-2026-1236339.2 (Critical)HTTP/2 (ngx_http_v2_module)HTTP/2 활성화 환경에서 연결/스트림 처리 관련 메모리 손상 유발 가능
    CVE-2026-1218109.2 (Critical)HTTP/3 / QUIC (ngx_http_v3_module)HTTP/3(QUIC) 활성화된 환경에서 연결 정리 과정의 Use-After-Free
    CVE-2026-1236349.2 (Critical)리버스 프록시 & 리졸버변수를 포함한 proxy_pass와 mirror 또는 SSI 하위 요청이 동일 이름을 해석하는 구성
    CVE-2026-1134259.2 (Critical)메일 프록시 (ngx_mail_proxy_module)메일 프록시(proxy on, auth_http) 활성화 환경
    • 영향 버전: NGINX 오픈소스 1.9.5 ~ 1.31.8 및 2026년 11월 10일 기준 master 브랜치 빌드 (NGINX Plus도 해당 브랜치 영향권 확인 필요).
    • 권한 상승(Privilege Escalation) 주의: NGINX 취약점 자체는 기본적으로 NGINX 워커(worker) 프로세스 권한으로 실행되나, 별도의 리눅스 커널 SCTP 결함과 연계 시 root 권한 탈취 및 Docker 컨테이너 탈출(Container Escape)까지 이어질 수 있습니다.

    2. 인프라 및 비즈니스 파급 영향도

    1. 전방위 트래픽 및 비밀키 노출: 웹·API 게이트웨이나 리버스 프록시 앞단에서 TLS를 종단하는 구조라면, 워커 프로세스 권한을 확보한 공격자가 평문 요청/응답(세션 토큰, 인증 정보 등)이나 메모리에 상주하는 TLS 개인키에 접근할 위험이 있습니다.
    2. 내부망 침투 교두보: 리버스 프록시·로드밸런서·K8s 인그레스가 장악되면 내부 백엔드 서비스가 프록시를 신뢰하는 구조를 타고 Lateral Movement(수평 이동)의 발판이 될 수 있습니다.
    3. 서비스 가용성 저하(DoS): 익스플로잇 시도만으로도 워커 프로세스 크래시 및 연결 단절이 발생할 수 있으며, 공격 트래픽 규모에 따라 네트워크·CPU 부하가 동반될 수 있습니다.
    4. 배포판 패키지 업데이트 시차: NGINX 업스트림은 11월 18일 1.30.7(안정판) 및 1.31.9(메인라인)을 릴리즈했지만, Ubuntu·Debian 등 리눅스 배포판 공식 저장소는 배포판별 패키징 일정에 따라 수정 패키지 반영이 늦어질 수 있습니다.

    3. 실무 점검 및 단계별 조치 가이드

    Step 1. 사용 중인 NGINX 버전 및 활성화 기능 확인

    서버에 설치된 버전과 http2, http3 설정 여부를 먼저 파악합니다.

    Bash

    # 1. NGINX 버전 및 컴파일 옵션 확인
    nginx -V
    
    # 2. 설정 파일 내 HTTP/2, HTTP/3(QUIC), proxy_pass, mail 모듈 사용 여부 점검
    grep -rnE "http2|http3|quic|proxy_pass|mail" /etc/nginx/
    
    # 3. 패키지 매니저 기준 버전 확인 (Debian / Ubuntu)
    dpkg-query -W -f='${Package} ${Version}\n' 'nginx*'
    
    # 4. 패키지 매니저 기준 버전 확인 (RHEL / Rocky / Alma / Fedora)
    rpm -q nginx
    

    Step 2. 공식 패치 적용 (소스/업스트림 또는 고정 빌드)

    • NGINX 오픈소스 공식 릴리스 기준 1.30.7 이상 또는 1.31.9 이상으로 업그레이드합니다. (NGINX Plus는 제조사 권고 고정 빌드 적용)
    • 배포판 패키지를 사용 중인데 아직 보안 업데이트가 내려오지 않았다면, 무작정 방치하지 말고 아래 Step 3 임시 완화책을 먼저 적용한 뒤 배포판 보안 공지를 추적합니다.
    • 재시작 필수: 바이너리/패키지 업데이트 후에는 nginx -s reload가 아니라 완전 재시작(systemctl restart nginx 또는 컨테이너 재생성)을 수행해야 기존 취약한 워커 프로세스가 메모리에서 교체됩니다.

    Step 3. 패치 전 임시 완화책 (Mitigation)

    당장 패치가 어려운 환경에서는 노출된 기능부터 차단합니다.

    • HTTP/2 비활성화 (CVE-2026-123007, CVE-2026-123633 대응): 리스너 설정에서 http2 지시자(또는 http2 on;)를 제거/비활성화하여 HTTP/2 공격 경로를 차단합니다.
    • HTTP/3 / 메일 프록시 / 변수 기반 proxy_pass 점검: 사용하지 않는 http3·메일 프록시 기능은 비활성화하고, 변수 기반 proxy_pass와 mirror/SSI 조합 구간을 검토합니다.
    • 방어 심층(Defense-in-Depth) 강화: 워커 프로세스 최소 권한 계정 실행 유지, 서버 아웃바운드(Egress) 트래픽 제한, 워커 크래시 및 비정상 연결 패턴 모니터링을 병행합니다. 설정 변경 후에는 문법 검증(nginx -t) 뒤 nginx -s reload로 반영합니다.

    NGINX2Root는 HTTP/2가 켜진 1.9.5~1.31.8 환경이라는 비교적 넓은 접점을 가진 만큼, “우리 서버 버전이 몇인가?”와 “HTTP/2·HTTP/3가 켜져 있는가?” 두 가지만 빠르게 확인해도 우선순위가 명확해집니다. 패치 전까지는 HTTP/2 비활성화 등 설정 기반 완화로 공격 표면을 줄이고, 업데이트 후에는 반드시 프로세스 완전 재시작까지 마무리하시기 바랍니다.

  • [긴급 보안 분석] F5 BIG-IP APM 치명적 취약점(CVE-2026-123637) 영향도 및 보안 대응 가이드

    기업 및 금융·공공 인프라의 원격 접속(SSL VPN), 제로트러스트 인증, 접근 제어(Access Policy)를 담당하는 F5 BIG-IP APM(Access Policy Manager) 모듈에서 원격의 비인증 공격자가 트래픽 처리 엔진(TMM)을 중단시키거나 원격 코드 실행(RCE)을 유발할 수 있는 치명적 취약점(CVE-2026-123637, MyF5 K000163937)이 공개되었습니다.

    특히 이번 취약점은 단순 설치 여부가 아니라 특정 가상 서버(Virtual Server) 정책 구성 조건이 맞물릴 때 트리거되며, F5 공식 권고문 기준 별도의 우회 완화책(Mitigation)이 제시되지 않아 해당 구성이 존재하는 환경이라면 신속한 핫픽스(Engineering Hotfix) 적용이 요구됩니다.

    1. 취약점 핵심 스펙 및 요약

    항목세부 내용
    대표 취약점 IDCVE-2026-123637 (MyF5 권고문: K000163937)
    위험도 점수CVSS v3.1 9.8 (Critical) / CVSS v4.0 9.3 (Critical)
    취약점 유형CWE-121: Stack-based Buffer Overflow (스택 기반 버퍼 오버플로우)
    공격 전제 조건원격·비인증 공격 가능 / 가상 서버(Virtual Server)에 APM Per-Request Policy 내 Client Information 에이전트와 Endpoint Security 에이전트가 함께 구성된 상태
    영향 평면데이터 플레인(Data Plane / TMM) 전용 (관리 플레인/Control Plane 직접 노출은 없음)
    공격/익스플로잇 현황2026년 11월 19일 기준 실제 야생 악용(In-the-wild) 및 공개 익스플로잇 코드 미확인

    함께 확인해야 할 APM 연관 권고문(CVE-2026-126336 / K000163943):

    BIG-IP APM이 프로비저닝된 환경에서 암호화된 어설션(Encrypted Assertions)이 활성화된 SAML SP(Service Provider) 에이전트와 APM Access Profile이 가상 서버에 구성된 경우, 정수 언더플로우(CWE-191)로 인해 TMM 프로세스 종료(DoS)가 발생할 수 있는 취약점도 함께 공지되었습니다.

    2. 기술적 동작 원리 및 인프라 영향도 분석

    ① 컨트롤 플레인 vs 데이터 플레인 관점

    • TMM(Traffic Management Microkernel) 영향: 이번 취약점은 관리 콘솔(TMUI/iControl REST)이 아니라 실제 사용자 트래픽을 처리하는 데이터 플레인(TMM) 영역의 스택 기반 버퍼 오버플로우(CWE-121)에서 기인합니다.
    • 서비스 중단 및 Failover 위험: 악의적인 요청이 유입되면 TMM 프로세스가 비정상 종료되며 재시작되는 동안 해당 장비가 처리하던 트래픽이 일시 중단됩니다. HA(고가용성) 구성 환경에서는 TMM 장애로 인해 페일오버(Failover)가 발생할 수 있으므로 단일 가상 서버를 넘어 전체 서비스 가용성에 영향을 줄 수 있습니다.
    • RCE 가능성: F5 권고문은 비인증 원격 공격자의 TMM 중단(DoS)과 함께 원격 코드 실행(RCE) 가능성을 명시하고 있습니다. 외부 인터넷에 노출된 APM 가상 서버(원격 접속 게이트웨이, SSO/인증 포털 등)가 조건에 해당한다면 파급력이 매우 큽니다.

    ② 구성 의존성(Configuration Dependency)

    • 모든 BIG-IP APM 장비가 무차별적으로 터지는 구조가 아니라, 가상 서버의 APM Per-Request Policy에 Client Information 에이전트와 Endpoint Security 에이전트가 조합되어 동작하는 환경이 핵심 트리거 조건입니다.
    • 따라서 인프라 담당자는 전사 장비 일괄 패치에 앞서 해당 정책이 적용된 가상 서버 존재 여부를 우선 식별하는 것이 현실적인 대응 순서입니다.

    3. 실무 보안 가이드 (점검 → 완화 → 패치)

    Step 1. 취약 구성 및 영향 버전 식별

    1. 활성 모듈 및 정책 점검: BIG-IP APM 프로비저닝 여부와 함께, 각 Virtual Server에 적용된 Access Policy / Per-Request Policy 중 Client Information 및 Endpoint Security 에이전트 사용 구성을 확인합니다.
    2. 분기 버전 확인: 사용 중인 BIG-IP 소프트웨어 브랜치(21.1.x, 17.5.x, 17.1.x 및 BIG-IP Next for Kubernetes / BIG-IP CNF 등)가 MyF5 K000163937의 영향 범위에 포함되는지 대조합니다.

    Step 2. 임시 완화책 및 운영 연속성 확보

    • 공식 우회 룰 부재 주의: CVE-2026-123637의 경우 F5 권고문에서 별도의 기능 우회 완화책을 제공하지 않으므로, 해당 조건에 부합하는 서비스는 패치 일정을 최우선으로 잡아야 합니다.
    • HA 클러스터링 상태 점검: TMM 재시작 시 순간적인 트래픽 단절 및 페일오버가 발생할 수 있으므로, Active-Standby HA 동기화 상태와 헬스 체크(Monitor) 동작을 사전에 점검합니다.
    • 로그 및 이상 징후 모니터링: TMM 크래시/코어 덤프 생성 여부, 비정상적인 접속 시도 및 인증/세션 급증 로그를 집중 모니터링합니다.

    Step 3. 엔지니어링 핫픽스(Engineering Hotfix) 적용

    • F5는 지원 중인 브랜치(21.1.0, 17.5.x, 17.1.x 등)별로 엔지니어링 핫픽스 빌드를 제공합니다.
    • 엔지니어링 핫픽스는 정기 릴리즈(Scheduled Release) 대비 QA 범위가 다를 수 있으므로, Configuration 백업(UCS) 생성 → Standby 노드 우선 적용 및 Failover 테스트 → Active 노드 적용 순서로 안전하게 반영하시기 바랍니다.

    4. 마치며

    BIG-IP APM은 외부와 내부망을 연결하는 핵심 관문인 만큼, 특정 정책 조합 여부 확인과 TMM 재시작/페일오버 영향 검토가 선행되어야 합니다. 현재 운영 중인 BIG-IP 구성에서 Per-Request Policy 내 Client Information·Endpoint Security 에이전트 사용 여부를 먼저 점검해 보시기 바랍니다.

  • [긴급 보안 공지] 자바(Java) 생태계 비상: CVE-2026-114938 (CVSS 9.2 Critical) 사전 인증 원격 코드 실행 취약점 분석 및 대응 가이드

    최근 PHP 생태계의 연이은 보안 취약점 이슈에 이어, 국내외 공공기관 및 기업의 핵심 업무 시스템과 전자상거래·금융 플랫폼의 근간이 되는 Java(OpenJDK) 환경에서도 최고 등급의 치명적인 보안 결함이 확인되었습니다.

    국제 공통 보안 취약점 식별번호 CVE-2026-114938로 예약된 이번 취약점은 인증 절차 없이 원격에서 임의 코드를 실행(Pre-Auth RCE)할 수 있는 결함으로, 서버 인프라 및 개발 환경 전반에 걸쳐 즉각적인 점검과 대응이 요구되고 있습니다.

    1. 취약점 개요 및 핵심 스펙

    • 취약점 ID: CVE-2026-114938
    • 위험도 점수: CVSS 4.0 기준 9.2 (Critical / 치명적)
    • 취약점 유형: Pre-Authentication Remote Code Execution (인증 생략 원격 코드 실행)
    • 영향받는 범위: OpenJDK (특히 Java 17 및 주요 상용 배포판 환경)
    • 공격 파급력: 공격 성공 시 별도의 인증 과정 없이 시스템 권한을 탈취하여 기밀 정보 유출, 데이터 변조 또는 서비스 거부(DoS) 상태를 유발할 수 있음

    2. 기술적 배경 및 파급 영향도

    Java는 국내 공공 행정 서비스, 금융 거래, 대기업 엔터프라이즈 시스템 및 웹 애플리케이션 서버(WAS)의 핵심 실행 환경으로 광범위하게 활용되는 범용 기술입니다.

    • 왜 위험한가? (Pre-Auth RCE): 이번 취약점은 시스템에 접근하기 위한 별도의 계정이나 인증 토큰(Authentication) 없이도, 네트워크를 통해 유입된 악성 요청을 통해 자바 프로세스 권한으로 임의의 코드를 실행할 수 있는 구조적 결함입니다.
    • 국가정보원 및 보안 당국 동향: 국가정보원을 비롯한 주요 보안 기관에서는 각급 기관 및 기업을 대상으로 실제 구동 중인 Java 런타임 환경(JRE/JDK)의 버전과 빌드를 전수 조사하고, 외부 노출 서비스에 대한 긴급 점검을 권고하고 나섰습니다.

    3. 인프라 담당자 및 개발자를 위한 긴급 대응 가이드 (Step-by-Step)

    패치 발표 직후 신속하게 전환할 수 있도록 실무 인프라 관점에서 선제적으로 수행해야 할 조치 사항입니다.

    Step 1. 사용 중인 Java 버전 및 배포판 전수 조사

    서버별로 구동 중인 Java의 정확한 버전과 벤더(Oracle, Eclipse Temurin, Amazon Corretto, Azul Zulu 등)를 식별합니다.

    Bash

    # 리눅스 서버 기준 현재 자바 버전 확인
    java -version
    
    # 패키지 매니저를 통한 설치된 OpenJDK 버전 확인 (Ubuntu/Debian)
    dpkg -l | grep -i java
    
    # 패키지 매니저 확인 (CentOS/RHEL)
    rpm -qa | grep -i java
    

    Step 2. 네트워크 경계선 방어 및 외부 노출 최소화

    • 인터넷 노출 점검: 관리용 포트나 개발용 웹 서비스가 공인 IP에 직접 노출되어 있는지 확인합니다.
    • 불필요한 외부 접속 차단: 방화벽 및 클라우드 보안 그룹(Security Group)을 통해 업무상 반드시 필요한 대역 외의 외부 인바운드 트래픽을 엄격히 통제합니다.

    Step 3. 벤더별 공식 보안 업데이트 적용 (패치 대기 및 적용)

    • 오라클 및 OpenJDK 커뮤니티의 정기/긴급 보안 패치 공지를 주시하고, 패치 빌드가 릴리즈되는 즉시 테스트 서버 검증을 거쳐 프로덕션 환경에용 업데이트를 적용해야 합니다.
    • 백업 및 롤백 절차(컨테이너 이미지 버전 태그 고정 등)를 사전에 마련해 두어 패치 적용 중 발생할 수 있는 서비스 중단에 대비합니다.

    4. 마치며

    Java와 같은 인프라 베이스 레이어에서 발생하는 RCE 취약점은 파급 범위가 매우 넓기 때문에, 단일 서버의 누락만으로도 전체 시스템이 침해사고의 표적이 될 수 있습니다.

    이번 주 발표되는 벤더별 최신 보안 업데이트를 예의주시하시어, 사내 모든 자바 구동 서버의 버전을 안전하게 업그레이드하고 네트워크 방어 룰을 재점검하시기 바랍니다.

  • [네트워크/보안] 방화벽을 뚫고 취약점을 찾아라: Nmap 패킷 단편화 우회 기법과 NSE 실전 보안 감사 완벽 가이드

    지난 [기초편]에서는 Nmap의 3-Way Handshake 원리와 TCP SYN/Connect 스캔, 호스트 탐색, 그리고 Zenmap GUI를 활용한 포트 점검 기본기를 다뤘습니다.

    하지만 실제 엔터프라이즈 환경이나 클라우드 인프라는 단순한 포트 스캔을 순순히 허용하지 않습니다. 경계선에 위치한 침입 탐지 시스템(IDS), 침입 방지 시스템(IPS), 차세대 방화벽(NGFW)은 비정상적인 대량 SYN 패킷이나 정형화된 Nmap 시그니처를 즉각 감지하고 패킷을 차단(filtered)하거나 점검자의 IP를 블랙리스트에 등록합니다.

    이번 포스팅에서는 네트워크 보안 감사 및 모의 침투 테스트 실무에서 활용되는 방화벽 및 IDS/IPS 우회 테크닉, Nmap 스크립팅 엔진(NSE)을 이용한 취약점 진단, 그리고 스캔 결과 리포트 저장 및 자동화 파싱 노하우를 체계적으로 정리합니다.

    1. 방화벽 및 IDS/IPS 우회(Evasion) 실전 테크닉

    방화벽 탐지 회피의 핵심 원리는 “패킷의 시그니처를 쪼개거나, 출발지 정보를 위장하거나, 패킷 전송 간격을 불규칙하게 흐트러뜨리는 것”입니다.

    (1) 패킷 단편화 (Fragmentation: -f, --mtu)

    • 동작 원리: TCP 헤더를 여러 개의 아주 작은 IP 조각(Fragment)으로 쪼개어 전송합니다.
    • 우회 메커니즘: 단순 패킷 필터링 방화벽은 분할된 패킷을 재조합(Reassembly)하지 못해 첫 번째 조각 뒤에 따라오는 포트 번호와 플래그를 검사하지 못하고 그대로 통과시킵니다.
    • 실전 옵션:
      • -f: 패킷을 8바이트 단위로 분할합니다. (-f -f 사용 시 16바이트로 분할)
      • --mtu <숫자>: 최대 전송 단위(MTU)를 직접 지정합니다. (단, 8의 배수여야 함. 예: --mtu 16, --mtu 32)

    Bash

    # TCP 헤더를 16바이트 단위로 쪼개어 방화벽 검사 우회 시도
    nmap -sS -Pn -p 80,443 --mtu 16 192.168.1.100
    

    (2) 미끼 IP 다중 분산 (Decoy Scan: -D)

    • 동작 원리: 실제 공격자(점검자)의 패킷 사이에 무작위로 위조된 수많은 가짜 IP(미끼)의 패킷을 섞어서 동시에 전송합니다.
    • 우회 메커니즘: 대상 서버와 IDS 장비의 시스템 로그에는 수십 대의 IP가 동시에 스캔을 시도한 것으로 기록되므로, 보안 분석관이 로그를 분석할 때 “어느 IP가 진짜 스캐너이고 어느 것이 미끼인지” 역추적하기 어렵게 만듭니다.
    • 실전 문법:
      • -D RND:5,ME: 무작위 미끼 IP 5개와 실제 내 IP(ME)를 뒤섞어 발송합니다.
      • -D 10.0.0.1,10.0.0.2,ME,10.0.0.3: 특정 IP 대역을 미끼로 직접 지정합니다.

    Bash

    # 미끼 IP 5개를 무작위 생성하여 로그 혼선 유도
    nmap -sS -Pn -D RND:5,ME -p 22,80,443 192.168.1.100
    

    (3) 신뢰받는 출발지 포트 위장 (--source-port, -g)

    • 동작 원리: 점검 패킷을 보낼 때 로컬 출발지 포트(Source Port)를 방화벽 인바운드 정책에서 예외 허용하는 포트로 고정합니다.
    • 우회 메커니즘: 오래되었거나 잘못 설정된 방화벽 룰셋 중에는 내부 클라이언트의 DNS 질의 응답(UDP 53), NTP 시간 동기화(UDP 123), 레거시 FTP 데이터 전송(TCP 20)에 대해 인바운드 트래픽을 무조건 패스하도록 허용해 둔 경우가 있습니다.

    Bash

    # DNS 서버의 응답 트래픽으로 위장하여 포트 53에서 패킷 발송
    nmap -sS -Pn --source-port 53 -p 80,443,8080 192.168.1.100
    

    (4) 유휴 호스트 기반 좀비 스캔 (Idle Zombie Scan: -sI)

    • 동작 원리: 네트워크 상에서 트래픽이 거의 없는 완전히 유휴 상태(Idle)인 제3의 장비(좀비 PC)의 IP 패킷 ID(IP ID) 증가 패턴을 이용합니다.
    • 우회 메커니즘: 점검자의 IP가 패킷 헤더에 단 1바이트도 노출되지 않으며, 대상 호스트에는 오직 좀비 호스트의 IP만 기록되는 완벽한 익명 스캔 기법입니다.

    Bash

    # 192.168.1.50 좀비 PC를 거쳐 실제 타깃 점검
    nmap -Pn -sI 192.168.1.50:80 192.168.1.100
    

    (5) 데이터 페이로드 변조 (--data-length)

    • 기본 Nmap 패킷은 페이로드가 비어 있거나 고유의 길이 패턴을 지닙니다. --data-length <바이트>를 부여하면 무작위 더미 데이터를 덧붙여 전송하므로, 시그니처 기반 IDS 탐지 룰을 피할 수 있습니다.

    Bash

    # 패킷 뒤에 24바이트의 랜덤 데이터를 붙여 전송
    nmap -sS --data-length 24 -p 80,443 192.168.1.100
    

    2. Nmap Scripting Engine (NSE) 실전 보안 감사

    Nmap의 진정한 파워는 루아(Lua) 스크립트 기반의 확장 프레임워크인 NSE(Nmap Scripting Engine)에서 나옵니다. 단순 포트 개방 확인을 넘어 취약점 스캐너(Nessus, OpenVAS 등) 수준의 사전 감사를 수행할 수 있습니다.

    (1) NSE 스크립트 8대 핵심 카테고리

    카테고리특징 및 실무 목적대표 스크립트 예시
    default속도가 빠르고 대상 서버에 무리를 주지 않는 표준 진단 (-sC)banner, ssl-cert, ssh-hostkey
    vuln알려진 공개 취약점(CVE) 존재 여부 및 취약 버전 자동 대조vulners, ssl-heartbleed, smb-vuln-*
    auth익명 접속, 기본 자격 증명(Default Credential) 점검ftp-anon, mysql-empty-password
    safe서비스 장애나 비정상 크래시를 유발하지 않는 안전한 스크립트http-title, http-headers
    discovery네트워크 디렉터리, 서브도메인, SNMP 정보 등 구조적 자산 식별http-enum, snmp-info, dns-brute
    intrusive서비스 거부(DoS)나 대상 부하를 유발할 수 있는 공격적 스크립트http-slowloris, broadcast-*
    exploit실제 취약점을 트리거하여 공격 가능성을 입증하는 모의침투용exploit 계열 스크립트
    broadcast로컬 서브넷에 브로드캐스트 패킷을 날려 미인가 자산 전체 스캔broadcast-dhcp-discover

    (2) 실무에서 가장 많이 쓰는 실전 NSE 명령어

    ① 알려진 CVE 취약점 자동 매핑 (vulners)

    오픈소스 취약점 DB 엔진인 Vulners 스크립트를 적용하면, 서비스 배너에서 추출한 소프트웨어 버전을 바탕으로 관련 CVE 번호와 CVSS 위험도 점수, 익스플로잇 가능 여부를 한 번에 출력해 줍니다.

    Bash

    # 감지된 서비스 버전을 바탕으로 알려진 CVE 취약점 자동 출력
    nmap -sV --script vulners -p 21,22,80,443,8080 192.168.1.100
    

    ② 취약점 카테고리 종합 전수 점검 (--script=vuln)

    SMB(EternalBlue), SSL/TLS(Heartbleed, POODLE), RDP 관련 치명적 취약점을 일괄 진단합니다.

    Bash

    # 타깃 서버의 주요 공개 취약점 전수 진단
    nmap -Pn --script vuln -p 80,443,445,3389 192.168.1.100
    

    ③ 웹 서버 숨겨진 관리 경로 및 설정 미흡 디렉터리 탐색 (http-enum)

    웹 서버 내부의 노출된 관리자 페이지(/admin, /phpmyadmin), 백업 파일(.git, .env, backup.zip) 경로를 사전 기반으로 자동 딕셔너리 스캔합니다.

    Bash

    # 웹 애플리케이션의 중요 경로 노출 여부 진단
    nmap -p 80,443 --script http-enum 192.168.1.100
    

    ④ SSL/TLS 인증서 만료 및 약한 암호화 스위트(Weak Cipher) 감사

    만료된 SSL 인증서, 자체 서명(Self-Signed) 여부, 그리고 폐기 대상 암호화 규격(TLS 1.0/1.1, RC4, 3DES 등) 적용 여부를 점검합니다.

    Bash

    # 취약한 SSL 암호화 스위트 및 인증서 정보 진단
    nmap -p 443 --script ssl-cert,ssl-enum-ciphers 192.168.1.100
    

    ⑤ 불필요한 기본 인증 허용 점검 (ftp-anon, smb-enum-shares)

    인증 없이 누구나 접근 가능한 FTP 익명 로그인(anonymous)이나 공유 폴더를 식별합니다.

    Bash

    # 익명 FTP 및 인증 없는 SMB 공유 폴더 노출 점검
    nmap -p 21,445 --script ftp-anon,smb-enum-shares 192.168.1.100
    

    3. 결과 리포트 저장 및 자동화 파싱

    대규모 인프라 감사에서는 터미널 화면을 보는 것보다, 스캔 결과를 구조화된 파일로 남겨 형상 관리 도구나 파이썬 스크립트로 전달하는 과정이 필수적입니다.

    (1) 올인원 저장 포맷: -oA

    • -oN: 사람이 읽기 편한 일반 텍스트 포맷 (Normal)
    • -oX: 프로그램이 파싱하기 좋은 XML 포맷
    • -oG: grep 및 awk로 필터링하기 좋은 단일 라인 포맷 (Grepable)
    • -oA <파일명>: 위의 3가지 포맷을 단 하나의 명령어로 동시 생성합니다.

    Bash

    # 스캔 결과를 scan_report.nmap, scan_report.xml, scan_report.gnmap으로 일괄 생성
    nmap -sS -sV -A -p- -T4 192.168.1.100 -oA scan_report
    

    (2) Grepable 파일을 활용한 CLI 한 줄 필터링

    -oA로 저장된 .gnmap 파일을 활용하면 수백 대의 스캔 결과 중 개방된 포트만 정제할 수 있습니다.

    Bash

    # 80번 포트가 열린 호스트 IP만 핀포인트 추출
    cat scan_report.gnmap | grep "80/open" | awk '{print $2}'
    
    # 모든 열려 있는(open) 포트 라인만 추출
    grep -i "open" scan_report.gnmap
    

    (3) XML 결과를 시각적 HTML 보안 보고서로 변환 (xsltproc)

    Nmap 설치 시 함께 제공되는 XSL 스타일시트를 리눅스 표준 유틸리티인 xsltproc로 변환하면, 외부 웹 브라우저에서 바로 열람할 수 있는 반응형 HTML 보안 감사 리포트가 완성됩니다.

    Bash

    # XML 파일을 반응형 HTML 웹 리포트로 즉시 렌더링
    xsltproc scan_report.xml -o scan_report.html
    

    4. 실전 종합 원라인(One-Line) 명령어 모음

    점검 시나리오권장 Nmap 실전 명령어
    방화벽 뒤 웹서버 MTU 분할 스텔스 점검nmap -sS -Pn --mtu 16 --data-length 16 -p 80,443 <IP>
    미끼 IP와 소스 포트 위장을 결합한 IDS 회피nmap -sS -Pn -D RND:5,ME -g 53 -p 22,80,443 <IP>
    엔터프라이즈 서버 CVE 취약점 자동 감사nmap -sV --script vulners -p 22,80,443,8080 <IP> -oA cve_report
    내부망 비인가 장비 및 전체 취약점 올인원 진단nmap -A -sC --script vuln -T4 192.168.1.0/24 -oA full_audit

    5. 인프라 엔지니어를 위한 보안 컴플라이언스 준수 사항

    Nmap은 시스템 진단과 취약점 분석에 필수적인 도구이지만, 사전 협의 및 공식적인 인가 권한이 없는 타인의 네트워크나 공인 IP 대역에 대해 단편화 스캔이나 NSE 공격성 스크립트를 실행하는 행위는 정보통신망 이용촉진 및 정보보호 등에 관한 법률 제48조(정보통신망 침해행위 등의 금지) 위반에 해당할 수 있습니다.

    모든 보안 점검 및 모의 침투 스캔은 반드시 자체 사내 인프라, 테스트베드 환경, 또는 사전에 인가된 서면 승인을 획득한 시스템 대역 내에서만 안전하게 수행해야 합니다.

  • [네트워크/보안] 네트워크 지도 그리기: Nmap 기초 사용법 & Zenmap GUI 완벽 가이드

    서버 인프라나 홈랩(Home Lab), 사내 네트워크를 운영하다 보면 “지금 내 서브넷에 어떤 장비가 살아있는가?”, “열려 있는 포트와 데몬은 무엇인가?”, “방화벽 인바운드 정책이 의도대로 적용되었는가?”를 주기적으로 진단해야 합니다.

    Nmap(Network Mapper)은 단순한 Ping 도구를 넘어, 네트워크 대역의 호스트 탐색(Host Discovery)부터 포트 스캔, 서비스 식별까지 정밀하게 진단해 주는 표준 네트워크 분석 도구입니다. 여기에 공식 GUI 프론트엔드인 Zenmap을 곁들이면 복잡한 옵션을 외우지 않고도 시각적인 네트워크 토폴로지(Topology) 맵과 구조화된 결과표를 손쉽게 확인할 수 있습니다.

    1. Nmap으로 확인할 수 있는 핵심 정보 3가지

    터미널이나 GUI에서 스캔을 실행하는 것만으로 다음과 같은 시스템 인텔리전스를 확보할 수 있습니다.

    수집 정보확인 가능한 구체적 데이터실무 활용 포인트
    호스트 활성화 여부• 네트워크 대역 내 살아있는 IP 목록
    • MAC 주소 및 벤더(제조사) 정보
    미승인 단말(Rogue AP, 비인가 PC) 식별
    포트 개방 상태• TCP/UDP 포트의 Open/Closed/Filtered 상태
    • 방화벽 차단 여부 판별
    외부 불필요 노출 포트 점검 및 인바운드 룰 검증
    구동 서비스 및 버전• 포트별 데몬(Apache, Nginx, OpenSSH 등)
    • 서비스 소프트웨어의 정확한 버전 정보
    구버전 소프트웨어의 알려진 취약점(CVE) 점검

    2. 핵심 스캔 방식의 차이: TCP SYN vs TCP Connect vs UDP

    포트 스캔을 수행할 때 가장 중요한 것은 어떤 핸드셰이크 방식으로 대상 포트와 통신하는가입니다.

    ① TCP SYN 스캔 (-sS) — 표준 스텔스 스캔

    • 동작 원리: 3-Way Handshake를 완전히 완료하지 않는 ‘Half-Open’ 스캔입니다.
      1. 클라이언트가 대상 포트로 SYN 패킷 전송
      2. 포트가 열려 있으면 서버가 SYN-ACK로 응답
      3. 클라이언트는 즉시 RST(Reset) 패킷을 보내 연결을 강제로 종료
    • 특징: 관리자 권한(sudo / 관리자 실행)이 필요합니다. 연결을 완전히 맺지 않으므로 대상 서버의 애플리케이션 연결 로그에 남지 않아 가장 기본적이고 표준적인 방식으로 사용됩니다.

    ② TCP Connect 스캔 (-sT) — 완전 연결 스캔

    • 동작 원리: OS의 표준 네트워크 소켓 API를 이용해 완전한 Handshake(SYN → SYN-ACK → ACK)를 맺고 정상 종료합니다.
    • 특징: 일반 사용자 권한으로 Nmap을 돌릴 때 자동으로 사용됩니다. 완전한 세션을 수립하기 때문에 대상 서버의 시스템 접속 로그에 명확히 기록이 남으며, SYN 스캔보다 속도가 다소 느립니다.

    ③ UDP 스캔 (-sU) — UDP 포트 점검

    • 동작 원리: DNS(53), DHCP(67/68), SNMP(161) 등 UDP 기반 서비스 점검 시 사용합니다.
    • 특징: UDP는 응답 확인 절차(Handshake)가 없으므로 대상이 응답하지 않을 경우 타임아웃을 대기해야 합니다. 따라서 TCP 스캔에 비해 속도가 현저히 느립니다.

    3. 기초 필수 CLI 옵션 총정리

    • -sn (Ping Scan): 포트 스캔을 건너뛰고 대역 내 살아있는 호스트만 초고속으로 탐색합니다. (구버전 -sP)
    • -Pn (No Ping): 사전에 Ping(ICMP)을 날리지 않고 모든 호스트가 켜져 있다고 가정하여 강제로 포트 스캔을 진행합니다. 대상 서버 방화벽이 Ping을 차단해 죽어 있는 것처럼 보일 때 필수입니다.
    • -p <포트>: 스캔할 포트 번호나 범위를 명시합니다.
      • 특정 포트 지정: -p 22,80,443
      • 포트 범위 지정: -p 1-1000
      • 전체 포트(1~65535) 전수 점검: -p-
    • -sV (Version Detection): 열린 포트와 직접 배너(Banner)를 교환하여 데몬의 실제 소프트웨어 이름과 버전(nginx 1.24.0, OpenSSH 8.9p1 등)을 식별합니다.
    • -O (OS Detection): TCP/IP 스택 응답 패턴(TTL 값, Window Size 등)을 분석해 대상 장비의 OS 커널 버전을 유추합니다.
    • -T<0-5> (Timing Template): 스캔 속도를 조절합니다. T0(극도로 느림)부터 T5(초고속)까지 지원하며, 일반적인 환경에서는 안정성과 속도의 균형을 맞춘 -T4를 권장합니다.

    4. Nmap 스캔 결과(Output) 판정 기준

    스캔이 완료되면 출력되는 테이블의 STATE 컬럼은 방화벽과 네트워크 상태를 진단하는 핵심 척도입니다.

    포트 상태 (STATE)의미네트워크 관점의 진단
    open포트 수신 대기 (LISTEN)서버에서 해당 서비스가 정상 구동 중이며 트래픽을 수신함
    closed포트 닫힘 (응답 반환)호스트는 켜져 있으나 해당 포트를 쓰는 프로세스가 없음 (RST 패킷 반환)
    filtered패킷 도달 불가 (방화벽 차단)방화벽(iptables, 보안 그룹 등)에 의해 패킷이 드롭되어 열림/닫힘 판단 불가
    unfiltered패킷 도달 확인 (상태 미결정)포트 접근은 가능하나 개방 여부는 단정 불가 (주로 ACK 스캔 시 노출)

    5. CLI가 부담스럽다면? GUI 도구 Zenmap 200% 활용법

    Zenmap은 Nmap 프로젝트 공식 크로스플랫폼(Windows, macOS, Linux) GUI 도구입니다. CLI의 모든 스캔 기능을 그래픽 환경에서 직관적으로 다룰 수 있습니다.

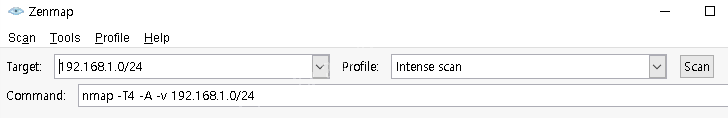
    (1) 상단 컨트롤러: 타깃과 사전 정의 프로필(Profile)

    Zenmap의 가장 큰 장점은 CLI 옵션을 일일이 타이핑하지 않아도 자주 쓰는 스캔 방식이 ‘Profile’로 사전 정의되어 있다는 점입니다.

    • Intense scan (-T4 -A -v): OS 감지, 버전 탐지, 기본 스크립트 점검을 한 번에 실행하는 가장 완벽한 종합 진단
    • Quick scan (-T4 -F): 상위 100개 주요 포트만 빠르게 훑는 약식 스캔
    • Quick traceroute (-sn --traceroute): 네트워크 경로 추적과 생존 호스트 파악
    • Regular scan (nmap): 기본 포트 1,000개 기본 스캔

    꿀팁: Profile을 선택하면 아래 Command: 창에 실제 CLI 명령어가 자동으로 조합됩니다. 반대로 Command: 창에 직접 옵션을 추가/수정하여 엔터를 쳐도 똑같이 반영되므로, Nmap 명령어 문법을 학습하는 용도로도 매우 훌륭합니다.

    (2) 탭별 결과 분석 기능

    스캔이 완료되면 하단 탭을 통해 결과를 다각도로 시각화하여 검토할 수 있습니다:

    1. Nmap Output: 터미널에서 보던 텍스트 로그 원본이 컬러 하이라이팅되어 출력됩니다.
    2. Ports / Hosts: 발견된 모든 포트 번호, 프로토콜, 서비스 상태, 데몬 버전을 정갈한 스프레드시트 테이블 형태로 필터링하여 보여줍니다.
    3. Topology (시각적 네트워크 지도):
      • 스캔한 서브넷 장비들의 연결 관계를 동심원 형태의 인터랙티브 네트워크 맵(Graph)으로 렌더링합니다.
      • 게이트웨이(라우터)와 각 엔드포인트 PC, 서버 간의 홉(Hop) 거리를 시각적으로 한눈에 파악할 수 있어 네트워크 구조 파악에 탁월합니다.
    4. Host Details: 감지된 OS 종류, 가동 시간(Uptime), MAC 주소 제조사, 닫힌 포트/열린 포트 개수 등을 깔끔한 요약 카드로 제공합니다.

    (3) 이전 스캔 결과 비교 (Scan Diff)

    Zenmap 상단 메뉴의 Tools → Compare Results 기능을 활용하면, 며칠 전 수행한 스캔 결과 파일과 오늘 스캔한 결과 파일을 좌우로 비교할 수 있습니다.

    • 새로 열린 비인가 포트(초록색 강조)나 내려간 서비스(빨간색 강조)를 즉각 식별할 수 있어 정기적인 인프라 형상 관리 및 변경 점검에 매우 유용합니다.

    6. 실무 상황별 Nmap 실전 원라인(One-Line) 레시피

    단순한 기본 명령어를 넘어, 현업 네트워크 점검과 홈랩 운영 시 마주치는 다양한 시나리오별 실전 명령어 모음입니다.

    (1) 서브넷 대역 생존 자산 고속 탐색

    Bash

    # 1. 포트 스캔 없이 사내망/서브넷 내 살아있는 호스트 IP 및 MAC 주소만 초고속 수집
    nmap -sn 192.168.1.0/24
    
    # 2. ARP 요청만으로 로컬 네트워크 장비 고속 식별 (로컬 대역에서 가장 빠르고 정확함)
    nmap -PR -sn 192.168.1.0/24
    

    (2) 핀포인트(Pin-Point) 포트 개방 점검

    Bash

    # 1. 웹/원격접속 필수 서비스 포트 4개만 핀포인트 스캔
    nmap -p 22,80,443,8080 192.168.1.100
    
    # 2. 통계상 가장 많이 열리는 상위 20개 포트만 1초 만에 훑기
    nmap --top-ports 20 192.168.1.100
    
    # 3. 방화벽 뒤에서 ICMP Ping을 차단한 서버의 특정 서비스 포트 강제 점검
    nmap -Pn -p 3389,8443 192.168.1.100
    

    (3) 전수 점검 및 인프라 자산 식별 (Deep Inspection)

    Bash

    # 1. 1번부터 65,535번까지 모든 TCP 포트 전수 점검 (속도 템플릿 T4 적용)
    nmap -sS -p- -T4 192.168.1.100
    
    # 2. 열린 포트의 데몬 서비스 이름과 정확한 소프트웨어 버전 식별
    nmap -sV -T4 192.168.1.100
    
    # 3. OS 지문 분석 최적화 (시간 낭비 방지 + 근접 OS 적극 추정)
    nmap -O --osscan-limit --osscan-guess 192.168.1.100
    

    (4) 올인원 종합 진단 및 보고서 자동 저장

    Bash

    # 1. OS 감지 + 서비스 버전 + 기본 스크립트(NSE) + 경로 추적(Traceroute) 일괄 실행
    nmap -A -T4 192.168.1.100
    
    # 2. 종합 진단을 수행하고 결과를 3가지 포맷(텍스트, XML, Grepable) 파일로 자동 동시 저장
    nmap -A -T4 192.168.1.100 -oA scan_result_report

    이번 포스팅에서는 Nmap의 핵심 스캔 원리와 결과 판정법, 그리고 Zenmap GUI를 통한 시각적 인프라 분석법을 확인하였습니다.

    다음 포스팅에서는 한 단계 더 깊숙이 들어가 방화벽 우회 기법 NSE 심층 활용 등의 보안 실무 테크닉을 다루겠습니다.

  • [중국 생활/의료 가이드] 타지에서 아플 때 멘붕 방지: 중국 병원 진료 예약(挂号) & 24시 약국 배달(买药) 실전 가이드

    낯선 타지 생활 중 가장 당혹스럽고 막막한 순간은 갑작스럽게 몸이 아플 때입니다. 한국과 다른 중국의 의료 전달 체계, 선납 기반의 독특한 진료 시스템, 그리고 언어 장벽은 병원 문턱을 한층 더 높게 느끼게 만듭니다.

    외국인 신분으로 안심하고 찾을 수 있는 병원 등급 구분(삼갑병원과 국제부)부터, 줄 서지 않고 스마트폰으로 끝내는 위챗 문진 예약(과호, 挂号), 그리고 한밤중에 급할 때 한국 상비약 대체품을 30분 만에 문 앞까지 받는 메이퇀 24시 약국 배달(买药) 꿀팁까지 총정리합니다.

    1. 중국 병원 체계: 어디로 가야 할까?

    중국 병원은 설비와 의료진 수준에 따라 1급~3급으로 나뉘며, 각 급수는 다시 갑(甲)·을(乙)·병(丙)으로 세분화됩니다. 외국인이 진료를 볼 때는 신뢰도와 의료 장비 수준이 검증된 ‘삼급갑등(三级甲等, 삼갑/三甲)’ 대형 종합병원을 찾는 것이 안전합니다.

    구분삼갑 병원 일반 외래 (普通门诊)삼갑 병원 국제부 / 특훈부 (国际部/特需门诊)외자계 사립 국제병원 (화허, 유나이티드 등)
    장점• 진료비가 매우 저렴함 (접수비 수십 위안 수준)
    • 최고 수준의 임상 경험 및 검사 장비 보유
    • 대기 시간 대폭 단축
    • 1인 진료실 & 친절한 진료 환경
    • 간단한 영문 소통 가능
    • 영어·한국어 전담 통역 지원
    • 호텔급 시설 및 예약제 진료
    • 해외 여행자/주재원 보험 다이렉트 청구
    단점• 극심한 대기 인원과 혼잡도
    • 1인당 진료 시간(1~3분)이 매우 짧음
    • 중국어 의사소통 필수
    • 일반 외래 대비 높은 진찰료 (300~1,000위안 선)
    • 기본 중국 의료보험 적용 제한
    • 매우 고가의 진료비 (기본 수천 위안~)
    • 지점망이 베이징, 상하이 등 대도시에 집중
    추천 대상감기, 단순 피부염, 경증 질환 (중국어 가능자)정밀 검진, 전문의 심층 상담이 필요할 때사설 해외 의료보험 보유자, 중국어 소통이 어려운 경우

    2. 줄 서지 않는 모바일 진료 예약: ‘과호(挂号, 구아하오)’ 실전

    중국 대형 병원은 아침 일찍 창구에 가서 번호표를 뽑는 방식이 거의 사라졌습니다. 모바일 사전 예약이 기본입니다.

    ① 위챗(WeChat) 미니프로그램으로 예약하기

    1. 병원 공식 채널 검색: 위챗 검색창에 방문하려는 병원 이름(예: 瑞金医院, 北京协和医院)을 검색하여 공식 서비스 계정(服务号)이나 미니프로그램(小程序)에 접속합니다.
    2. 진료 예약(预约挂号) 선택: [门诊服务] ➔ [预约挂号]로 이동합니다.
    3. 진료과 및 의사 선택:
      • 보통문진(普通门诊): 일반 전공의/당직의 배정, 저렴한 진찰료.
      • 전문가문진(专家门诊): 부주임의사/주임의사급 베테랑 진료, 예약 경쟁이 치열함.
    4. 외국인 실명 등록(实名认证):
      • 환자 정보 등록(添加就诊人) 시 신분 유형을 ‘외국인 여권(护照)’으로 설정하고 여권 번호와 영문명을 입력합니다.
      • 일부 병원은 최초 1회에 한해 여권 사진 업로드 또는 현장 유인 창구 실물 확인 후 예약이 활성화됩니다.
    5. 예약금 결제: 위챗페이로 과호비(진찰료)를 결제하면 예약 확인 바코드가 발급됩니다.

    ② 병원 방문 당일 동선 (선납제 룰 숙지)

    중국 공립 병원은 ‘검사 전 선납, 처방 전 선납’ 원칙입니다. 돈을 먼저 내지 않으면 피검사도, 약 조제도 진행되지 않습니다.

    [병원 도착] ➔ 키오스크/창구에서 여권 스캔 후 진료표(就诊条) 수령 ➔ 해당 과 대기실(候诊区) 화면 확인 ➔ 
    진료실 호출 및 문진 ➔ [비용 결제 (모바일/수납창구)] ➔ 검사실/영상실 이동 ➔ 검사 결과 확인 후 2차 문진 ➔ 
    [약값 결제 (모바일/수납창구)] ➔ 약제과(药房) 수령
    

    3. 한밤중 응급 대처: 메이퇀 24시 약국 배달(买药)

    가벼운 몸살, 장염, 두통 등으로 야간에 병원 응급실(急诊)에 가기 부담스럽다면, 메이퇀(美团)이나 어러머(饿了么)의 ‘약 배달(买药)’ 기능을 활용해 30분 내로 약을 받아볼 수 있습니다.

    ① 메이퇀 약 배달 이용 순서

    [메이퇀 메인] ➔ [买药 (약 구매)] 아이콘 클릭 ➔ 24시간 운영 약국(24h药房) 선택 ➔ 증상/약품명 검색 ➔ 결제 및 라이더 직배송
    

    ② 한국 상비약 매칭 중국 약품 키워드

    포장지 한자를 몰라도 성분명이나 통칭 브랜드명으로 검색하면 동일 계열의 약을 쉽게 찾을 수 있습니다.

    증상 및 한국 상비약중국 현지 대표 약품명검색 키워드 (성분/브랜드)비고
    두통·해열 (타이레놀)타이눠린 (泰诺林)对乙酰氨基酚 (아세트아미노펜)단일 진통제
    소염진통제 (부루펜/이지엔6)펀비더 (芬必得)布洛芬 (이부프로펜)관절통, 근육통, 생리통
    종합감기약 (판피린/판콜)타이눠 (泰诺) 또는 바이쟈헤이 (白加黑)酚麻美敏片콧물, 기침, 발열 완화
    급성 설사·장염 (스멕타)스미다 (思密达)蒙脱石散 (몬모릴로나이트)장 점막 보호제 (가루형)
    지사제 (로페라마이드 계열)이멍팅 (易蒙停)盐酸洛哌丁胺胶囊급성 설사 멈춤
    소화제 (베아제/훼스탈)다차오장 (多酶片) / 지엔웨이샤오스피엔多酶片 또는 健胃消食片健胃消食片은 대중적인 생약 소화 캔디 형태
    상처 소독 및 연고 (후시딘/마데카솔)바이둬방 (百多邦) / 홍메이쑤 연고莫匹罗星软膏 (무피로신) / 红霉素软膏바이둬방은 후시딘/박트로반과 동일 성분

    ⚠️ 주의: 전문의약품(处方药) 모바일 구매 룰

    항생제 등 처방전이 필요한 의약품을 장바구니에 담으면 앱 내에서 **온라인 당직 의사 무료 문진 창(问诊)**이 뜹니다. 이름, 여권번호, 기본 증상을 체크하면 1분 내로 전자 처방전이 자동 발행되어 바로 결제·배송됩니다.

    4. 실전 대비 사전 준비사항

    1. 병원 영수증(发票)과 진료기록부(病历) 반드시 보관:국내 실손의료보험이나 해외 여행자보험에 청구하려면 병원 공식 직인이 찍힌 의료 전자영수증(医疗收费电子票据)과 의사가 작성한 진료기록부(门诊病历/病历本) 원본이 필수입니다. 귀가 전 수납 창구(收费处)에서 출력을 요청하거나 병원 앱에서 PDF로 다운로드해 두어야 합니다.
    2. 지병 복용약의 영문 성명 메모:의사와 소통할 때 한국 상품명은 통하지 않으므로, 평소 복용하는 약의 화학 성분명(Generic Name)을 영문으로 스마트폰에 적어두면 진료실에서 즉시 번역 대조가 가능합니다.

    중국에서 건강에 이상이 생겼을 때는 당황하지 말고 “단순 경증/상비약은 메이퇀 买药으로 30분 만에 조달하고, 진료가 필요할 때는 위챗으로 삼갑병원 국제부나 외래 예약을 먼저 잡고 방문한다”는 원칙만 기억해 두시면 됩니다.

  • [네트워크/보안] 사칭 메일 원천 차단: DMARC 정책 설정, 도메인 정렬(Alignment) 검증 및 rua 리포트 분석 완벽 가이드

    지난 [SPF 발신 IP 검증]과 [DKIM 비대칭키 전자서명]을 통해 개별 인증 체계를 도메인 네임서버에 배포했습니다.

    하지만 많은 엔지니어들이 여기서 세팅을 멈춥니다. SPF와 DKIM만 단독으로 구축해 두면 치명적인 보안 구멍이 남습니다. 공격자가 수신자가 보게 되는 발신자 주소(From:)를 위조하더라도, “인증에 실패한 메일을 수신 서버가 어떻게 처리할 것인지”에 대한 도메인 소유자의 통제권이 전혀 없기 때문입니다.

    이번 포스팅에서는SPF와 DKIM을 총괄 지휘하는 관제탑인 DMARC(Domain-based Message Authentication, Reporting & Conformance)의 실전 설정법을 다룹니다.

    헤더 정렬(Alignment)의 엄격한 판정 원리, 비즈니스 리스크 없는 단계별 정책 전환(p=none > quarantine > reject), DNS TXT 레코드 배포, 그리고 수신 메일 서버들이 매일 보내오는 rua 집계 리포트 해석법을 체계적으로 정리해 드립니다.

    1. DMARC의 핵심 역할: “SPF·DKIM 검증의 컨트롤 타워”

    수신 메일 서버는 SPF와 DKIM 검증을 마친 뒤, DMARC 레코드를 읽고 다음 두 가지 핵심 질문을 던집니다.

    1. 도메인 정렬(Alignment): 
       "실제 사용자가 보게 되는 From: 주소의 도메인이 
        SPF 또는 DKIM에서 성공(Pass)한 도메인과 일치하는가?"
    
    2. 정책 집행(Enforcement): 
       "정렬이나 인증에 실패했다면, 
        도메인 소유자가 선언한 정책(p=...)에 따라 격리할까, 완전히 버릴까?"
    

    즉, DMARC가 없으면 SPF와 DKIM은 단순한 ‘참고용 지표’로 전락하지만, DMARC가 선언되는 순간 수신 메일 서버는 도메인 소유자의 강제 지침에 따라 위조 메일을 합법적으로 폐기할 수 있게 됩니다.

    2. DMARC의 승패를 가르는 핵심: ‘도메인 정렬(Alignment)’

    DMARC 실패의 90% 이상은 SPF나 DKIM 키 오류가 아니라 도메인 불일치(Alignment Failure)에서 발생합니다.

    이메일에는 기술적인 반송 주소인 Envelope From (Return-Path)과 사용자의 화면에 노출되는 Header From (From:)이 별개로 존재합니다.

    검증 구분SPF 정렬 (Alignment)DKIM 정렬 (Alignment)
    기준 헤더 (보이는 발신자)Header From
    (From: [email protected])
    Header From
    (From: [email protected])
    대조 대상 (실제 인증 도메인)Return-Path
    (Envelope From 도메인)
    DKIM-Signature
    (서명 태그 d= 도메인)
    정렬 판정 기준두 도메인이 일치하는가?두 도메인이 일치하는가?

    정렬 모드 (Relaxed vs Strict)

    • Relaxed 모드 (aspf=r, adkim=r / 기본값): 조직 도메인(루트 도메인)만 같으면 서브도메인이 달라도 통과시킵니다.
    • Strict 모드 (aspf=s, adkim=s): FQDN(전체 도메인)이 100% 철자 하나까지 완벽히 일치해야만 통과시킵니다.
      • 실무에서는 유연성을 위해 대부분 기본값인 Relaxed(r)를 유지합니다.

    3. DMARC 정책(p=) 3단계 전환 로드맵

    DMARC를 처음부터 가장 엄격한 p=reject로 배포하면, 미처 파악하지 못한 사내 ERP 알림, 그룹웨어 연동 메일, 외부 CRM 뉴스레터 등이 스팸 처리되거나 반송되어 대규모 메일 유실 장애가 발생합니다.

    반드시 아래의 3단계 전환 프로세스를 거쳐야 합니다.

    단계적용 정책 태그처리 방식 및 목적권장 기간 및 조치
    1단계
    (모니터링)
    p=none인증 실패 메일 정상 통과 허용,
    rua 통계 리포트만 수집
    2~4주
    누락된 사내외 발송처 발굴 및 SPF/DKIM 보완
    2단계
    (부분 격리)
    p=quarantine; pct=50
    (점진적으로 pct=100 상향)
    실패 메일의 50%를 상대방 스팸/정크함으로 강제 격리1~2주
    정상 업무 메일의 오탐(스팸행) 여부 집중 검증
    3단계
    (완전 차단)
    p=reject; pct=100인증 실패 사칭 메일을 수신 서버단에서 즉시 거부 및 반송상시 적용
    도메인 사칭 100% 원천 차단 최고 보안 유지
    1. 1단계 (p=none) : 정책을 강제하지 않고 오직 데이터 수집용 리포트(rua)만 받습니다. 정상적인 내부 발송 시스템 중 SPF나 DKIM이 빠진 곳이 없는지 찾아내는 정찰 기간입니다.
    2. 2단계 (p=quarantine) : 인증에 실패한 위조 메일을 상대방의 ‘스팸/정크 메일함’으로 강제 격리시킵니다.
    3. 3단계 (p=reject) : 인증에 실패한 메일을 수신 서버가 문전박대하여 즉시 연결을 끊고 반송(Drop)시킵니다. 도메인 피싱 위협을 100% 차단하는 최종 목표 상태입니다.

    4. DMARC DNS 레코드 실전 작성 및 배포

    네임서버(Cloudflare, Route 53, 가비아 등)에서 TXT 레코드 1건을 추가합니다.

    ① 1단계: 초기 모니터링 권장 레코드

    • 타입 (Type) : TXT
    • 호스트 이름 (Name) : _dmarc (또는 _dmarc.yourdomain.com)
    • 값 (Value / Content) :Plaintextv=DMARC1; p=none; rua=mailto:[email protected]; sp=none; aspf=r; adkim=r

    ② 2단계: 격리 및 강화 레코드

    • 값 (Value / Content) :Plaintextv=DMARC1; p=quarantine; pct=100; rua=mailto:[email protected]; sp=quarantine

    ③ 3단계: 최종 최고 보안 등급 레코드

    • 값 (Value / Content) :Plaintextv=DMARC1; p=reject; rua=mailto:[email protected]; sp=reject; pct=100
    주요 태그 문법 총정리
    • v=DMARC1 : 프로토콜 버전 (반드시 대문자)
    • p= : 루트 도메인 적용 정책 (none, quarantine, reject)
    • sp= : 서브도메인에 적용할 정책 (지정하지 않으면 p 정책 상속)
    • rua=mailto:... : 집계 리포트(Aggregate Report)를 수신할 이메일 주소
    • pct=100 : 정책을 적용할 메일의 백분율 (기본값 100)

    5. 매일 들어오는 rua 집계 리포트(XML) 분석법

    DMARC를 적용하고 나면 Gmail, Yahoo, Microsoft 등의 메일 수신 서버들이 매일 1회씩 지정된 rua 이메일로 대량의 압축된 XML 리포트(.zip 또는 .gz)를 보내옵니다.

    XML 원본을 직접 열어보면 다음과 같은 핵심 노드가 포함되어 있습니다:

    XML

    <record>
      <row>
        <!-- 실제 발신한 서버의 공인 IP -->
        <source_ip>209.85.220.41</source_ip>
        <count>15</count>
        <policy_evaluated>
          <disposition>none</disposition>
          <dkim>pass</dkim>
          <spf>pass</spf>
        </policy_evaluated>
      </row>
      <identifiers>
        <!-- 사용자가 본 발신자 주소 -->
        <header_from>yourdomain.com</header_from>
      </identifiers>
      <auth_results>
        <dkim><domain>yourdomain.com</domain><result>pass</result></dkim>
        <spf><domain>yourdomain.com</domain><result>pass</result></spf>
      </auth_results>
    </record>
    

    실무 분석 요령

    • count : 해당 IP에서 발송된 메일 건수
    • source_ip : 메일을 발송한 서버의 공인 IP 를 Whois 조회를 통해 사내 시스템인지, 위조 스팸 발신자인지 식별
    • spf / dkim result : 통과 여부 확인

    💡 리포트 분석 팁 :

    매일 쏟아지는 수십 통의 XML 파일을 메모장으로 직접 읽는 것은 불가능에 가깝습니다. DMARC 리포트 전문 파싱 무료 도구를 활용하시는 것을 권장합니다:

    • Postmark DMARC Weekly Digest : 이메일 주소만 등록하면 매주 깔끔한 통계 그래프 웹 리포트로 요약 발송.
    • DMARCly 또는 Valimail : 무료 플랜을 통해 발신 서버별 통과율과 사칭 시도 IP를 시각화 대시보드로 확인 가능.

    6. 실무 엔지니어가 반드시 점검해야 할 트러블슈팅

    1. 외부 메일 릴레이 및 마케팅 툴(Stibee, Mailchimp) 누락
      • 사내 메일은 Google Workspace를 쓰는데, 마케팅 부서에서 외부 발송 툴을 별도로 쓰고 있다면 Header From은 회사 도메인인데 발송 IP/서명이 일치하지 않아 DMARC에서 차단됩니다.
      • 외부 툴 관리자 설정에서 도메인 인증(CNAME 매핑 등)을 반드시 마쳐야 합니다.
    2. rua 메일함 용량 폭주
      • 대량 메일을 발송하는 도메인은 하루에도 수십~수백 개의 리포트가 인입됩니다. 일반 업무용 개인 메일 주소 대신 [email protected]처럼 전용 계정을 파서 수신하거나, 리포트 분석 서비스 전용 인제스트 주소를 넣어야 업무 메일함이 마비되지 않습니다.
    3. 호스트명 오타 (_dmarc)
      • 네임서버 등록 시 언더바(_)를 빠뜨리고 dmarc.yourdomain.com으로 등록하여 인식이 안 되는 경우가 매우 흔합니다. 항상 dig TXT _dmarc.yourdomain.com으로 질의해 점검하세요.
    SPFDKIMDMARC
    발신 IP 화이트리스트로
    1차 사칭 차단
    RSA 전자서명 기반
    본문 위·변조 방어
    도메인 정렬 확인 및
    사칭 메일 최종 폐기
    TXT @
    공인 IP 화이트리스트 대조
    TXT [selector]._domainkey
    비대칭키 무결성 검증
    TXT _dmarc
    none / quarantine / reject 정책 집행

    구글과 야후, MS 등 글로벌 대기업의 강화된 보안 표준은 도메인 인증을 도입한 기업에게 높은 도메인 신뢰도(Reputation)와 압도적인 메일 수신 성공률(Inbox Placement)을 보장합니다.

    최근 글로벌 대기업에서 보안 강화의 일환으로 위와 같은 설정을 하지 않을 시 메일 거부가 되는 케이스가 있으니, 기업 메일 발송이 거부되는 경우가 존재한다면 위 설정들을 적용하시기 바랍니다.

  • [긴급 보안 공지] Node.js Brotli 디코더 원격 코드 실행 취약점 ‘Node2Shell’ (CVE-2026-111497) 완벽 분석 및 조치 가이드

    PHP 코어 취약점(PHP2Shell)과 같은 날인 2026년 10월 21일, Node.js 런타임에 내장된 Brotli 압축 해제 디코더(Decoder)에서 원격 코드 실행(RCE) 및 프로세스 크래시를 유발하는 치명적인 취약점(CVE-2026-111497)이 공개되었습니다. 보안 업계에서는 이를 ‘Node2Shell’(또는 HTTP2Shell, Broccoli2Shell)로 명명했으며, 구글(CNA) 기준 CVSS v4.0 9.2점(Critical)이 부여되었습니다.

    패치 발표 하루 만인 10월 22일, 보안 연구팀(Imperva Red Team 등)에 의해 공식 Node.js 24.22.0 컨테이너 이미지에서 실제 원격 코드 실행(RCE)이 가능한 PoC가 입증되었습니다. 특히 개발자가 코드에서 압축 모듈(node:zlib)을 직접 호출하지 않더라도, 내장 fetch() 함수나 Express의 body-parser 등이 자동으로 Brotli 데이터를 디코딩하는 과정에서 트리거되므로 즉각적인 런타임 업데이트와 앞단 방어 조치가 필수적입니다.

    1. 취약점 개요 및 작동 원리

    이번 취약점의 근본 원인은 Node.js 자체가 아니라, Node.js 런타임 바이너리 내부(deps/brotli)에 정적 컴파일되어 번들링되는 Google의 C언어 기반 Brotli 라이브러리(버전 1.0.3 ~ 1.2.0)에 존재합니다.

    항목상세 내용
    CVE IDCVE-2026-111497 (별칭: Node2Shell / HTTP2Shell)
    취약점 유형Out-of-Bounds Write (CWE-787) / 반환값 미검증 (CWE-252)
    위험도 (CVSS)CVSS v4.0: 9.2 (Critical) / CVSS v3.1: 8.1 (High)
    핵심 원인Brotli C 라이브러리(c/dec/decode.c)의 블록 타입 전환(Block-type switch) 처리 결함
    공격 결과원격 코드 실행(RCE), 힙 메모리 유출(토큰/환경변수 노출), 워커 프로세스 강제 종료(SIGSEGV DoS)

    기술적 트리거 메커니즘

    Brotli 압축 스트림이 헤더에서 ‘단일 블록 타입(Single block type)’을 사용하겠다고 선언한 뒤, 실제 페이로드 중간에 비정상적으로 블록을 전환(Switch)할 때 디코더가 이를 에러로 거부하지 않고 잘못된 상태(Invalid state)에서 디코딩을 계속 진행합니다. 이로 인해 할당된 버퍼 경계를 넘어 메모리를 덮어쓰는 Out-of-Bounds Write(경계 밖 쓰기)가 발생합니다.

    공격 도달 경로 (Inbound vs Outbound)

    애플리케이션이 node:zlib의 brotliDecompress 함수를 직접 쓰지 않아도 아래 두 가지 흔한 경로로 취약점에 노출됩니다.

    1. 인바운드 요청 (Inbound Request Body):클라이언트가 HTTP POST 요청을 보낼 때 헤더에 Content-Encoding: br을 지정하여 악성 압축 본문을 전송합니다. Express 5 (body-parser 2.x), Koa body parser, @fastify/compress 등 요청 본문의 br 압축을 자동 해제(Inflation)해 주는 미들웨어를 사용 중이라면 라우터 로직에 도달하기 전에 즉시 트리거됩니다.
    2. 아웃바운드 응답 (Outbound Fetch / SSRF):Node.js의 내장 fetch()(Undici 기반)는 외부 서버에 요청을 보낼 때 기본적으로 Accept-Encoding: gzip, deflate, br 헤더를 포함하며, 상대 서버가 Content-Encoding: br로 응답하면 이를 자동으로 압축 해제합니다. 만약 사용자가 입력한 URL을 서버가 대신 호출하는 기능(Webhook, OAuth 콜백, 크롤러, AI 프로바이더 연동 등)이 있다면, 공격자가 자신의 악성 서버로 요청을 유도해 악성 Brotli 응답을 먹이는 방식으로 RCE를 달성할 수 있습니다.

    2. 영향받는 버전 및 생태계 범위

    핵심 주의사항: 취약한 코드는 npm 패키지(node_modules/brotli)가 아니라 Node.js 실행 파일(런타임) 자체에 내장되어 있습니다. 따라서 package.json의 라이브러리를 업데이트하는 것으로는 해결되지 않으며, 반드시 Node.js 런타임 버전 자체를 업그레이드해야 합니다.

    ① Node.js 버전별 영향도 및 패치 버전

    현재 공식 지원이 종료된(EOL) Node.js 20.x(2026년 4월 종료), 18.x, 16.x 등 구버전은 공식 패치가 절대 제공되지 않는 ‘영구 제로데이(Forever-day)’ 상태에 놓이게 되었습니다.

    버전 라인지원 상태 (Lifecycle)취약 버전영구 패치 버전
    Node.js 26.xCurrent (10월 28일 LTS 전환)26.12.0 이하26.12.1 이상
    Node.js 24.xMaintenance LTS24.22.0 이하24.22.1 이상
    Node.js 22.xMaintenance LTS (2027년 4월 종료)22.23.3 이하22.23.4 이상
    Node.js 25.x지원 종료 (EOL – 2026년 6월)전 버전 취약패치 없음 (버전 업그레이드 필수)
    Node.js 20.x 이하지원 종료 (EOL – 2026년 4월)12.x ~ 20.20.2 전체패치 없음 (22.x 이상으로 마이그레이션 필수)

    ② 기타 런타임 및 시스템 라이브러리 (HTTP2Shell 확산)

    원인이 구글의 C 라이브러리에 있기 때문에 Node.js 외의 환경도 동시에 영향을 받습니다.

    • Bun 런타임: 1.4.3 이하 전 버전 취약 → 1.4.4 이상으로 패치 (단독 실행 파일로 빌드한 bun build --compile 바이너리도 재빌드 필수)
    • OS 패키지 매니저로 설치한 Node.js (Debian, Ubuntu, RHEL, Alpine 등): 배포판 기본 저장소의 nodejs 패키지는 내장 Brotli 대신 OS 시스템의 공유 라이브러리(libbrotli)를 동적 링크해서 사용하는 경우가 많습니다. 이 경우 Node.js 버전뿐만 아니라 OS의 brotli 패키지가 1.0.10, 1.1.1, 1.2.1 이상으로 패치되었는지 함께 확인해야 합니다.
    • Python 생태계: brotli 또는 brotlicffi 패키지가 설치된 환경에서 urllib3, requests, httpx, aiohttp를 사용하면 악성 응답 수신 시 동일하게 취약점이 트리거됩니다.

    3. 임시조치 방안 (Workaround)

    Node.js 20.x 이하 레거시 환경을 운영 중이거나 당장 컨테이너 재빌드 및 런타임 업그레이드가 불가능한 경우, 앞단 프록시(Nginx/WAF)와 애플리케이션 미들웨어에서 br(Brotli) 인코딩 유입을 강제로 차단해야 합니다.

    ① 리버스 프록시(Nginx) 및 WAF 단에서 Content-Encoding: br 차단 (인바운드 방어)

    클라이언트가 서버로 보내는 요청 헤더(Content-Encoding)에 br이 포함되어 있으면 Node.js까지 패킷이 넘어가지 않도록 415(Unsupported Media Type) 또는 403 에러로 즉시 Drop 시킵니다. 이때 gzip, br처럼 다중 인코딩 목록으로 우회하는 케이스와 대소문자를 모두 잡아야 합니다.

    • Nginx 설정 예시:Nginx# HTTP 요청 본문에 br(Brotli) 압축이 사용된 경우 원천 차단 location / { if ($http_content_encoding ~* "(^|[\s,])br($|[\s,;])") { return 415; } proxy_pass http://nodejs_backend; }
    • 엔터프라이즈 WAF 적용 규칙:
      • 탐지 대상: Request Header 내 Content-Encoding 필드
      • 탐지 조건: 정규표현식 (?i)(^|[\s,])br($|[\s,;]) 매칭 (또는 단순 br 문자열 포함) 시 차단(Block)

    ② 애플리케이션 Body Parser의 자동 압축 해제 비활성화

    코드 수정 및 재배포가 가능하다면, 미들웨어에서 압축 본문 자동 해제(inflate) 기능을 끄거나 br을 허용 목록에서 제외합니다.

    JavaScript

    // Express / body-parser 사용 시 임시 조치 예시
    const express = require('express');
    const app = express();
    
    // 방법 A: 요청 본문 압축 해제(inflate) 자체를 비활성화 (gzip, br 모두 거부됨)
    app.use(express.json({ inflate: false }));
    app.use(express.urlencoded({ extended: true, inflate: false }));
    

    ③ 아웃바운드 fetch() 호출 시 Brotli 응답 거부 (SSRF 경로 방어)

    앞단 WAF에서 인바운드 요청을 막더라도, Node.js 서버가 외부 URL로 fetch() 요청을 보내고 응답을 받을 때 공격자의 악성 Brotli 스트림이 들어오면 뚫릴 수 있습니다. 외부 API나 사용자 지정 URL을 호출하는 코드가 있다면 요청 헤더에서 br을 명시적으로 제외하십시오.

    JavaScript

    // 내장 fetch 호출 시 Accept-Encoding에서 br 제외 강제
    const response = await fetch(targetUrl, {
      headers: {
        'Accept-Encoding': 'gzip, deflate' // 기본값인 'gzip, deflate, br'를 덮어씀
      }
    });
    

    4. 영구 패치 방안 (Remediation)

    임시조치는 외부 fetch() 의존성이나 서드파티 모듈의 내부 동작까지 100% 통제하기 어려우므로, 빠른 시일 내에 런타임 패치를 적용해야 합니다.

    1. 공식 바이너리 및 NVM / fnm 사용자: 즉시 패치된 버전(v26.12.1, v24.22.1, v22.23.4)을 설치하고 PM2, systemd 등으로 구동 중인 모든 Node.js 워커 프로세스를 완전히 재시작(Restart)합니다.
    2. Docker / Podman 컨테이너 환경:Dockerfile의 베이스 이미지를 패치된 태그(예: node:24.22.1-alpine, node:22.23.4-bookworm-slim)로 수정한 뒤 이미지를 새로 빌드합니다.
      • 주의: 멀티 스테이지 빌드나 OS 기본 패키지를 섞어 쓰는 경우, 컨테이너 내부의 libbrotli 시스템 패키지도 최신화되도록 RUN apt-get update && apt-get upgrade -y (또는 apk upgrade) 구문을 함께 실행해 빌드하십시오.
    3. Node.js 20.x 이하(EOL) 운영 환경:Node.js 20은 올해 4월 30일부로 지원이 종료되어 공식 패치가 나오지 않습니다. 최소 Node.js 22 LTS(22.23.4) 이상으로 메이저 업그레이드를 진행하거나, 당장 업그레이드가 불가능한 레거시 시스템은 앞단의 WAF 차단 정책을 영구 유지해야 합니다.

    5. 침해 흔적(IoC) 및 공격 시도 탐지 포인트

    Node2Shell 익스플로잇은 메모리 구조 특성상 한 번에 성공하지 못하고 프로세스 크래시(Segmentation Fault)를 먼저 유발하는 경우가 많습니다. 운영 중인 서버나 컨테이너에서 아래 징후가 있었는지 즉시 점검해 보시기 바랍니다.

    • 비정상적인 프로세스 재시작 및 SIGSEGV 로그: PM2, Kubernetes Pod, Docker 컨테이너 또는 dmesg/journalctl 로그에서 Node.js 프로세스가 SIGSEGV (Signal 11, Segmentation fault)를 내며 비정상 종료 및 재시작된 이력이 있는지 확인합니다.
    • 의심스러운 하위 프로세스 실행: node 프로세스 하위에서 평소에 실행되지 않던 쉘(sh, bash, dash)이나 네트워크 도구(curl, wget, nc)가 스폰(Spawn)된 기록이 있는지 점검합니다.
    • 비정상 아웃바운드 연결: Node.js 컨테이너가 갑자기 클라우드 메타데이터 서버(169.254.169.254)나 알 수 없는 외부 IP로 접속을 시도한 흔적을 방화벽 로그에서 확인합니다.

    참고 자료 (References)