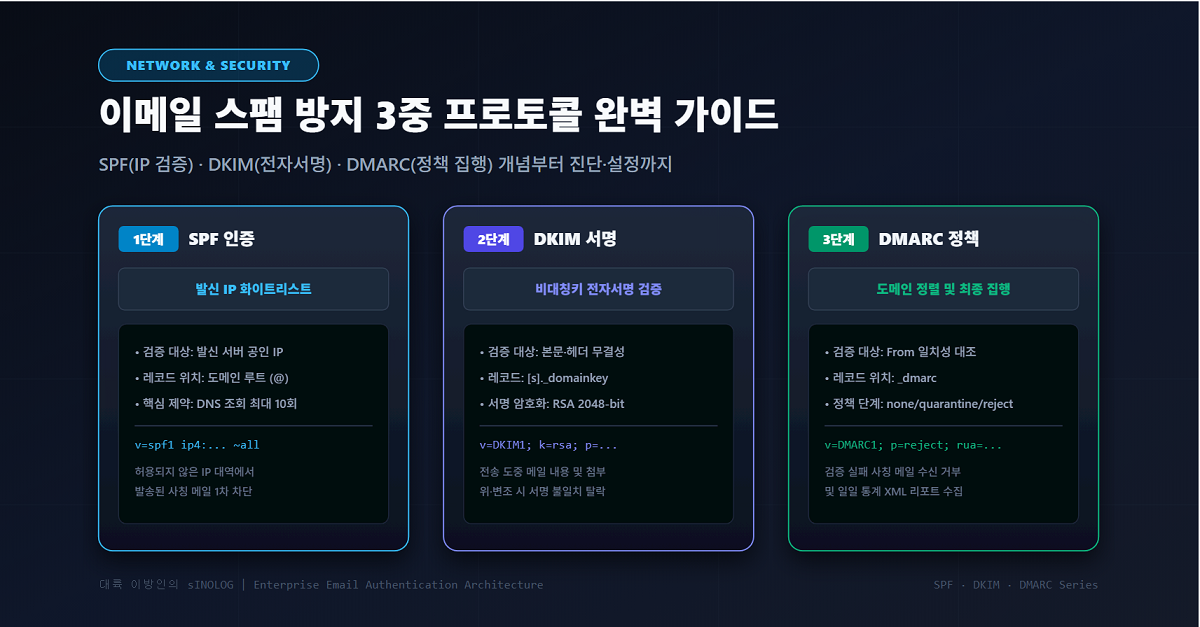
지난 [SPF 실전 설정편]에서는 발신 서버의 공인 IP를 화이트리스트로 묶어 사칭 메일을 1차 차단하는 방법을 살펴보았습니다.
하지만 SPF만으로는 치명적인 한계가 있습니다. 메일이 네트워크 회선을 타고 수신자에게 도달하는 도중, 악의적인 프록시나 공격자(MITM)가 메일 본문의 계좌번호나 첨부파일, 중요 헤더 내용을 1바이트라도 변조하더라도 발신 서버의 IP만 일치하면 SPF 검증은 통과해 버리기 때문입니다.
이번 편에서는 암호학의 꽃인 비대칭키(공개키/개인키) 전자서명을 적용해 메일의 무결성을 보장하는 DKIM(DomainKeys Identified Mail)의 실전 설정법을 다룹니다.
Selector(선택자)의 개념과 명명 규칙, 2048-bit RSA 키 쌍 생성, DNS TXT 레코드 배포 시 255자 초과 분할(Chunking) 노하우, 그리고 자체 Linux 메일 서버(OpenDKIM)와 Google Workspace 연동 사례를 상세히 정리해 드립니다.
1. DKIM의 내부 동작 메커니즘: “메일에 봉인을 찍고 열쇠를 공표한다”
DKIM은 종이 문서에 찍는 ‘인감도장(전자서명)’과 정확히 같은 원리로 동작합니다.
[발신 메일 서버]
 1. 메일 본문(Body)과 핵심 헤더를 해시(SHA-256) 처리
 2. 비밀키(Private Key)로 암호화하여 서명 생성
 3. 메일에 'DKIM-Signature' 헤더를 붙여 발송
        │
        ▼ (인터넷 전송 구간)
        │
[수신 메일 서버 (Gmail, Outlook 등)]
 1. 수신 메일 헤더에서 도메인(d=)과 선택자(s=) 확인
 2. DNS 질의: [selector]._domainkey.[domain] 에서 '공개키(Public Key)' 획득
 3. 공개키로 'DKIM-Signature' 서명 복호화 및 해시 검증
    ▶ 서명 일치  ──▶ PASS ✅ (전송 중 위·변조 없음 보증)
    ▶ 서명 불일치 ──▶ FAIL ❌ (본문 내용 변조 또는 위조 메일)
발신 서버만 보관하는 비밀키(Private Key)로 서명을 암호화하고, 누구나 볼 수 있는 도메인 DNS에 공개키(Public Key)를 올려둠으로써, 수신 서버가 수학적으로 본문의 무결성과 발신 도메인의 진위 여부를 입증하게 됩니다.
2. DKIM 구성의 핵심 요소: Selector(선택자) 이해하기
DKIM 레코드를 등록할 때 가장 헷갈리는 개념이 바로 Selector(선택자)입니다.
- 왜 Selector가 필요한가? 기업은 사내 메일 서버 외에도 마케팅 메일 툴(SendGrid, Stibee), 그룹웨어(Google Workspace), AWS SES 등 여러 시스템에서 메일을 발송합니다. 만약 도메인당 키를 1개만 쓸 수 있다면 모든 시스템이 동일한 비밀키를 공유해야 하므로 보안상 치명적입니다.
- DNS 네임스페이스 규칙:
[Selector]._domainkey.yourdomain.comSelector는 각 발송 시스템마다 서로 다른 키 쌍을 부여하기 위한 ‘식별자 이름표’입니다.- 사내 서버용:
mail._domainkey.yourdomain.com - 구글 워크스페이스용:
google._domainkey.yourdomain.com - 마케팅 발송용:
newsletter._domainkey.yourdomain.com
- 사내 서버용:
3. 실전 구축 사례 2가지
사례 A. 자체 구축 Linux 메일 서버 (OpenDKIM 환경)
Ubuntu / Debian 계열 메일 서버(Postfix 등)에서 직접 키를 생성하고 연동하는 표준 절차입니다.
1단계: OpenDKIM 설치 및 2048-bit RSA 키 쌍 생성
Bash
# 1. 도구 설치
sudo apt update && sudo apt install opendkim opendkim-tools -y

# 2. 키 보관 디렉터리 생성 및 권한 부여
sudo mkdir -p /etc/opendkim/keys/yourdomain.com
cd /etc/opendkim/keys/yourdomain.com

# 3. 2048-bit 키 생성 (selector 이름을 'mail'로 지정)
sudo opendkim-genkey -b 2048 -d yourdomain.com -s mail

# 4. 소유권 변경 (비밀키 보안)
sudo chown -R opendkim:opendkim /etc/opendkim/keys
sudo chmod 600 /etc/opendkim/keys/yourdomain.com/mail.private
- 생성이 완료되면 2개의 파일이 만들어집니다:
mail.private: 서버 내부에서만 사용하는 비밀키 (외부 유출 절대 금지)mail.txt: DNS TXT 레코드에 등록할 공개키 정보가 담긴 파일
2단계: 생성된 공개키 확인
cat /etc/opendkim/keys/[yourdomain.com/mail.txt](https://yourdomain.com/mail.txt)를 실행하면 아래와 같이 출력됩니다:
Plaintext
mail._domainkey IN  TXT ( "v=DKIM1; h=sha256; k=rsa; "
    "p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA0m4v...긴_문자열..." )
사례 B. Google Workspace (구글 워크스페이스) 사용 환경
클라우드 그룹웨어를 쓴다면 복잡한 리눅스 명령어 없이 관리 콘솔에서 원클릭으로 키를 발급받을 수 있습니다.
- Google 관리 콘솔(admin.google.com) 접속 $\rightarrow$ 앱 $\rightarrow$ Google Workspace $\rightarrow$ Gmail.
- 이메일 인증(DKIM) 메뉴 클릭.
- 본인 도메인 선택 후 [새 레코드 생성] 클릭.
- 키 길이: 2048비트 선택 (기본값)
- 프리픽스 선택자(Selector):
google입력
- 화면에 생성된 호스트 이름(
google._domainkey)과 TXT 레코드 값(v=DKIM1; k=rsa; p=...)을 복사합니다.
4. DNS 레코드 배포 및 ‘255자 초과’ 분할(Chunking) 팁
도메인의 네임서버 관리 페이지(Cloudflare, 가비아, Route 53 등)로 이동하여 TXT 레코드를 등록합니다.
- Type :
TXT - Name (호스트) :
mail._domainkey(또는google._domainkey) - Value (값) :Plaintext
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAz8...[공개키]...IDAQAB
⚠️ 현업 필수 체크: DNS TXT 255자 문자열 제한 해결법
- 2048-bit RSA 공개키는 길이가 약 400자 이상으로 길기 때문에, 일부 DNS 관리 대시보드(가비아, 일부 도메인 등록업체)에서 **”TXT 레코드는 255자를 초과할 수 없습니다”**라는 에러를 뿜으며 저장이 거부됩니다.
- 해결책: DNS RFC 규격상 따옴표(
")를 사용해 문자열을 쪼개서 넣으면 네임서버가 이를 하나로 합쳐서 인식합니다.Plaintext"v=DKIM1; k=rsa; p=첫번째_200자_문자열..." "나머지_문자열...IDAQAB"- Cloudflare / AWS Route 53을 사용 중이시라면 따옴표 없이 긴 문자열 통째로 붙여넣어도 시스템 내부에서 자동으로 처리해 주므로 신경 쓰지 않으셔도 됩니다.
5. 설정 후 정상 배포 검증 (CLI & 수신 테스트)
배포 후 5~10분이 지나면 터미널에서 네임서버 질의를 통해 공개키가 정상 노출되는지 확인합니다:
Bash
# 리눅스 / macOS
dig TXT mail._domainkey.yourdomain.com +short

# 윈도우 CMD
nslookup -type=TXT mail._domainkey.yourdomain.com
실제 메일 발송 검증
- Google Workspace 콘솔을 쓰시는 경우, 레코드 배포 확인 후 관리 콘솔에서 [인증 시작] 버튼을 반드시 눌러야 서명이 활성화됩니다.
- Gmail 개인 계정으로 테스트 메일을 1통 보냅니다.
- 수신 메일
[더보기]$\rightarrow$[원본 보기]클릭. - 요약 창에
DKIM: 'PASS' with domain yourdomain.com문구가 표시되면 완벽하게 연동된 것입니다.
엔지니어가 자주 묻는 질문 (FAQ)
Q. 1024-bit 키를 써도 되나요?
A. 과거에는 1024-bit도 통용되었으나, 현대 컴퓨팅 파워 기준으로 보안 강도가 낮아 취약합니다. 현재 Google, Yahoo, Microsoft는 최소 2048-bit RSA 키 사용을 강력히 권장하고 있으며, 신규 구축 시에는 가능한 한 무조건 2048-bit를 사용해야 합니다.
Q. 서드파티 발송 서비스(Mailgun, SendGrid)는 어떻게 하나요?
A. 해당 서비스들은 자체적으로 CNAME 레코드 매핑 방식을 주로 제공합니다. (예: s1._domainkey.yourdomain.com CNAME dkim.sendgrid.net). 서비스 가이드에 따라 CNAME을 등록하면 공급업체 측에서 키 순환(Key Rotation)을 자동으로 관리해 주므로 훨씬 편리합니다.
이제 SPF(발신 IP 검증)와 DKIM(본문 무결성 전자서명)이라는 두 개의 핵심 방어선이 모두 구축되었습니다.
하지만 이 둘만으로는 여전히 “검증에 실패한 메일을 수신 서버가 스팸함으로 보낼지, 아예 차단해 버릴지”를 발신자가 통제할 수 없습니다.
SPF와 DKIM 이 두 프로토콜을 하나로 묶어 사칭 메일을 최종 차단하고, 전 세계 수신 서버로부터 매일 인증 통계 리포트를 받아보는 “DMARC 실전 설정편 (p=none $\rightarrow$ quarantine $\rightarrow$ reject 전환 전략 및 rua 리포트 분석)”을 다음 편에서 다루겠습니다.
답글 남기기