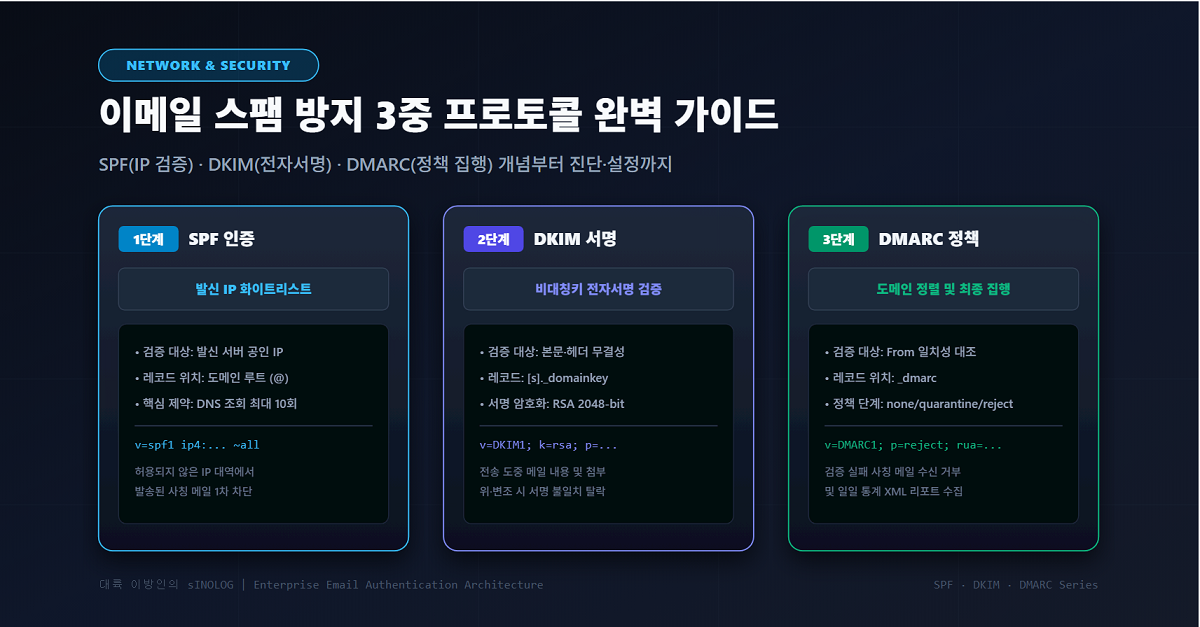
지난 [1편: SPF·DKIM·DMARC 3중 방어선 개념 및 진단법] 포스팅에서는 SMTP의 태생적 취약점과 왜 이 세 가지 기술이 유기적으로 맞물려 돌아가야 하는지 전체적인 아키텍처를 정리해 드렸습니다.
이번에는 그 첫 번째 관문이자 가장 기본이 되는 SPF(Sender Policy Framework)의 실전 설정법을 깊이 있게 다룹니다.
단순히 v=spf1 ... ~all 문자열을 복사해 넣는 수준을 넘어, ip4, include, a, mx 메커니즘의 차이점, -all과 ~all의 정책적 선택 기준, 그리고 기업 인프라 운영 시 가장 빈번하게 마주치는 DNS 조회 10회 제한(Lookup Limit)과 중복 레코드 오류(PermError)를 완벽하게 해결하는 실무 노하우를 정리해 드립니다.
1. SPF의 내부 동작 메커니즘: “메일 봉투의 IP를 검사한다”
SPF를 정확하게 설정하려면 검증 주체가 어느 도메인을 기준으로 검사하는지 알아야 합니다.
이메일에는 사용자의 눈에 보이는 헤더 발신자(Header From:)와 메일 서버 간 통신에서 반송 주소로 쓰이는 엔벨롭 발신자(Envelope From / Return-Path)가 존재합니다.
[발신 메일 서버] ──(SMTP 전송: 123.45.67.89)──▶ [수신 메일 서버 (Gmail 등)]
                                                    │
                                                    ▼
                                      1. Return-Path 도메인 추출
                                         (예: @yourdomain.com)
                                                    │
                                                    ▼
                                      2. yourdomain.com DNS TXT 질의
                                         (SPF 레코드 확인)
                                                    │
                                                    ▼
                                      3. 123.45.67.89 가 목록에 있는가?
                                         - 일치 ──▶ Pass
                                         - 불일치 ──▶ Fail / SoftFail
수신 메일 서버는 메일이 인입되면 Return-Path에 적힌 도메인의 네임서버(DNS)로 가서 TXT 레코드 중 v=spf1로 시작하는 행을 조회합니다. 그리고 현재 메일을 전송해 준 발신 서버의 공인 IP가 그 레코드 안에 정의되어 있는지를 대조합니다.
2. SPF 레코드 기본 문법 및 메커니즘 완벽 분석
SPF 레코드는 하나의 문자열 안에 여러 개의 메커니즘(지시자)과 한정자(Prefix)의 조합으로 구성됩니다.
(1) 한정자 (Qualifier): 매칭 결과에 따른 처리 지침
메커니즘 앞에 붙여서 일치했을 때의 판정 결과를 정의합니다 (생략 시 기본값은 + Pass).
+(Pass) : 허용 (예:+ip4$\rightarrow$ 일반적으로+는 생략하고ip4:로 표기)~(SoftFail) : 의심스러운 발신처로 간주하되 메일을 완전히 드롭하지는 않고 스팸 폴더로 보내거나 DMARC 판정에 위임 (권장 시작 옵션)-(Fail / HardFail) : 엄격한 차단. 등록되지 않은 IP는 수신 거부 및 반송 처리?(Neutral) : 중립. 허용도 차단도 아닌 미판정 상태 (테스트용)
(2) 핵심 메커니즘 (Mechanisms)
ip4/ip6: 발신 서버의 고정 공인 IP 또는 서브넷 C클래스 대역을 직접 지정합니다.- 예:
ip4:123.45.67.89또는ip4:123.45.67.0/24
- 예:
include:: 서드파티 클라우드 메일 서비스의 SPF 레코드를 그대로 끌어와 상속받습니다.- Google Workspace:
include:_spf.google.com - Microsoft 365:
include:spf.protection.outlook.com - Naver Works:
include:spf.worksmobile.com
- Google Workspace:
a: 도메인의 A 레코드에 등록된 IP를 발신 서버로 인정합니다. (a:mail.yourdomain.com)mx: 도메인의 MX 레코드(수신 서버)로 지정된 호스트들의 IP를 발신 서버로도 인정합니다.all: 앞서 열거한 규칙에 모두 일치하지 않는 나머지 전 세계 모든 IP를 처리하는 마지막 종결자입니다.
3. 실전 DNS 등록 가이드 (Cloudflare & 일반 네임서버)
도메인 네임서버(Cloudflare, 가비아, Route 53 등)의 DNS 레코드 관리 페이지로 이동하여 TXT 레코드 1건을 추가합니다.
[유형별 실전 레코드 템플릿]
① 자체 사내 메일 서버 단독 운영 시
- Type :
TXT - Name / Host :
@(또는 루트 도메인) - Content / Value :Plaintext
v=spf1 ip4:211.115.10.20 -all
② 자체 메일 서버 + Google Workspace 병행 사용 시 (가장 흔한 환경)
- Type :
TXT - Name / Host :
@ - Content / Value :Plaintext
v=spf1 ip4:211.115.10.20 include:_spf.google.com ~all
③ 대량 발송/마케팅(SendGrid, AWS SES)까지 복합 연동 시
- Type :
TXT - Name / Host :
@ - Content / Value :Plaintext
v=spf1 ip4:211.115.10.20 include:_spf.google.com include:sendgrid.net include:amazonses.com ~all
Cloudflare 사용 시 핵심 팁 : DNS 레코드 등록 시 SPF는 오직
TXT레코드로 등록해야 합니다. (과거에 사용되던 별도의 ‘SPF 타입’ 레코드는 RFC 7208에서 완전히 폐기되었습니다.)
4. 현업 엔지니어가 반드시 겪는 3대 치명적 오류와 해결법
(1) SPF 중복 등록 오류 (PermError)
가장 많이 하는 실수 중 하나입니다. Google 레코드를 넣고, 나중에 마케팅 도구를 붙이면서 TXT 레코드를 따로 한 줄 더 추가하는 경우입니다.
- 잘못된 예시 (중복 등록으로 인한 SPF 전체 무효화) :Plaintext
yourdomain.com TXT "v=spf1 include:_spf.google.com ~all" yourdomain.com TXT "v=spf1 include:sendgrid.net ~all"RFC 규격상 도메인당 SPF 레코드는 반드시 단 1개만 허용됩니다. 2개 이상 발견되면 수신 서버는 문법 오류(PermError)로 판단해 모든 SPF 검증을 통과시키지 않습니다. - 올바른 해결법 (한 줄로 병합) :Plaintext
yourdomain.com TXT "v=spf1 include:_spf.google.com include:sendgrid.net ~all"
(2) ‘DNS Lookup 10회 제한’ 초과 (PermError)
수신 메일 서버의 DNS 증폭 공격(DDoS)을 방지하기 위해, SPF 표준(RFC 7208)은 SPF 평가 과정에서 발생하는 DNS 조회 횟수를 엄격히 10회로 제한하고 있습니다.
include,a,mx,redirect,exists메커니즘을 만날 때마다 DNS 쿼리 카운트가 1씩 차감됩니다.- 특히
include:_spf.google.com같은 대형 서비스는 내부적으로 또 다른 서브 SPF를 여러 단계 중첩include하므로 금방 5~6회를 소진합니다. - 해결책 (SPF 평탄화, Flattening) :조회 횟수가 10회를 초과할 경우, 자주 바뀌지 않는 자체 서버는 도메인(
a,mx) 대신 직접 공인 IP 대역(ip4:x.x.x.x/24)으로 치환하거나 DMARCly/AutoSPF 같은 전문 SPF 플래트닝 도구를 활용해 IP 목록으로 펼쳐서 등록해야 합니다.
(3) ~all vs -all : 언제 전환해야 할까?
- 초기 인프라 세팅 단계나 서비스 연동 중에는 무조건
~all(SoftFail)로 시작하는 것이 안전합니다. 미처 파악하지 못한 내부 발송 시스템(예: 사내 ERP, 복합기 스캔 메일, 웹서버 알림)이 차단되어 유실되는 참사를 막을 수 있습니다. - 이후 DMARC 모니터링 리포트(
p=none)를 통해 승인되지 않은 누락 발송 IP가 전혀 없음을 확증한 뒤에 최종적으로-all(HardFail)로 잠그는 것이 정석입니다.
5. 설정 후 즉각 검증 CLI & 점검 요령
설정을 마쳤다면 터미널에서 즉시 전파 상태를 확인합니다:
Bash
# Linux / macOS
dig TXT yourdomain.com +short

# Windows CMD
nslookup -type=TXT yourdomain.com
정상적으로 설정되었다면 자신의 메일 서버에서 Gmail 계정으로 메일을 보낸 뒤, [더보기]>[원본 보기] 요약창에서 SPF: PASS를 확인하실 수 있습니다.
SPF를 구성함으로써 “우리 도메인 명의로 메일을 쏠 수 있는 서버 IP”는 완벽히 통제되었습니다. 하지만 SPF만으로는 메일 전송 도중 내용이나 헤더가 변조되는 중간자 공격(MITM)을 막을 수 없습니다.
다음으로는 비대칭키 전자서명을 통해 메일의 무결성을 수학적으로 보증하는 “DKIM 설정편 (Selector 생성, 개인키/공개키 배포 및 2048-bit 레코드 분할 팁)”입니다.
답글 남기기