기업 전산망이나 사내 인프라를 운영하다 보면 수백, 수천 대에 달하는 PC의 Windows 및 Office 라이선스를 어떻게 배포하고 관리할지가 중요한 과제로 떠오릅니다.
일반적으로 사내 볼륨 라이선스 인증 방식이라고 하면 KMS(Key Management Service)를 먼저 떠올리지만, Windows Server 2012부터 도입된 ADBA(Active Directory-Based Activation, Active Directory 기반 정품 인증)는 별도의 인증 서버를 유지보수할 필요가 없어 기업 인프라 관리자들에게 훨씬 매력적인 선택지입니다.
이번 글에서는 기업 사내망 환경에서 ADBA와 KMS의 개념 차이, 내부 동작 메커니즘, 장단점 비교, 그리고 클라이언트 관점에서의 인증 처리법까지 상세히 정리해 드립니다.
1. 개념 정의: ADBA와 KMS란?
- ADBA (Active Directory-Based Activation): Active Directory 도메인 서비스(AD DS) 데이터베이스 자체에 볼륨 라이선스 인증 개체를 저장하는 방식입니다. 클라이언트 PC가 회사 도메인에 조인(Domain Join)되는 즉시 로그인 과정에서 자동으로 인증을 완료합니다.
- KMS (Key Management Service): 사내망 내에 특정 서버(Windows Server 또는 가상 머신/컨테이너)를 KMS 호스트로 지정하고, 클라이언트가 사내 DNS(
_vlmcs._tcp)를 조회하거나 수동 IP 지정을 통해 TCP 1688 포트로 인증 요청 패킷을 보내 180일 인증을 획득하는 방식입니다.
2. 내부 동작 메커니즘 비교
(1) ADBA의 동작 흐름
- 서버 측 세팅: 관리자가 도메인 컨트롤러(DC)에서
볼륨 활성화 도구(Volume Activation Tools)를 실행하고 마이크로소프트의 KMS 호스트 키(KMS Host Key)를 한 번만 등록합니다. 이 정보는 AD 포리스트의CN=Activation Objects컨테이너에 안전하게 기록됩니다. - 클라이언트 인증:
- 볼륨 라이선스(GVLK)가 적용된 클라이언트 PC가 도메인에 가입(Domain Join)합니다.
- PC 부팅 및 로그인 시,
sppsvc(소프트웨어 보호 서비스)가 도메인 컨트롤러의 LDAP 통신을 통해 활성화 개체 유무를 확인합니다. - 개체가 확인되면 별도의 통신 포트 오픈 없이 도메인 인증 세션 자체만으로 정품 인증이 통과됩니다.
(2) KMS의 동작 흐름
- 서버 측 세팅: 전용 서버에 KMS 호스트 키를 입력하고 인증 서버로 활성화해 둡니다.
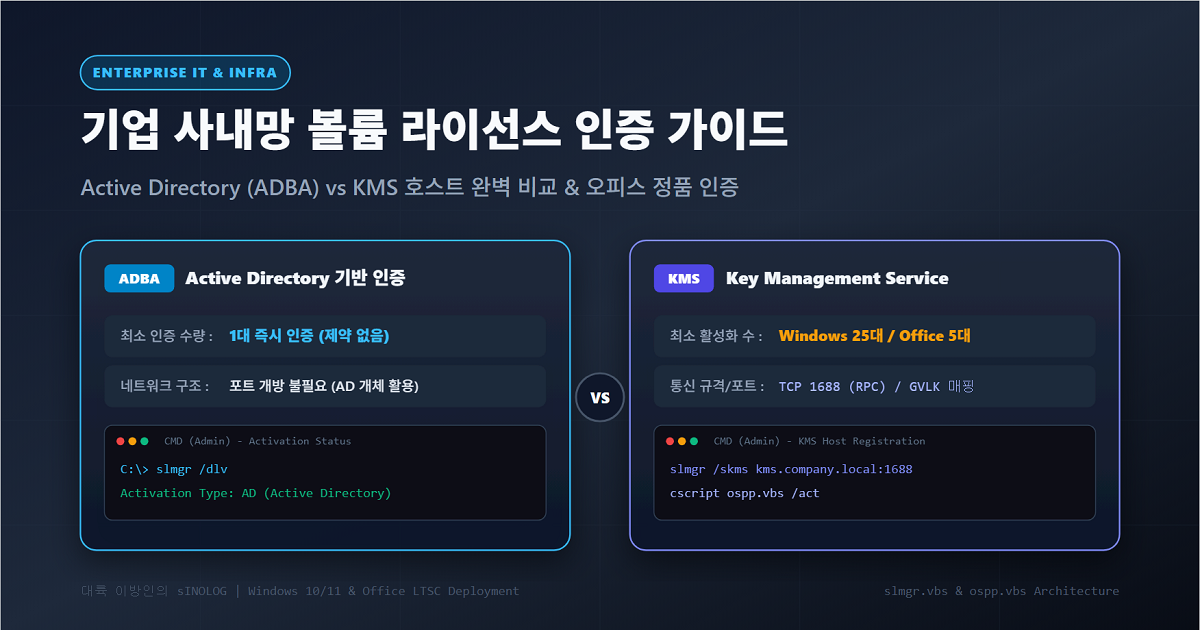
- KMS 카운트(Threshold) 충족: KMS는 남용 방지를 위해 최소 활성화 요청 수(Windows 클라이언트 25대, Office/Windows Server 5대)가 서버에 누적되어야만 클라이언트에 인증 승인을 내줍니다.
- 클라이언트 인증:
- 클라이언트 PC는 사내 DNS의 SRV 레코드(
_vlmcs._tcp.도메인)를 질의하여 KMS 호스트의 IP를 찾습니다. - TCP 1688 포트(RPC 통신)로 KMS 호스트에 인증 요청을 전달합니다.
- 성공 시 180일 유효기간을 부여받으며, 7일마다 백그라운드에서 자동 재인증(갱신)을 시도합니다.
- 클라이언트 PC는 사내 DNS의 SRV 레코드(
3. ADBA vs KMS 핵심 장단점 비교
| 비교 항목 | ADBA (Active Directory 기반) | KMS (호스트 서버 기반) |
| 최소 클라이언트 수 | 제한 없음 (1대만 있어도 즉시 인증) | 최소 25대 필요 (Windows 클라이언트 기준) |
| 인프라 유지보수 | 추가 서버 불필요 (기존 AD DC 활용) | 전용 KMS 서버 유지 및 장애 모니터링 필요 |
| 포트/방화벽 설정 | 불필요 (기존 AD 도메인 통신 포트 활용) | 방화벽에서 TCP 1688 포트 허용 필수 |
| 비도메인 단말 지원 | ❌ 지원 불가 (도메인 미조인 PC 인증 불가) | ⭕ 지원 가능 (사내망 IP만 닿으면 작업그룹 PC도 인증) |
| 구형 OS 지원 | Windows 8 / Server 2012 이상만 지원 | Windows Vista / 7 등 레거시 OS 지원 가능 |
| 보안성 | 우수 (도메인 탈퇴 시 라이선스 자동 만료) | 보안 관리 필요 (사내망에 연결된 불법 단말도 통신만 되면 인증 가능) |
ADBA의 결정적 강점: KMS처럼 25대의 PC가 모일 때까지 인증이 보류되는 ‘카운트 병목’이 없으며, 전용 데몬 서버가 다운되어 인증이 풀리는 장애 포인트가 원천 차단됩니다.
KMS의 결정적 강점: 외주 개발사용 단말, 테스트 장비, 공장 제어용 PC 등 사내 도메인(AD)에 가입시키지 않고 단독 작업그룹(Workgroup)으로 격리해 두는 장비도 사내망 라우팅만 연결되어 있다면 정품 인증이 가능합니다.
4. 클라이언트 실전 적용: 사내 환경별 인증 명령
사내에서 배포되는 PC 환경(도메인 조인 PC vs 작업그룹/외부 반입 PC)에 따라 아래 절차로 인증을 진행합니다.
(1) 도메인 환경 (ADBA 적용 기업)
클라이언트가 이미 GVLK 키가 내장된 볼륨 배포본(Enterprise/Pro VL)이라면 도메인 조인 즉시 자동 인증됩니다. 만약 리테일 키로 설치된 장비라면 볼륨 키(GVLK)만 주입해 주면 AD를 통해 즉시 활성화됩니다.
:: 관리자 권한 CMD
slmgr /ipk W269N-WFGWX-YVC9B-4J6C9-T83GX
slmgr /ato
인증 원인 확인 명령어:
slmgr /dlv
출력 결과의 ‘정품 인증 채널(Activation Type)’ 항목에 AD라고 표시되면 ADBA를 통해 인증된 것입니다.
(2) 비도메인 환경 / KMS 서버 지정 환경
도메인에 조인되지 않은 연구용/격리망 PC이거나 사내망에 KMS 서버만 단독 구축된 경우입니다.
:: 1. 볼륨 채널(GVLK) 설정
slmgr /ipk <에디션별 GVLK 제품키>

:: 2. 사내 KMS 서버 호스트 지정
slmgr /skms kms.company.local:1688  // 혹은 IP

:: 3. 활성화 및 유효기간 확인
slmgr /ato
slmgr /xpr
(3) 사내 MS Office 볼륨 인증
Office 역시 볼륨 라이선스(VL) 설치 패키지를 사용하면 ADBA/KMS 환경 모두에서 사내 정책에 맞춰 인증됩니다.
:: 64비트 기준 Office 설치 경로 이동
cd "C:\Program Files\Microsoft Office\Office16"

:: KMS 서버 주소 수동 바인딩 (DNS 자동 조회가 안 될 때)
cscript ospp.vbs /sethst:kms.company.local  // Office의 경우 1688 포트 미기입

:: 정품 인증 활성화 및 상태 점검
cscript ospp.vbs /act
cscript ospp.vbs /dstatus
5. 관리자 관점의 트러블슈팅
- 오류 0xC004F074 (KMS 연결 실패):
- 클라이언트 PC와 KMS 서버 간의 시간 동기화(NTP)가 4시간 이상 틀어졌거나, 네트워크 방화벽에서 사내망 간 TCP 1688 포트가 막혀있는 경우입니다.
- ADBA 환경으로의 전환을 검토하면 1688 포트 포워딩/방화벽 이슈를 완전히 해결할 수 있습니다.
- 오류 0xC004F038 (KMS 클라이언트 카운트 부족):
- 신규 KMS 서버 구축 시 25대의 고유 클라이언트 CMID(Client Machine ID)가 서버에 수신되기 전까지 인증이 거부되는 현상입니다. 도메인 환경이라면 즉시 ADBA를 활성화하여 카운트 제약 없이 즉시 인증을 끝내는 것이 좋습니다.
- 도메인 가입 PC인데 ADBA 인증이 안 되는 경우:
- 클라이언트에 입력된 제품 키가 GVLK가 아닌 리테일/OEM 키인지 확인(
slmgr /dlv)합니다. - 도메인 컨트롤러에 정품 인증 개체(Active Directory Activation Object)가 정상적으로 복제(Replication)되었는지 점검합니다.
- 클라이언트에 입력된 제품 키가 GVLK가 아닌 리테일/OEM 키인지 확인(
사내 Windows/Office 정품 인증 인프라는 “도메인 조인 PC가 대다수라면 유지보수와 카운트 제약이 없는 ADBA를 기본 뼈대로 삼고, 도메인에 넣을 수 없는 특수 목적 단말이나 폐쇄망 PC를 위해 KMS 호스트를 보조(Fallback)로 병행 운용하는 것”이 엔터프라이즈 환경의 표준 모범 사례(Best Practice)입니다.
사내 인프라의 도메인(AD) 및 볼륨 라이센스 구조를 명확히 이해하고 구축하면 라이센스 만료나 보안 감사 이슈 없이 시스템을 안정적으로 운영할 수 있습니다.
답글 남기기