• [긴급 보안 공지] PHP 코어 원격 코드 실행 취약점 ‘PHP2Shell’ (CVE-2026-109618, CVE-2026-109619) 완벽 분석 및 조치 가이드

    2026년 10월 21일, PHP 코어 엔진에서 인증 없이 원격 코드 실행(Unauthenticated RCE)이 가능한 치명적인 취약점 2종(CVE-2026-109618, CVE-2026-109619)이 공개되었습니다. 보안 업계에서 ‘PHP2Shell’로 명명한 이번 취약점은 CVSS v4.0 기준 9.2점(Critical)을 기록했으며, PHP 5.4부터 최신 8.5 브랜치까지 사실상 현재 운영 중인 모든 PHP 환경이 영향권에 들어 있습니다.

    가장 치명적인 부분은 애플리케이션의 비즈니스 로직(로그인, 권한 검증 등)이 실행되기도 전에 PHP 엔진의 요청 파싱 및 메모리 정리 단계에서 취약점이 트리거된다는 점입니다. 현재 워드프레스(WordPress), 라라벨(Laravel) 등 주요 웹 애플리케이션뿐만 아니라, 사내 인트라넷 및 레거시 모니터링/관리 도구에서도 광범위한 피해가 우려되므로 즉각적인 확인과 조치가 필요합니다.

    1. 취약점 개요 및 작동 원리

    이번에 발표된 두 취약점은 PHP가 HTTP 요청의 생명주기(Request Lifecycle)와 메모리를 관리하는 과정에서 발생하는 구조적 결함을 악용합니다.

    구분CVE-2026-109618CVE-2026-109619
    취약점 유형OOM(Out-of-Memory) 처리 중 메모리 손상요청 간 상태 잔류로 인한 Use-After-Free (UAF)
    CVSS v4.09.2 (Critical)9.2 (Critical)
    핵심 원인메모리 할당이 모두 끝나기 전 내부 상태를 ‘사용 준비 완료’로 기록이전 요청에서 해제된 메모리의 내부 상태(State)가 초기화되지 않고 워커에 잔류
    공격 메커니즘대용량 페이로드로 고의적인 OOM(longjmp)을 유발해, 초기화되지 않은 메모리를 정리(Cleanup) 루틴이 정상 데이터로 착각하고 실행하도록 유도치명적 오류(Fatal Error) 유발 후 동일한 워커(Worker)가 후속 요청을 처리할 때, 해제된 메모리를 재참조하여 공격자 코드 실행
    • CVE-2026-109618 (초기화 중단 및 메모리 손상): PHP가 요청을 파싱할 때 필요한 메모리 할당이 미처 끝나기 전에 특정 상태 플래그를 활성화합니다. 공격자가 교묘하게 조작된 대용량 요청을 보내 메모리 고갈(OOM)을 유발하면 longjmp()가 호출되며 초기화가 중단되는데, 이후 실행되는 요청 정리(Cleanup) 프로세스가 이 미초기화 메모리를 정상 포인터로 간주하고 처리하면서 원격 코드 실행으로 이어집니다.
    • CVE-2026-109619 (워커 프로세스 간 Use-After-Free): 단일 요청에 귀속되어야 할 내부 상태 데이터가 백엔드 메모리가 해제된 이후에도 살아남는 현상입니다. 멀티 워커 환경에서 특정 워커 프로세스가 이전 요청 처리 중 에러로 비정상 종료된 직후 다음 요청을 할당받으면, 정상적인 초기화가 이루어지기 전에 오염된 이전 상태(Stale State)를 참조하게 됩니다.

    2. 영향도 및 위험 환경 분석

    단순히 PHP 버전만 확인해서는 안 되며, 웹 서버가 PHP를 구동하는 방식(SAPI)에 따라 실제 익스플로잇 난이도와 위험도가 크게 달라집니다.

    구동 환경(SAPI)별 위험도

    • Apache mod_php (가장 위험 – 1순위 패치 대상): 요청 시작(Request Startup) 단계에서 실패하더라도 정리(Cleanup) 루틴을 강제로 실행하는 구조적 특징이 있습니다. 이로 인해 PHP 기본 설정 상태에서도 애플리케이션 코드가 단 한 줄도 실행되기 전에 HTTP 요청만으로 즉각적인 RCE가 가능합니다.
    • PHP-FPM / Nginx 연동 환경 (높음): mod_php와 달리 요청 시작 단계에서 실패하면 해당 워커 프로세스를 즉시 종료시키므로 초기 단계의 직접적인 공격은 차단됩니다. 하지만 애플리케이션 진입 후 session.upload_progress 기능 등을 악용해 고의로 Fatal Error를 유발하고, 동일한 워커에 후속 요청을 밀어 넣는 방식으로 우회 익스플로잇이 입증되었습니다.
    • 기타 환경: php-cgi, FrankenPHP, LiteSpeed 등 웹 요청을 처리하는 모든 SAPI 환경이 영향권에 포함됩니다.

    영향받는 버전

    • 취약 버전: PHP 5.4 버전부터 8.5.11까지의 모든 버전 (5.x, 7.x, 8.0, 8.1 등 이미 지원 종료된 EOL 버전 전체 포함)

    3. 임시조치 방안 (Workaround)

    운영 환경 특성상 즉각적인 PHP 버전 업그레이드나 컨테이너 재빌드가 불가능한 경우, 공격 표면을 줄이기 위해 앞단의 웹 서버(WAF/Reverse Proxy)와 PHP 설정에서 다층적인 임시조치를 적용해야 합니다.

    주의: 아래 조치들은 공격 성공률을 낮추거나 특정 공격 경로를 차단하는 완화책일 뿐, 근본적인 해결책은 아닙니다. 또한 설정 변경 시 .user.ini나 코드 내 ini_set()을 사용하면 이미 요청 파싱이 끝난 뒤에 적용되므로 아무런 효과가 없습니다. 반드시 **php.ini 또는 FPM Pool 설정 파일(www.conf 등)에 직접 명시한 뒤 프로세스를 완전히 재시작(Restart)**해야 합니다.

    ① WAF 및 리버스 프록시 단의 요청 제어 (가장 권장)

    애플리케이션 앞단에 위치한 Nginx, Apache, 또는 WAF(Cloudflare, 사내 IPS/WAF 등)에서 비정상적인 대용량 페이로드나 불필요한 멀티파트 요청이 PHP 파서에 도달하기 전에 차단합니다.

    • Cloudflare 등 클라우드 WAF 사용 시: 10월 21일 자로 긴급 배포된 Managed Ruleset(File Upload 및 RFI 카테고리 포함)이 활성화되어 있는지 확인합니다. (단, 공격자가 오리진 서버 IP로 직접 접근하지 못하도록 방화벽이나 터널링 설정이 강제되어 있어야 합니다.)
    • Nginx에서 불필요한 multipart/form-data 차단: 파일 업로드 기능이 전혀 없는 서비스나 특정 경로(/wp-admin 등)에서만 업로드를 허용하는 경우, 아래와 같이 멀티파트 요청을 원천 차단합니다.

    Nginx

    # 파일 업로드가 필요 없는 엔드포인트에서 multipart 요청 차단 예시
    location / {
        if ($content_type ~* "^multipart/form-data") {
            return 403;
        }
        # 기존 PHP-FPM 연동 설정...
    }
    

    ② PHP-FPM 워커 재사용 방지 및 세션 업로드 진행률 비활성화 (CVE-2026-109619 완화)

    오염된 메모리가 다음 요청으로 넘어가지 못하도록 FPM 워커가 1개의 요청만 처리하고 즉시 재생성되도록 강제하며, 주요 공격 벡터인 업로드 진행률 추적 기능을 끕니다.

    Ini, TOML

    ; /etc/php/8.x/fpm/pool.d/www.conf 또는 php.ini 설정
    
    ; 1. 세션 업로드 프로그레스 기능 강제 비활성화
    php_admin_flag[session.upload_progress.enabled] = off
    
    ; 2. 워커당 1회 요청 처리 후 프로세스 재시작 (성능 저하가 발생할 수 있으나 UAF 차단에 매우 효과적)
    pm.max_requests = 1
    
    ; 3. (PHP 8.5 환경인 경우) 치명적 오류 백트레이스 비활성화
    php_admin_flag[fatal_error_backtraces] = off
    

    ③ 입력 크기 제한 축소 및 메모리 한도 조정 (CVE-2026-109618 완화)

    공격자가 파싱 단계에서 OOM을 쉽게 유발하지 못하도록 입력 한도를 애플리케이션이 허용하는 최소 수준으로 낮춥니다.

    Ini, TOML

    ; php.ini 설정 예시 (서비스 특성에 맞게 최소치로 조정)
    post_max_size = 8M              ; 업로드가 필요한 경우 32M 이하 권장
    upload_max_filesize = 4M        ; post_max_size 보다 작게 설정
    max_input_vars = 500            ; 기본값 1000에서 축소
    max_input_nesting_level = 32    ; 기본값 64에서 축소
    max_file_uploads = 5            ; 기본값 20에서 축소
    
    • 참고 (memory_limit = -1 설정에 대한 주의사항): PHP 공식 권고안 중 하나로 PHP 자체의 메모리 제한을 해제(memory_limit = -1)하여 OOM 트리거 자체를 막는 방법이 언급되고 있습니다. 하지만 이 설정을 단독으로 적용할 경우 단일 악성 요청이 서버 전체 물리 메모리를 고갈시켜 시스템 다운(DoS)을 유발할 수 있습니다. 따라서 Docker/Podman 컨테이너의 --memory 옵션이나 리눅스 cgroup으로 프로세스 외부에서 메모리를 엄격히 격리할 수 있는 환경에서만 제한적으로 사용해야 합니다.

    ④ 요청별 동적 PHP 설정 제거

    Apache의 .htaccess(php_value, php_flag)나 Nginx의 fastcgi_param PHP_VALUE를 통해 요청마다 동적으로 PHP 설정을 덮어쓰는 구조는 취약점 트리거 경로로 악용될 수 있습니다. 해당 구문들을 모두 제거하고 전역 php.ini 또는 FPM Pool 설정으로 이관하십시오.

    4. 영구 패치 방안 (Remediation)

    이 취약점은 설정 변경만으로는 100% 방어가 불가능하므로, 패치가 포함된 버전으로 즉시 업데이트하는 것이 유일한 근본 해결책입니다.

    지원 중인 브랜치의 패치 버전

    현재 사용 중인 PHP 브랜치에 맞춰 아래의 버전 이상으로 즉시 업그레이드하십시오.

    PHP 브랜치영향받는 버전영구 패치 적용 버전지원 상태
    PHP 8.58.5.11 이하8.5.12 이상공식 지원 중
    PHP 8.48.4.26 이하8.4.27 이상공식 지원 중
    PHP 8.38.3.35 이하8.3.36 이상공식 지원 중
    PHP 8.28.2.34 이하8.2.35 이상보안 패치 지원 중
    PHP 8.1 이하5.4 ~ 8.1 전체공식 릴리스 없음 (EOL)소스 백포트 또는 OS 벤더 패치 확인 필요

    환경별 패치 시 체크리스트

    1. RHEL / Rocky Linux / Ubuntu 등 배포판 패키지 사용자:
      • 각 OS 벤더사(Red Hat, Canonical 등)는 상위 버전을 올리는 대신 기존 버전에 보안 코드만 이식하는 백포팅(Backporting) 방식을 사용합니다. dnf update php* 또는 apt-get update && apt-get --only-upgrade install php* 실행 후, 패키지 체인지로그에 CVE-2026-109618 및 CVE-2026-109619가 포함되어 있는지 확인하십시오.
      • 중요 (Remi 저장소 사용자): RHEL/Rocky Linux 계열에서 서드파티 저장소인 rpms.remirepo.net을 사용하는 경우, 10월 21일 기준 즉각적인 업데이트 제공이 지연될 수 있다는 경고가 발표되었습니다. 가능하면 OS 공식 배포판 모듈(AppStream)로 전환하거나 컨테이너/소스 빌드 환경을 검토해야 합니다.
    2. Docker / Podman 컨테이너 환경:
      • 실행 중인 컨테이너 내부에서 패키지를 업데이트하지 말고, 패치가 완료된 최신 베이스 이미지(php:8.4.27-fpm 등)를 새로 Pull 받아 이미지를 재빌드 및 재배포하십시오.
    3. PHP 7.4 / 8.0 / 8.1 등 EOL(지원 종료) 버전 운영 시:
      • PHP 공식 프로젝트에서는 바이너리 릴리스를 제공하지 않지만, 사안의 심각성을 고려해 7.4, 8.0, 8.1용 최소 소스 코드 패치(Minimal source backports)를 예외적으로 공개했습니다. 레거시 시스템이라 메이저 업그레이드가 불가능하다면, OS 벤더의 연장 지원(Ubuntu Pro, RHEL ELS 등) 패치를 적용하거나 공개된 패치 파일을 이용해 직접 소스 컴파일을 진행해야 합니다.
    4. 패치 후 워커 프로세스 완전 재시작:
      • 패키지 업데이트 후 단순 reload만 수행하면 기존 메모리를 물고 있는 구버전 워커가 남아있을 수 있습니다. 반드시 systemctl restart php-fpm 또는 웹 서버 전체 재시작을 통해 모든 워커 프로세스를 새로 띄워야 합니다.

    5. 침해 흔적(IoC) 점검 및 사후 대응

    패치를 완료하더라도, 패치 이전에 이미 공격을 받아 웹쉘(Web Shell)이 생성되었거나 백도어가 심어졌을 가능성을 배제할 수 없습니다.

    • 웹 서버 및 PHP 에러 로그 점검: 비정상적으로 큰 용량의 POST/Multipart 요청이 집중된 시간대가 있는지, 요청 초기화(Request Initialization) 단계에서 반복적인 Allowed memory size of X bytes exhausted (OOM) 로그나 원인 불명의 워커 프로세스 크래시(SIGSEGV 등)가 발생했는지 확인합니다.
    • 프로세스 및 파일 시스템 점검: 이번 취약점은 익스플로잇이 성공하더라도 워커 프로세스가 죽지 않고 정상 동작하는 것처럼 보일 수 있습니다. 웹 서버 실행 계정(www-data, apache, nginx 등) 권한으로 실행된 비정상적인 하위 쉘 프로세스(sh, bash, curl, wget 등) 기록이 있는지 확인하고, 웹 루트 디렉터리 내 최근 생성/변조된 .php 파일 및 크론탭(Crontab) 등록 여부를 전수 조사하십시오.

    관리자 주의사항: 긴급 점검을 위해 사이트를 일시 내릴 때 절대 Nginx나 Apache에서 PHP 핸들러(Handler) 설정만 주석 처리하는 방식을 사용해서는 안 됩니다. 핸들러만 제거할 경우 웹 서버가 .php 파일을 실행하지 않고 일반 텍스트 파일로 인식하여, wp-config.php나 DB 접속 정보가 담긴 소스 코드를 방문자에게 그대로 다운로드시키는 대형 보안 사고로 이어집니다. 서비스를 임시 중단할 때는 반드시 웹 서버 자체를 내리거나 모든 요청에 503 Service Unavailable을 반환하도록 설정하십시오.
  • [네트워크/보안] 메일 본문 위변조 방지: DKIM 개념부터 RSA 비대칭키 생성, Selector 설정 및 DNS 공개키 배포 실전 가이드

    [네트워크/보안] 메일 본문 위변조 방지: DKIM 개념부터 RSA 비대칭키 생성, Selector 설정 및 DNS 공개키 배포 실전 가이드

    지난 [SPF 실전 설정편]에서는 발신 서버의 공인 IP를 화이트리스트로 묶어 사칭 메일을 1차 차단하는 방법을 살펴보았습니다.

    하지만 SPF만으로는 치명적인 한계가 있습니다. 메일이 네트워크 회선을 타고 수신자에게 도달하는 도중, 악의적인 프록시나 공격자(MITM)가 메일 본문의 계좌번호나 첨부파일, 중요 헤더 내용을 1바이트라도 변조하더라도 발신 서버의 IP만 일치하면 SPF 검증은 통과해 버리기 때문입니다.

    이번 편에서는 암호학의 꽃인 비대칭키(공개키/개인키) 전자서명을 적용해 메일의 무결성을 보장하는 DKIM(DomainKeys Identified Mail)의 실전 설정법을 다룹니다.

    Selector(선택자)의 개념과 명명 규칙, 2048-bit RSA 키 쌍 생성, DNS TXT 레코드 배포 시 255자 초과 분할(Chunking) 노하우, 그리고 자체 Linux 메일 서버(OpenDKIM)와 Google Workspace 연동 사례를 상세히 정리해 드립니다.

    1. DKIM의 내부 동작 메커니즘: “메일에 봉인을 찍고 열쇠를 공표한다”

    DKIM은 종이 문서에 찍는 ‘인감도장(전자서명)’과 정확히 같은 원리로 동작합니다.

    [발신 메일 서버]
     1. 메일 본문(Body)과 핵심 헤더를 해시(SHA-256) 처리
     2. 비밀키(Private Key)로 암호화하여 서명 생성
     3. 메일에 'DKIM-Signature' 헤더를 붙여 발송
            │
            ▼ (인터넷 전송 구간)
            │
    [수신 메일 서버 (Gmail, Outlook 등)]
     1. 수신 메일 헤더에서 도메인(d=)과 선택자(s=) 확인
     2. DNS 질의: [selector]._domainkey.[domain] 에서 '공개키(Public Key)' 획득
     3. 공개키로 'DKIM-Signature' 서명 복호화 및 해시 검증
        ▶ 서명 일치  ──▶ PASS ✅ (전송 중 위·변조 없음 보증)
        ▶ 서명 불일치 ──▶ FAIL ❌ (본문 내용 변조 또는 위조 메일)
    

    발신 서버만 보관하는 비밀키(Private Key)로 서명을 암호화하고, 누구나 볼 수 있는 도메인 DNS에 공개키(Public Key)를 올려둠으로써, 수신 서버가 수학적으로 본문의 무결성과 발신 도메인의 진위 여부를 입증하게 됩니다.

    2. DKIM 구성의 핵심 요소: Selector(선택자) 이해하기

    DKIM 레코드를 등록할 때 가장 헷갈리는 개념이 바로 Selector(선택자)입니다.

    • 왜 Selector가 필요한가? 기업은 사내 메일 서버 외에도 마케팅 메일 툴(SendGrid, Stibee), 그룹웨어(Google Workspace), AWS SES 등 여러 시스템에서 메일을 발송합니다. 만약 도메인당 키를 1개만 쓸 수 있다면 모든 시스템이 동일한 비밀키를 공유해야 하므로 보안상 치명적입니다.
    • DNS 네임스페이스 규칙: [Selector]._domainkey.yourdomain.com Selector는 각 발송 시스템마다 서로 다른 키 쌍을 부여하기 위한 ‘식별자 이름표’입니다.
      • 사내 서버용: mail._domainkey.yourdomain.com
      • 구글 워크스페이스용: google._domainkey.yourdomain.com
      • 마케팅 발송용: newsletter._domainkey.yourdomain.com

    3. 실전 구축 사례 2가지

    사례 A. 자체 구축 Linux 메일 서버 (OpenDKIM 환경)

    Ubuntu / Debian 계열 메일 서버(Postfix 등)에서 직접 키를 생성하고 연동하는 표준 절차입니다.

    1단계: OpenDKIM 설치 및 2048-bit RSA 키 쌍 생성

    Bash

    # 1. 도구 설치
    sudo apt update && sudo apt install opendkim opendkim-tools -y
    
    # 2. 키 보관 디렉터리 생성 및 권한 부여
    sudo mkdir -p /etc/opendkim/keys/yourdomain.com
    cd /etc/opendkim/keys/yourdomain.com
    
    # 3. 2048-bit 키 생성 (selector 이름을 'mail'로 지정)
    sudo opendkim-genkey -b 2048 -d yourdomain.com -s mail
    
    # 4. 소유권 변경 (비밀키 보안)
    sudo chown -R opendkim:opendkim /etc/opendkim/keys
    sudo chmod 600 /etc/opendkim/keys/yourdomain.com/mail.private
    
    • 생성이 완료되면 2개의 파일이 만들어집니다:
      • mail.private : 서버 내부에서만 사용하는 비밀키 (외부 유출 절대 금지)
      • mail.txt : DNS TXT 레코드에 등록할 공개키 정보가 담긴 파일

    2단계: 생성된 공개키 확인

    cat /etc/opendkim/keys/[yourdomain.com/mail.txt](https://yourdomain.com/mail.txt)를 실행하면 아래와 같이 출력됩니다:

    Plaintext

    mail._domainkey IN  TXT ( "v=DKIM1; h=sha256; k=rsa; "
        "p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA0m4v...긴_문자열..." )
    

    사례 B. Google Workspace (구글 워크스페이스) 사용 환경

    클라우드 그룹웨어를 쓴다면 복잡한 리눅스 명령어 없이 관리 콘솔에서 원클릭으로 키를 발급받을 수 있습니다.

    1. Google 관리 콘솔(admin.google.com) 접속 $\rightarrow$ 앱 $\rightarrow$ Google Workspace $\rightarrow$ Gmail.
    2. 이메일 인증(DKIM) 메뉴 클릭.
    3. 본인 도메인 선택 후 [새 레코드 생성] 클릭.
      • 키 길이: 2048비트 선택 (기본값)
      • 프리픽스 선택자(Selector): google 입력
    4. 화면에 생성된 호스트 이름(google._domainkey)과 TXT 레코드 값(v=DKIM1; k=rsa; p=...)을 복사합니다.

    4. DNS 레코드 배포 및 ‘255자 초과’ 분할(Chunking) 팁

    도메인의 네임서버 관리 페이지(Cloudflare, 가비아, Route 53 등)로 이동하여 TXT 레코드를 등록합니다.

    • Type : TXT
    • Name (호스트) : mail._domainkey (또는 google._domainkey)
    • Value (값) :Plaintextv=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAz8...[공개키]...IDAQAB

    ⚠️ 현업 필수 체크: DNS TXT 255자 문자열 제한 해결법

    • 2048-bit RSA 공개키는 길이가 약 400자 이상으로 길기 때문에, 일부 DNS 관리 대시보드(가비아, 일부 도메인 등록업체)에서 **”TXT 레코드는 255자를 초과할 수 없습니다”**라는 에러를 뿜으며 저장이 거부됩니다.
    • 해결책: DNS RFC 규격상 따옴표(")를 사용해 문자열을 쪼개서 넣으면 네임서버가 이를 하나로 합쳐서 인식합니다.Plaintext"v=DKIM1; k=rsa; p=첫번째_200자_문자열..." "나머지_문자열...IDAQAB"
    • Cloudflare / AWS Route 53을 사용 중이시라면 따옴표 없이 긴 문자열 통째로 붙여넣어도 시스템 내부에서 자동으로 처리해 주므로 신경 쓰지 않으셔도 됩니다.

    5. 설정 후 정상 배포 검증 (CLI & 수신 테스트)

    배포 후 5~10분이 지나면 터미널에서 네임서버 질의를 통해 공개키가 정상 노출되는지 확인합니다:

    Bash

    # 리눅스 / macOS
    dig TXT mail._domainkey.yourdomain.com +short
    
    # 윈도우 CMD
    nslookup -type=TXT mail._domainkey.yourdomain.com
    
    실제 메일 발송 검증
    1. Google Workspace 콘솔을 쓰시는 경우, 레코드 배포 확인 후 관리 콘솔에서 [인증 시작] 버튼을 반드시 눌러야 서명이 활성화됩니다.
    2. Gmail 개인 계정으로 테스트 메일을 1통 보냅니다.
    3. 수신 메일 [더보기] $\rightarrow$ [원본 보기] 클릭.
    4. 요약 창에 DKIM: 'PASS' with domain yourdomain.com 문구가 표시되면 완벽하게 연동된 것입니다.

    엔지니어가 자주 묻는 질문 (FAQ)

    Q. 1024-bit 키를 써도 되나요?

    A. 과거에는 1024-bit도 통용되었으나, 현대 컴퓨팅 파워 기준으로 보안 강도가 낮아 취약합니다. 현재 Google, Yahoo, Microsoft는 최소 2048-bit RSA 키 사용을 강력히 권장하고 있으며, 신규 구축 시에는 가능한 한 무조건 2048-bit를 사용해야 합니다.

    Q. 서드파티 발송 서비스(Mailgun, SendGrid)는 어떻게 하나요?

    A. 해당 서비스들은 자체적으로 CNAME 레코드 매핑 방식을 주로 제공합니다. (예: s1._domainkey.yourdomain.com CNAME dkim.sendgrid.net). 서비스 가이드에 따라 CNAME을 등록하면 공급업체 측에서 키 순환(Key Rotation)을 자동으로 관리해 주므로 훨씬 편리합니다.

    이제 SPF(발신 IP 검증)와 DKIM(본문 무결성 전자서명)이라는 두 개의 핵심 방어선이 모두 구축되었습니다.

    하지만 이 둘만으로는 여전히 “검증에 실패한 메일을 수신 서버가 스팸함으로 보낼지, 아예 차단해 버릴지”를 발신자가 통제할 수 없습니다.

    SPF와 DKIM 이 두 프로토콜을 하나로 묶어 사칭 메일을 최종 차단하고, 전 세계 수신 서버로부터 매일 인증 통계 리포트를 받아보는 “DMARC 실전 설정편 (p=none $\rightarrow$ quarantine $\rightarrow$ reject 전환 전략 및 rua 리포트 분석)”을 다음 편에서 다루겠습니다.

  • [중국 생활/이동 가이드] “종이표는 잊어라” 외국인을 위한 중국 고속철도(12306) 예매 & 대중교통·공용자전거 완전 정복

    중국에서 핸드폰을 개통하고 현지 은행 계좌와 결제 수단(알리페이·위챗) 연동까지 끝냈다면, 이제 반경을 넓혀 자유롭게 이동할 차례입니다.

    중국의 교통 인프라는 철저한 ‘실명제(实名制)’와 ‘모바일 QR’ 기반으로 굴러갑니다. 시내에서는 실물 교통카드 없이 스마트폰 하나로 버스·지하철과 공용 자전거를 타고, 도시 간 이동 시에는 종이 승차권 없이 여권 하나로 고속철도 개찰구를 통과합니다.

    외국인 신분으로 반드시 거쳐야 하는 철도청 공식 앱(12306) 여권 인증부터 대중교통 탑승코드(乘车码), 공용 전기자전거 이용법까지 실전 이동 노하우를 총정리합니다.

    1. 도시 간 이동의 핵심: 고속철도 공식 앱 ‘12306’ 완전 정복

    트립닷컴(Trip.com) 같은 대행 플랫폼은 건당 수수료가 붙고 취소·환불 시 처리가 지연될 수 있습니다. 중국 국가철로그룹 공식 앱인 철로 12306(铁路12306)을 직접 쓰는 것이 가장 안전하고 저렴합니다.

    ① 회원가입 및 외국인 여권 실명 인증

    1. 앱 다운로드 & 가입: 앱스토어에서 ‘铁路12306’을 설치합니다. (영문 인터페이스 지원)
    2. 신분 유형 선택: 신분 유형(证件类型)을 외국인 여권(外国护照)으로 선택하고, 여권 번호와 영문 성명을 입력합니다.
      • 주의: 여권에 적힌 영문 철자와 띄어쓰기를 은행 계좌/유심 정보와 동일하게 입력해야 오류가 없습니다.
    3. 온라인 여권 심사: 여권 인적사항면 사진을 업로드하면 영업일 기준 수 시간~하루 내로 통과(已通过) 상태로 전환됩니다.
      • 간혹 전산 불일치로 ‘대기(待核验)’ 상태가 지속될 경우, 기차역 유인 창구(人工窗口)에 여권 실물을 지참해 1회 대면 인증을 완료하면 영구적으로 정상 이용할 수 있습니다.

    ② 예매 및 결제 실전

    • 예매 오픈 시점: 출발일 기준 14일 전에 열립니다. 국경절, 춘절 등 황금연휴에는 오픈 직후 매진되므로 공식 대기열(候补, 허우부) 기능을 걸어두는 것이 필수입니다.
    • 좌석 등급: 고속열차(G/D 열차) 기준 보통 2등석(二等座, 표준), 1등석(一等座, 2+2 넓은 좌석), 비즈니스석(商务座, 우등·안마의자)으로 나뉩니다.
    • 결제 수단: 알리페이, 위챗페이, 중국 현지 은련 직불카드로 수수료 없이 결제됩니다.

    ③ 종이 티켓 없는 탑승(电子客票) 및 역내 동선

    1. 기차역 도착 시간: 중국 기차역은 공항 수준의 보안검색(짐 X-ray 검사)과 신분 확인을 거칩니다. 출발 최소 30~40분 전에 역에 도착해야 안전합니다.
    2. 역사 진입(진참, 进站): 중국인은 신분증(身份证)을 단말기에 대고 안면 인식으로 들어가지만, 외국인은 유인 통로(人工通道) 직원에게 여권 실물을 보여주고 스캔 후 통과합니다. 최근 일부 최신기기로 교체한 역에서는 여권인식으로도 진입이 가능합니다.
    3. 개찰구 통과(검표, 检票): 열차 출발 15분 전 개찰구가 열립니다. 이때도 자동 게이트 대신 양 끝의 유인 통로 직원에게 여권을 건네면 단말기 스캔 후 게이트를 열어줍니다. 종이 표 출력은 전혀 필요 없습니다. 2번과 마찬가지로 일부 역에서는 여권으로 바로 진행 가능합니다.

    2. 시내 대중교통: 알리페이·위챗 승차코드(乘车码) 연동

    도시마다 교통카드를 새로 사서 보증금을 낼 필요가 없습니다. 알리페이(Alipay) 또는 위챗(WeChat)의 내장 미니프로그램으로 전국 대부분의 지하철과 시내버스를 탈 수 있습니다.

    [알리페이 메인] ➔ 상단 [Transport (出行)] ➔ 상단 도시(City) 선택 ➔ [Metro(지하철)] 또는 [Bus(시내버스)] 발급
    
    구분지하철 (Metro / 地铁)시내버스 (Bus / 公交)
    코드 발급도시별 지하철 승차코드 활성화 (1회 본인인증)도시별 버스 승차코드 활성화
    탑승 방식개찰구 스캐너에 QR코드 접촉 (들어갈 때/나갈 때 모두 태그)버스 앞문 요금 단말기에 QR 태그 (1회 또는 승하차 태그)
    정산 방식목적지 도착 후 개찰구를 나갈 때 등록된 계좌/카드에서 자동 차감탑승 직후 등록된 수단에서 자동 결제
    주의점도시를 이동할 때마다 상단 도시명을 해당 도시로 변경해 코드를 새로 열어야 함지하철 코드와 버스 코드가 분리되어 있으므로 상단 탭 확인 필수

    3. 단거리 이동의 구원투수: 공용 일반·전기자전거(共享单车/电单车)

    지하철역에서 목적지까지 1~2km 애매한 거리는 길거리에 널린 공용 자전거가 가장 빠릅니다.

    ① 3대 주요 플랫폼 비교

    • 헬로바이크 (哈啰单车, HelloBike): 알리페이 메인 화면 상단 또는 자전거의 QR코드를 알리페이로 직접 스캔하면 잠금이 해제됩니다. 배차가 가장 많고 즈마신용(芝麻信用) 기반으로 보증금이 면제됩니다.
    • 메이퇀 자전거 (美团单车): 노란색 자전거. 메이퇀 앱에서 스캔하여 사용합니다.
    • 디디 칭쥐 (青桔单车, Qingju): 초록색 자전거. 디디추싱(DiDi) 앱이나 위챗 미니프로그램에서 바로 열립니다.

    ② 일반 자전거(单车) vs 전기 자전거(电单车) 주의사항

    1. 전기 자전거(电单车): 페달을 밟지 않아도 스로틀로 주행 가능하여 매우 편리하지만, 헬멧 착용이 의무입니다(바구니에 연결된 헬멧 착용 필수).
    2. 주차 구역(P점, 停车点) 엄수:
      • 시내 중심가는 아무 데나 세워둘 수 없으며, 앱 지도에 표시된 지정 주차 구역(파란색/녹색 P 테두리 구역) 안에 넣고 잠금을 걸어야 합니다.
      • 비주차 구역에 무단 방치 시 벌금(통상 5~15위안의 운영관리비)이 자동 청구되므로 반납 시 앱 화면의 주차 성공 안내를 확인해야 합니다.

    4. 실전 이동 체크리스트 & 주의사항

    • 고속철도 탑승 시 스프레이 류 반입 금지: 헤어스프레이, 선스프레이, 100ml 초과 고압 가스 용기는 기차역 보안검색대에서 전량 압수 대상입니다.
    • 보조배터리(샤오미 등) 규격 표기 필수: 정격 용량(통상 20,000mAh / 100Wh 이하)과 안전 인증 각인이 지워진 배터리는 역내 반입이 차단될 수 있습니다.
    • 길 찾기는 무조건 고덕지도(高德地图): 버스 실시간 도착 시간과 지하철 최적 환승 칸, 고속철도 출발 플랫폼(检票口 번호)까지 고덕지도가 가장 정확하게 표시해 줍니다.

    중국 내 이동은 “12306 여권 실명 인증으로 고속철 티켓팅을 끝내고, 시내는 알리페이 Transport 코드와 공용 자전거로 연결한다”는 조합만 갖추면 현지인과 다름없는 기동력을 확보할 수 있습니다.

  • [네트워크/보안] 발신 IP 위조 원천 차단: SPF 레코드 설정 문법, include/ip4 규칙 및 10회 조회 제한 트러블슈팅 완벽 가이드

    [네트워크/보안] 발신 IP 위조 원천 차단: SPF 레코드 설정 문법, include/ip4 규칙 및 10회 조회 제한 트러블슈팅 완벽 가이드

    지난 [1편: SPF·DKIM·DMARC 3중 방어선 개념 및 진단법] 포스팅에서는 SMTP의 태생적 취약점과 왜 이 세 가지 기술이 유기적으로 맞물려 돌아가야 하는지 전체적인 아키텍처를 정리해 드렸습니다.

    이번에는 그 첫 번째 관문이자 가장 기본이 되는 SPF(Sender Policy Framework)의 실전 설정법을 깊이 있게 다룹니다.

    단순히 v=spf1 ... ~all 문자열을 복사해 넣는 수준을 넘어, ip4, include, a, mx 메커니즘의 차이점, -all과 ~all의 정책적 선택 기준, 그리고 기업 인프라 운영 시 가장 빈번하게 마주치는 DNS 조회 10회 제한(Lookup Limit)과 중복 레코드 오류(PermError)를 완벽하게 해결하는 실무 노하우를 정리해 드립니다.

    1. SPF의 내부 동작 메커니즘: “메일 봉투의 IP를 검사한다”

    SPF를 정확하게 설정하려면 검증 주체가 어느 도메인을 기준으로 검사하는지 알아야 합니다.

    이메일에는 사용자의 눈에 보이는 헤더 발신자(Header From:)와 메일 서버 간 통신에서 반송 주소로 쓰이는 엔벨롭 발신자(Envelope From / Return-Path)가 존재합니다.

    [발신 메일 서버] ──(SMTP 전송: 123.45.67.89)──▶ [수신 메일 서버 (Gmail 등)]
                                                        │
                                                        ▼
                                          1. Return-Path 도메인 추출
                                             (예: @yourdomain.com)
                                                        │
                                                        ▼
                                          2. yourdomain.com DNS TXT 질의
                                             (SPF 레코드 확인)
                                                        │
                                                        ▼
                                          3. 123.45.67.89 가 목록에 있는가?
                                             - 일치 ──▶ Pass 
                                             - 불일치 ──▶ Fail / SoftFail 
    

    수신 메일 서버는 메일이 인입되면 Return-Path에 적힌 도메인의 네임서버(DNS)로 가서 TXT 레코드 중 v=spf1로 시작하는 행을 조회합니다. 그리고 현재 메일을 전송해 준 발신 서버의 공인 IP가 그 레코드 안에 정의되어 있는지를 대조합니다.

    2. SPF 레코드 기본 문법 및 메커니즘 완벽 분석

    SPF 레코드는 하나의 문자열 안에 여러 개의 메커니즘(지시자)과 한정자(Prefix)의 조합으로 구성됩니다.

    (1) 한정자 (Qualifier): 매칭 결과에 따른 처리 지침

    메커니즘 앞에 붙여서 일치했을 때의 판정 결과를 정의합니다 (생략 시 기본값은 + Pass).

    • + (Pass) : 허용 (예: +ip4 $\rightarrow$ 일반적으로 +는 생략하고 ip4:로 표기)
    • ~ (SoftFail) : 의심스러운 발신처로 간주하되 메일을 완전히 드롭하지는 않고 스팸 폴더로 보내거나 DMARC 판정에 위임 (권장 시작 옵션)
    • - (Fail / HardFail) : 엄격한 차단. 등록되지 않은 IP는 수신 거부 및 반송 처리
    • ? (Neutral) : 중립. 허용도 차단도 아닌 미판정 상태 (테스트용)

    (2) 핵심 메커니즘 (Mechanisms)

    • ip4 / ip6 : 발신 서버의 고정 공인 IP 또는 서브넷 C클래스 대역을 직접 지정합니다.
      • 예: ip4:123.45.67.89 또는 ip4:123.45.67.0/24
    • include: : 서드파티 클라우드 메일 서비스의 SPF 레코드를 그대로 끌어와 상속받습니다.
      • Google Workspace: include:_spf.google.com
      • Microsoft 365: include:spf.protection.outlook.com
      • Naver Works: include:spf.worksmobile.com
    • a : 도메인의 A 레코드에 등록된 IP를 발신 서버로 인정합니다. (a:mail.yourdomain.com)
    • mx : 도메인의 MX 레코드(수신 서버)로 지정된 호스트들의 IP를 발신 서버로도 인정합니다.
    • all : 앞서 열거한 규칙에 모두 일치하지 않는 나머지 전 세계 모든 IP를 처리하는 마지막 종결자입니다.

    3. 실전 DNS 등록 가이드 (Cloudflare & 일반 네임서버)

    도메인 네임서버(Cloudflare, 가비아, Route 53 등)의 DNS 레코드 관리 페이지로 이동하여 TXT 레코드 1건을 추가합니다.

    [유형별 실전 레코드 템플릿]

    ① 자체 사내 메일 서버 단독 운영 시

    • Type : TXT
    • Name / Host : @ (또는 루트 도메인)
    • Content / Value :Plaintextv=spf1 ip4:211.115.10.20 -all

    ② 자체 메일 서버 + Google Workspace 병행 사용 시 (가장 흔한 환경)

    • Type : TXT
    • Name / Host : @
    • Content / Value :Plaintextv=spf1 ip4:211.115.10.20 include:_spf.google.com ~all

    ③ 대량 발송/마케팅(SendGrid, AWS SES)까지 복합 연동 시

    • Type : TXT
    • Name / Host : @
    • Content / Value :Plaintextv=spf1 ip4:211.115.10.20 include:_spf.google.com include:sendgrid.net include:amazonses.com ~all

    Cloudflare 사용 시 핵심 팁 : DNS 레코드 등록 시 SPF는 오직 TXT 레코드로 등록해야 합니다. (과거에 사용되던 별도의 ‘SPF 타입’ 레코드는 RFC 7208에서 완전히 폐기되었습니다.)

    4. 현업 엔지니어가 반드시 겪는 3대 치명적 오류와 해결법

    (1) SPF 중복 등록 오류 (PermError)

    가장 많이 하는 실수 중 하나입니다. Google 레코드를 넣고, 나중에 마케팅 도구를 붙이면서 TXT 레코드를 따로 한 줄 더 추가하는 경우입니다.

    • 잘못된 예시 (중복 등록으로 인한 SPF 전체 무효화) :Plaintextyourdomain.com TXT "v=spf1 include:_spf.google.com ~all" yourdomain.com TXT "v=spf1 include:sendgrid.net ~all" RFC 규격상 도메인당 SPF 레코드는 반드시 단 1개만 허용됩니다. 2개 이상 발견되면 수신 서버는 문법 오류(PermError)로 판단해 모든 SPF 검증을 통과시키지 않습니다.
    • 올바른 해결법 (한 줄로 병합) :Plaintextyourdomain.com TXT "v=spf1 include:_spf.google.com include:sendgrid.net ~all"

    (2) ‘DNS Lookup 10회 제한’ 초과 (PermError)

    수신 메일 서버의 DNS 증폭 공격(DDoS)을 방지하기 위해, SPF 표준(RFC 7208)은 SPF 평가 과정에서 발생하는 DNS 조회 횟수를 엄격히 10회로 제한하고 있습니다.

    • include, a, mx, redirect, exists 메커니즘을 만날 때마다 DNS 쿼리 카운트가 1씩 차감됩니다.
    • 특히 include:_spf.google.com 같은 대형 서비스는 내부적으로 또 다른 서브 SPF를 여러 단계 중첩 include하므로 금방 5~6회를 소진합니다.
    • 해결책 (SPF 평탄화, Flattening) :조회 횟수가 10회를 초과할 경우, 자주 바뀌지 않는 자체 서버는 도메인(a, mx) 대신 직접 공인 IP 대역(ip4:x.x.x.x/24)으로 치환하거나 DMARCly/AutoSPF 같은 전문 SPF 플래트닝 도구를 활용해 IP 목록으로 펼쳐서 등록해야 합니다.

    (3) ~all vs -all : 언제 전환해야 할까?

    • 초기 인프라 세팅 단계나 서비스 연동 중에는 무조건 ~all (SoftFail)로 시작하는 것이 안전합니다. 미처 파악하지 못한 내부 발송 시스템(예: 사내 ERP, 복합기 스캔 메일, 웹서버 알림)이 차단되어 유실되는 참사를 막을 수 있습니다.
    • 이후 DMARC 모니터링 리포트(p=none)를 통해 승인되지 않은 누락 발송 IP가 전혀 없음을 확증한 뒤에 최종적으로 -all (HardFail)로 잠그는 것이 정석입니다.

    5. 설정 후 즉각 검증 CLI & 점검 요령

    설정을 마쳤다면 터미널에서 즉시 전파 상태를 확인합니다:

    Bash

    # Linux / macOS
    dig TXT yourdomain.com +short
    
    # Windows CMD
    nslookup -type=TXT yourdomain.com
    

    정상적으로 설정되었다면 자신의 메일 서버에서 Gmail 계정으로 메일을 보낸 뒤, [더보기]>[원본 보기] 요약창에서 SPF: PASS를 확인하실 수 있습니다.

    SPF를 구성함으로써 “우리 도메인 명의로 메일을 쏠 수 있는 서버 IP”는 완벽히 통제되었습니다. 하지만 SPF만으로는 메일 전송 도중 내용이나 헤더가 변조되는 중간자 공격(MITM)을 막을 수 없습니다.

    다음으로는 비대칭키 전자서명을 통해 메일의 무결성을 수학적으로 보증하는 “DKIM 설정편 (Selector 생성, 개인키/공개키 배포 및 2048-bit 레코드 분할 팁)”입니다.

  • [네트워크/보안] 내 메일이 스팸함으로 직행하는 이유: SPF, DKIM, DMARC 3중 방어선 개념과 진단법 총정리

    [네트워크/보안] 내 메일이 스팸함으로 직행하는 이유: SPF, DKIM, DMARC 3중 방어선 개념과 진단법 총정리

    회사에서 자체 도메인을 만들어 기업 메일 서버를 구축하거나, 워드프레스/서비스에서 회원가입 인증 메일이나 뉴스레터를 발송했을 때 상대방의 수신함이 아닌 ‘스팸함(Junk)’으로 빠지거나 아예 반송(Bounce)되어 당황하셨던 경험이 있으실 겁니다.

    특히 최근 Google(Gmail), Yahoo, Microsoft 등 글로벌 대형 메일 서비스들이 피싱·스팸 차단을 위해 SPF, DKIM, DMARC 인증이 누락된 발신 도메인에 대해 수신 거부 정책을 대폭 강화하면서, 이 세 가지 기술은 인프라 엔지니어와 서버 관리자에게 선택이 아닌 필수 요건이 되었습니다.

    이번 포스팅에서는 왜 메일이 스팸 처리되는지 그 배경과 함께 SPF, DKIM, DMARC가 어떻게 유기적으로 동작하는지, 그리고 내 도메인의 현재 상태를 CLI와 웹 도구로 정확하게 진단·조회하는 방법을 정리해 드립니다.

    1. 전통적인 SMTP의 태생적 결함: “보낸 사람 주소는 누구나 위조할 수 있다”

    우리가 사용하는 이메일 전송 표준 프로토콜인 SMTP(Simple Mail Transfer Protocol)는 1980년대 초반, 네트워크 참여자들 간의 상호 신뢰를 전제로 만들어졌습니다.

    • 문제의 핵심 : SMTP 규격에서는 발신자가 메일 헤더의 From: 주소를 아무렇게나 적어도 기술적으로 전송을 막지 못합니다.
    • 즉, 공격자가 해킹 기술 없이도 얼마든지 [email protected]이나 [email protected]으로 위장해 피싱 메일을 보낼 수 있는 구조였습니다.

    이를 해결하기 위해 전 세계 인터넷 엔지니어들은 도메인 네임서버(DNS)를 기반으로 발신자의 신원을 교차 검증하는 3단계 방어 프로토콜(SPF / DKIM / DMARC)을 완성했습니다.

    2. 이메일 스팸 방지 3대 축의 역할과 유기적 관계

    이 세 프로토콜은 개별적으로 동작하는 것이 아니라, 수신 메일 서버에서 순차적이고 상호보완적인 관계로 검증됩니다.


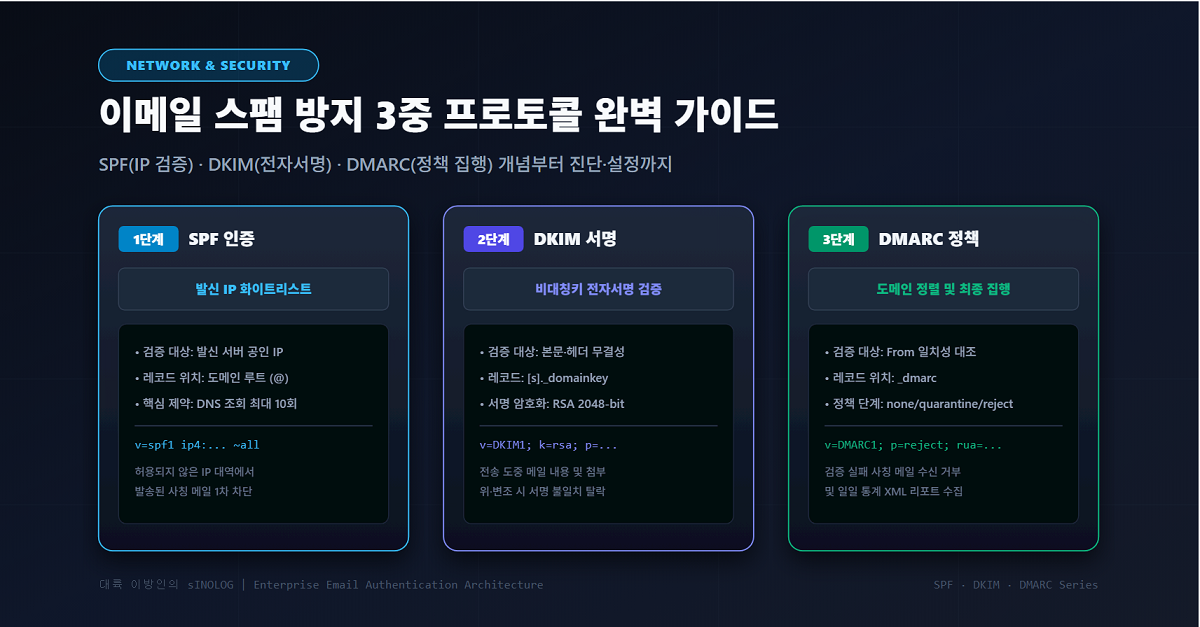
    ① SPF (Sender Policy Framework) : “발신 IP 화이트리스트”

    • 역할 : 도메인 소유자가 DNS TXT 레코드에 “우리 도메인 이름으로 메일을 발송할 수 있는 공인 IP 주소 및 서버 목록”을 미리 명시해 두는 기술입니다.
    • 검증 : 수신 서버는 메일이 들어오면 발신 IP를 확인하고, 등록된 SPF 목록에 포함되지 않은 IP에서 온 메일은 위조 메일로 판단합니다.
    • 한계 : 메일 서버 간 통신 봉투에 해당하는 Return-Path 주소만 검사하므로, 사용자의 메일 클라이언트에 표시되는 본문 From: 위조는 완전히 잡아내지 못합니다.

    ② DKIM (DomainKeys Identified Mail) : “전자서명을 통한 무결성 보증”

    • 역할 : 공개키 암호화(비대칭키) 방식을 적용해 메일에 디지털 서명(Digital Signature)을 날인하는 기술입니다.
    • 검증 : 발신 서버가 개인키(Private Key)로 메일 헤더/본문을 암호화해 서명(DKIM-Signature)을 첨부하고, 수신 서버는 도메인 DNS에 등록된 공개키(Public Key)를 조회해 서명을 풀어봅니다.
    • 효과 : 전송 중간에 프록시나 해커가 메일 본문 내용이나 첨부파일을 1바이트라도 위변조했다면 서명 검증이 즉시 실패합니다.

    ③ DMARC : “최종 정책 결정 및 모니터링 리포트”

    • 역할 : SPF와 DKIM의 검증 결과를 취합하여, 검증에 실패한 메일을 수신 서버가 어떻게 처리할지 도메인 소유자가 직접 지침을 내리는 컨트롤 타워입니다.
    • 핵심 기능 (도메인 정렬, Alignment) : 실제 눈에 보이는 메일 헤더의 From 도메인과 SPF/DKIM에서 인증된 도메인이 일치하는지 엄격히 확인합니다.
    • 처리 정책 3가지 :
      • none : 실패해도 일단 수신함에 넣고, 통계 리포트만 수집 (초기 구축용)
      • quarantine : 실패한 메일을 스팸함(정크)으로 격리
      • reject : 수신 서버가 메일을 즉시 거부(Drop/반송)하여 수신 자체를 차단

    3. 내 도메인 설정 상태 확인 및 조회 방법 (CLI & Web)

    구축된 메일 환경이 표준에 맞게 설정되어 있는지 점검하는 방법입니다.

    (1) 터미널 CLI 도구로 네임서버 직접 질의

    터미널(Linux/macOS) 또는 명령 프롬프트(Windows CMD)에서 DNS 레코드가 정상 배포되었는지 즉시 조회할 수 있습니다.

    • SPF 레코드 조회
    #Linux / macOS 
    dig TXT yourdomain.com +short 
    # Windows CMD 
    nslookup -type=TXT yourdomain.com 

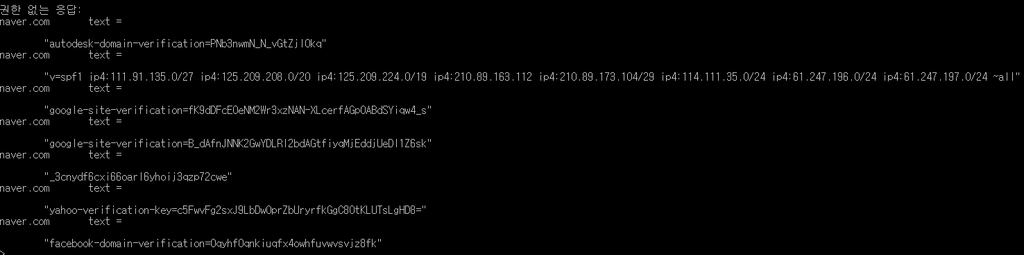
    결과에 v=spf1 형태로 레코드가 출력됩니다.

    Naver.com 의 SPF 결과값
    • DKIM 레코드 조회

    DKIM(DomainKeys Identified Mail)은 SPF나 DMARC와 달리 “도메인 이름만으로는 바로 조회할 수 없다”는 결정적인 특징이 있습니다.

    DKIM 조회 시 Selector(선택자)를 찾아내는 법부터 진행합니다.

    • SPF/DMARC : 도메인 루트(yourdomain.com)나 약속된 이름(_dmarc.yourdomain.com)에 등록되므로 도메인명만 알면 누구나 바로 조회할 수 있습니다.
    • DKIM : 여러 메일 발송처(사내 메일, 마케팅 도구, Google Workspace 등)가 각자의 키를 쓸 수 있도록 Selector(선택자)라는 임의의 이름을 붙입니다. 따라서 Selector 이름을 모르면 DNS를 조회할 수 없습니다.

    1. 메일의 Selector(선택자)를 알아내는 방법 (2가지)

    방법 A. 수신한 메일의 원본 헤더에서 확인 (가장 확실함)

    1. Gmail 기준 : 도착한 메일 열기 우측 상단 점 3개 메뉴 [원본 보기] 클릭.
    2. 메일 원본 텍스트에서 DKIM-Signature: 헤더를 찾습니다.
    3. 헤더 안의 s= 태그 뒤에 적힌 값이 바로 Selector입니다.

    DKIM-Signature: v=1; a=rsa-sha256; c=relaxed/relaxed; d=yourdomain.com; s=google; t=1697155200; h=to:subject:message-id:date:from:mime-version; bh=47DEQpj8HBSa+/TImW+5JCeuQeRkm5NMpJWZG3hSuFU=; b=dK45...

    d= : 서명 도메인 (yourdomain.com)

    s= : Selector 이름 (google) 조회할 호스트명은 google._domainkey.yourdomain.com이 됩니다.

      방법 B. 주요 서비스별 기본 Selector 추정

      메일 발송에 사용 중인 서비스 관리자 콘솔을 열어보거나, 기본값으로 자주 쓰이는 이름을 대입해 볼 수 있습니다:

      • Google Workspace : 보통 google
      • Microsoft 365 (Office 365) : selector1 또는 selector2
      • SendGrid : s1, s2 또는 smtpapi
      • Mailgun : k1, pic 등
      #Linux / macOS
      dig TXT google._domainkey.example.com +short
      # Windows
      nslookup -type=TXT google._domainkey.example.com

      위의 google라는 selector 를 기준으로 하면 위와 같은 명령어 입력으로 조회가 가능합니다.

      성공적으로 조회되면 아래와 같은 TXT 레코드 내용이 출력됩니다:

      "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA0m4..."
      
      • v=DKIM1 : DKIM 버전
      • k=rsa : 암호화 알고리즘 (일반적으로 RSA 또는 ed25519)
      • p=... : 수신 서버가 전자서명을 검증할 때 사용하는 RSA 공개키 (Base64 인코딩 문자열)
      • 만약 p= 값이 비어있다면(p=;), 해당 키는 고의로 무효화(Revoked)된 상태입니다.

      • DMARC 레코드 조회

      DMARC는 DKIM과 달리 Selector(선택자)가 필요 없으며, 고정된 네임스페이스 규칙(_dmarc.도메인)을 사용하므로 도메인 주소만 알면 누구나 즉시 조회가 가능합니다.

      #Linux/Mac OS
      dig TXT _dmarc.yourdomain.com +short
      #Windows
      nslookup -type=TXT _dmarc.yourdomain.com

      위 출력예시는 다음과 같습니다.

      “v=DMARC1; p=quarantine; pct=100; rua=mailto:[email protected]; aspf=r;”

      태그역할필수 여부예시 값 및 설명
      vDMARC 버전필수v=DMARC1 (반드시 대문자)
      p실패 메일 처리 정책필수• p=none : 차단 없이 모니터링만 수행
      • p=quarantine : 스팸/정크함으로 격리
      • p=reject : 수신 완전 거부(Drop/반송)
      sp서브도메인 정책선택sp=reject (하위 도메인 실패 메일에 별도 정책 적용 시)
      rua집계 리포트 수신처권장rua=mailto:[email protected] (일일 통계 XML 리포트 수신)
      ruf포렌식(실패 건별) 리포트 수신처선택ruf=mailto:[email protected] (위조 실패 시 개별 즉시 알림)
      pct정책 적용 백분율(비율)선택pct=100 (100% 대상 적용, 점진적 강화 시 pct=50 등으로 활용)
      aspfSPF 정렬(Alignment) 모드선택• aspf=r (Relaxed, 기본값): 조직 도메인 일치 허용
      • aspf=s (Strict): 완전 일치 필수
      adkimDKIM 정렬(Alignment) 모드선택• adkim=r (기본값) / • adkim=s

      (2) 실제 수신 메일의 헤더 원본 확인 (가장 확실한 방법)

      자신의 도메인에서 Gmail 등 상용 메일 계정으로 테스트 메일을 1통 보냅니다.

      1. Gmail 웹에서 도착한 메일을 엽니다.
      2. 우측 상단 점 3개 메뉴 [더보기] > [원본 보기] 클릭.
      3. 상단에 출력되는 요약 박스에서 다음 세 항목을 확인합니다:
        • SPF : ‘PASS’
        • DKIM : ‘PASS’
        • DMARC : ‘PASS’(셋 중 하나라도 SOFTFAIL, FAIL, UNKNOWN이 뜬다면 해당 프로토콜의 DNS 레코드나 키 설정이 누락된 상태입니다.)

      (3) 무료 온라인 스팸 진단 툴 활용

      • Mail-Tester (mail-tester.com) : 접속 시 주어지는 고유 임시 주소로 메일을 발송하면, 스팸 점수(10점 만점)와 함께 SPF/DKIM/DMARC 누락 여부, RBL 블랙리스트 등재 상태를 종합 리포트로 보여줍니다.
      • MXToolbox ([mxtoolbox.com/SuperTool.aspx](https://mxtoolbox.com/SuperTool.aspx)) : 도메인만 입력하면 전 세계 네임서버 전파 상태와 문법 오류를 정밀 점검해 줍니다.

      4. 한눈에 비교하는 3대 프로토콜 요약

      구분SPFDKIMDMARC
      핵심 목적발신 서버 IP 유효성 검증메일 본문/헤더 위변조 방지SPF/DKIM 기반 최종 정책 지시 및 위조 차단
      인증 방식IP 화이트리스트 대조비대칭키(공개키/개인키) 전자서명도메인 정렬(Alignment) 검사
      DNS 레코드 위치@ (루트 도메인)[selector]._domainkey_dmarc
      단독 사용 한계메일 헤더 From 위조 차단 불가도메인 사칭(Spoofing) 제어 불가SPF/DKIM이 선행 구축되어야 동작

      이제 메일이 스팸함으로 빠지지 않기 위해 왜 이 세 가지 기술이 함께 맞물려 돌아가야 하는지 전체적인 그림이 잡히셨을 겁니다.

      다음 포스팅에서는 3대 프로토콜의 첫 단추라고 할 수 있는 “SPF 레코드 실전 작성법”을 다룹니다. ip4, include, ~all과 -all의 차이점, 그리고 많은 엔지니어들이 겪는 DNS 조회 10회 제한(Lookup Limit) 및 중복 레코드 오류(PermError) 해결법을 상세히 정리해 드리겠습니다.

    1. [긴급 보안 분석] 최신 F5 BIG-IP APM 힙 오버플로우 RCE 취약점(CVE-2026-94127) 분석 및 시스템 관리자 실무 패치 가이드

      2026년 9월 22일, F5 Networks는 자사의 핵심 보안·접근 통제 솔루션인 BIG-IP Access Policy Manager(APM)에서 인증 없이 원격에서 임의 코드를 실행(RCE)할 수 있는 치명적인 고위험 취약점(CVE-2026-94127, CVSS 9.8)에 대한 긴급 보안 권고문(K000162605)을 공개했습니다.

      특히 본 취약점은 공개 직후 실제 야생(In-the-wild)에서의 악용 시도가 확인되어 글로벌 보안 기관(CERT-EU 보안 권고문) 및 보안 분석 기관(Rapid7 분석 리포트, Picus Security 분석)에서 긴급 패치 권고를 발령한 상태입니다.

      BIG-IP APM은 사내망 VPN, 원격 접속, SSO 및 제로트러스트 인증 관문으로 사용되므로, 취약점이 악용될 경우 기업 전사 네트워크의 경계 보안이 무력화될 수 있습니다. 본 가이드에서는 시스템 및 네트워크 관리자가 신속히 장비 영향도를 판단하고 패치 및 임시 완화 조치를 이행할 수 있도록 핵심 대응 절차를 정리합니다.

      1. 취약점 핵심 개요 (Executive Summary)

      • CVE 식별자: CVE-2026-94127 (NVD Detail)
      • 공식 권고 번호: F5 Security Advisory K000162605
      • 공개 일자: 2026년 9월 22일
      • 취약점 유형: 힙 기반 버퍼 오버플로우 (Heap-based Buffer Overflow) -> 원격 코드 실행(RCE)
      • 위험도 등급: CVSS v3.1 9.8 (Critical) / CVSS v4.0 High-Critical
        • Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
      • 영향 대상 모듈: F5 BIG-IP APM (Access Policy Manager) 모듈이 활성화된 장비
      • 악용 현황: 실제 공격 시도(In-the-wild Exploitation) 확인됨 (F5 K000162605 확인)

      2. 취약점 기술 원인 및 메커니즘 (Technical Analysis)

      본 취약점은 BIG-IP APM의 접근 정책(Access Policy) 처리 엔진이 외부로부터 유입되는 인증 요청(특히 OAuth 및 세션 초기화 토큰)을 처리하는 과정에서 발생합니다.

      [공격자 외부 패킷]
             │ (비정상적으로 조작된 긴 헤더/토큰 페이로드 전송)
             ▼
      [BIG-IP APM 가상 서버 (TMM / APM 서비스)]
             │ (입력값 길이 검증 미흡 -> 메모리 힙 버퍼 초과)
             ▼
      [Heap-based Buffer Overflow 발생]
             │ (메모리 구조 손상 및 제어 흐름 탈취)
             ▼
      [루트 권한 임의 코드 실행 (RCE) / 데몬 강제 종료]
      
      1. 힙 메모리 경계 검증 부재: 공격자가 조작된 대용량 인증 요청 또는 비정상적인 구조의 OAuth 토큰 파라미터를 APM 가상 서버(VIP)로 전송할 때, 내부 파서가 할당된 힙 버퍼 크기를 초과하여 데이터를 복사합니다.
      2. 원격 코드 실행(RCE) 및 DoS: 버퍼 오버플로우를 통해 공격자는 인접 메모리 영역을 덮어써 관리자 권한으로 임의의 쉘 명령을 실행하거나, TMM(Traffic Management Microkernel) 데몬을 충돌시켜 장비 전체의 트래픽 처리를 중단시킬 수 있습니다.
      3. 미인증 침투: 사전 인증(Pre-authentication) 단계인 로그인/접근 정책 진입점에서 트리거되므로, 유효한 계정이나 권한 없이도 공격이 성립합니다 (SOC Prime 분석 보고서).

      3. 영향도 및 보유 장비 점검 방법

      ① 취약 조건 확인 (Checklist)

      관리 중인 F5 장비가 아래 조건에 모두 부합할 경우 즉각적인 대응이 요구됩니다.

      • [x] BIG-IP APM 라이선스 활성화: 장비에 APM 모듈이 프로비저닝되어 운영 중인 경우
      • [x] Access Profile 적용: 외부 트래픽을 수신하는 가상 서버(Virtual Server)에 Access Profile(접근 정책)이 바인딩되어 있는 경우
      • [x] 펌웨어 버전: 2026년 9월 패치가 적용되지 않은 BIG-IP 버전

      ② TMSH CLI를 통한 APM 모듈 및 프로필 점검 명령어

      # 1. APM 모듈 프로비저닝 상태 확인
      tmsh list sys provision apm
      
      # 2. Access Profile이 적용된 가상 서버(VIP) 목록 조회
      tmsh list ltm virtual one-line | grep -i "profiles.*access"
      
      # 3. 현재 구동 중인 BIG-IP 빌드 버전 점검
      tmsh show sys version
      

      4. 시스템 관리자 실무 대응 플레이북 (Action Plan)

      Step 1. 긴급 임시 완화 조치 (Workaround)

      정식 펌웨어 업그레이드 전까지 공격 표면(Attack Surface)을 최소화하기 위해 다음 임시 대책을 즉시 적용합니다.

      1) 신뢰할 수 없는 대역에서의 APM 접근 차단 (ACL 설정)

      • 사내 임직원 전용 APM 서비스인 경우, 공인 인터넷 전체(0.0.0.0/0) 개방을 중단하고 국내 공인 IP 대역 또는 사전 정의된 업무용 IP 대역만 허용하도록 상단 방화벽 정책을 강화합니다.

      2) 전면 WAF(Web Application Firewall) 차단 시그니처 배포

      • F5 BIG-IP Advanced WAF(ASM) 또는 상단 웹 방화벽이 운영 중인 경우, 비정상적으로 긴 헤더 및 악의적인 OAuth 페이로드를 검사하는 보안 시그니처를 긴급 적용합니다.

      3) 미사용 APM 가상 서버 비활성화

      • 현재 운영되지 않거나 테스트 목적으로 열려 있는 APM 가상 서버를 즉시 disable 처리합니다.
      # 특정 APM 가상 서버 비활성화
      tmsh modify ltm virtual <가상서버_이름> disabled
      tmsh save sys config
      

      Step 2. 정식 보안 패치 및 롤링 업그레이드 (Hotfix)

      F5 공식 보안 권고(MyF5 K000162605)에 명시된 최신 패치 빌드로 업데이트합니다.

      [Active-Standby 무중단 패치 표준 워크플로우]
      1. 작업 전 시스템 전체 UCS 백업 생성 및 외부 SCP 보관
         ▼
      2. Standby 장비의 미사용 볼륨(Volume)에 패치 ISO/Hotfix 설치
         ▼
      3. Standby 장비 재부팅 및 서비스 상태(TMM/APM 프로세스) 점검
         ▼
      4. 클러스터 페일오버(Failover) 수행 (Standby -> Active 전환)
         ▼
      5. 구 Active 장비에 동일 패치 설치 및 재부팅
         ▼
      6. Config Sync 동기화 및 HA 정상 가동 확인
      

      CLI 실행 가이드

      # 1. 작업 전 UCS 백업 생성
      tmsh save sys ucs /var/local/ucs/pre_cve2026_94127_$(date +%Y%m%d).ucs
      
      # 2. Standby 장비 볼륨(예: HD1.2)에 핫픽스 설치
      tmsh install sys software image <Base-ISO-Name> volume HD1.2
      tmsh install sys software hotfix <Hotfix-ISO-Name> volume HD1.2
      
      # 3. 설치 진행 상태 확인
      watch -n 2 "tmsh show sys software status"
      
      # 4. 신규 볼륨으로 부팅 지정
      tmsh reboot volume HD1.2
      

      Step 3. 사후 침해 지표(IoC) 점검

      본 취약점은 실제 악용 사례가 보고된 상태이므로, 패치 작업 전후로 아래 침해 지표를 철저히 점검해야 합니다.

      1) TMM / APM 비정상 프로세스 충돌(Core Dump) 이력 점검

      버퍼 오버플로우 공격 시도 과정에서 데몬 충돌이 발생했을 가능성을 확인합니다.

      # 코어 덤프 발생 여부 확인
      ls -lh /var/core/
      
      # APM 및 TMM 비정상 종료 로그 확인
      grep -Ei "SIGSEGV|core dump|terminated" /var/log/tmm*
      grep -Ei "overflow|fault|crash" /var/log/apm
      

      2) 시스템 내부 악성 프로세스 및 역방향 쉘(Reverse Shell) 확인

      # 비정상적인 외부 아웃바운드 세션 연결 확인
      netstat -antp | grep -v "LISTEN"
      
      # 이상 백그라운드 프로세스 모니터링
      ps aux | grep -Ei "sh|bash|python|perl|nc"
      

      3) 웹 루트 및 임시 저장소 내 생성된 파일 검사

      # 최근 30일 이내 생성된 스크립트/바이너리 검색
      find /tmp /var/tmp /shared/tmp -type f -mtime -30 -ls
      

      5. 요약 및 권고 사항

      1. 위험도 극상: CVSS 9.8의 치명적 제로데이 수준 취약점으로 사전 인증 없이 내부망 침투가 가능합니다.
      2. 우선순위 조치: 외부 인터넷에 직결된 모든 BIG-IP APM 서비스의 가상 서버를 즉시 식별하고, 점검 창구를 확보하여 K000162605 공식 패치를 최우선으로 적용하십시오.
      3. 침해 조사 병행: 패치만으로 끝내지 마시고 /var/core/ 및 APM 로그를 통해 과거 공격 유입 여부를 반드시 교차 검증하십시오.

      6. 공식 참고 링크

    2. [중국 생활 가이드] 외국인을 위한 중국 현지 은행 계좌 개설 완벽 실전기 (4대 국유은행 비교 & 은련카드 발급)

      [중국 생활 가이드] 외국인을 위한 중국 현지 은행 계좌 개설 완벽 실전기 (4대 국유은행 비교 & 은련카드 발급)

      이전 글들에서 본토 유심(+86 번호) 개통, 만리방화벽 우회, 그리고 주거지 마련 및 주숙등기(住宿登记)까지 마쳤다면, 이제 중국 장기 체류의 마지막 하드코어 관문인 ‘현지 은행 계좌 개설 및 은련(UnionPay) 체크카드 발급’ 단계입니다.

      단기 여행자라면 한국 카드를 연동한 알리페이/위챗페이로도 충분하지만, 200위안 초과 결제 시 부과되는 3%의 카드 수수료, 개인 간 계좌 이체(전송) 불가, 타오바오/메이투안 등 일부 로컬 결제 제약 때문에 장기 거주자에게 현지 은행 계좌는 필수 중의 필수입니다.

      최근 대포통장 및 보이스피싱 방지법(반통신사기법) 시행 이후 외국인 계좌 개설 심사가 한층 까다로워졌습니다. 헛걸음하지 않고 한 번에 통과하는 은행별 특징과 필수 서류, 실전 창구 팁을 총정리해 드립니다.

      1. 어떤 은행을 가야 할까? (중국 4대 국유은행 비교)

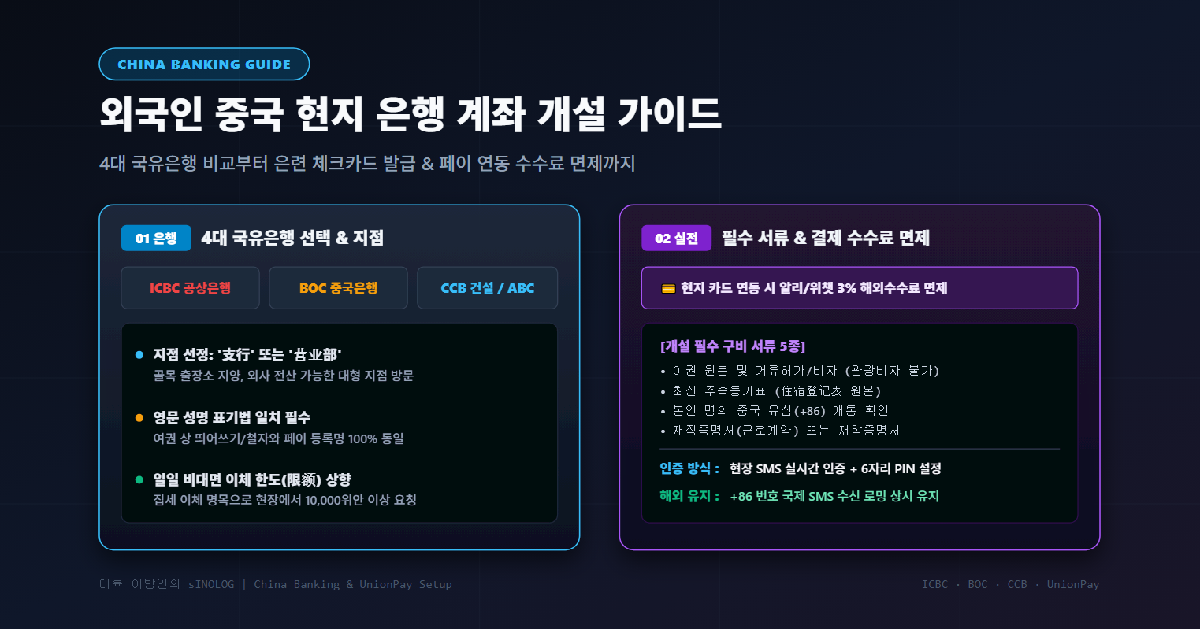
      외국인 신분으로 계좌를 만들 때는 무조건 자본금 규모가 크고 외사 업무 시스템이 잘 갖춰진 4대 국유 상업은행의 ‘대형 지점(영업부/지행)’을 찾아가야 합니다. 동네 골목의 작은 출장소(파출소 개념의 소형 점포)는 외국인 여권 입력 시스템조차 모르는 직원이 태반입니다.

      은행명특징 및 장점단점 및 주의사항추천도
      중국공상은행 (ICBC / 工商银行)• 중국 및 글로벌 1위 은행
      • 모바일 뱅킹 앱 최적화 우수
      • 알리페이·위챗페이 연동 호환성 최상
      • 대기 인원이 항상 많음
      • 지점별 서류 심사 깐깐한 편
      ⭐⭐⭐⭐⭐
      (1순위 추천)
      중국은행 (BOC / 中国银行)• 외환/해외 송금 및 무역 업무 1위
      • 외국인 응대 경험이 가장 풍부함
      • 영문 모바일 뱅킹 지원 우수
      • 로컬 지점망은 공상은행 대비 약간 적음⭐⭐⭐⭐⭐
      (송금/외환 추천)
      중국건설은행 (CCB / 建设银行)• 인프라 및 부동산/대출 특화
      • 비교적 빠른 업무 처리 속도
      • 외국인 계좌 보안 잠금(Lock) 해제 절차가 다소 번거로움⭐⭐⭐⭐
      중국농업은행 (ABC / 农业银行)• 농촌 및 3~4선 도시까지 점포망 최다• 대도시 중심 외국인 응대 숙련도가 타 3사에 비해 상대적으로 낮음⭐⭐⭐

      실전 팁 : 중국공상은행(ICBC) 또는 중국은행(BOC)의 간판에 ‘支行(지행)’ 또는 ‘营业部(영업부)’라고 적힌 거점 대형 지점을 방문하는 것이 성공 확률이 가장 높습니다.

      보통 한국계 기업같은 경우 신한은행 중국지점 등을 추천하기도 합니다. 그 경우도 아래와 마찬가지로 서류 구비 후 방문 처리하시면 되겠습니다.

      2. 계좌 개설 필수 서류 체크리스트

      은행 창구에 가기 전 아래 서류가 완벽히 구비되었는지 반드시 확인하세요. 서류가 하나라도 누락되면 접수 자체가 거부됩니다.

      [필수 서류 5대장]

      1. 여권 원본 (유효기간 6개월 이상)
      2. 정식 비자 / 외국인 거류허가증(居留许可) 원본
      3. 주숙등기표(境外人员临时住宿登记表) 최신본
      4. 본인 명의 중국 본토 번호(+86)
      5. 재직증명서(근로계약서) 또는 재학증명서 (근거 서류)

      여권 원본 및 유효 비자

      • 단순 관광 비자(L비자)나 무비자 입국 상태에서는 최근 규정상 계좌 개설이 사실상 불가능합니다.
      • 취업 비자(Z비자 기반 거류허가), 유학 비자(X비자), 상용 비자(M비자 + 초청장) 등 합법적인 체류 목적이 확인되어야 합니다.

      최신 주숙등기표 (住宿登记表)

      • 관할 파출소에서 발급받은 도장 날인본(종이 원본) 또는 공안 전산 전자등록 확인증.
      • 거주지 주소와 은행 방문 지역(도시)이 일치해야 합니다.

      본인 명의 본토 전화번호 (+86) 및 개통 확인서

      • 통신사(차이나유니콤, 텔레콤, 모바일)에 방문해 본인 여권으로 개통한 번호여야 합니다.
      • 은행에 따라 통신사 공식 앱의 실명인증 화면(实名认证) 또는 영업점에서 떼어주는 ‘가입원부(개통증명서)’를 요구하기도 합니다.

      소득/체류 목적 입증 서류

      • 주재원/직장인 : 회사 직인이 찍힌 재직증명서(工作证明), 근로계약서, 또는 외국인 취업허가증(工作许可证).
      • 유학생 : 입학허가서 및 학생증(재학증명서).

      한국 납세자 식별번호 (TIN)

      • 해외 금융계좌 신고(CRS) 협약에 따라 외국인 계좌 개설 시 출신국의 납세자 번호를 적어야 합니다. 한국인은 본인의 주민등록번호 13자리를 기재하면 됩니다.

      3. 은행 방문 및 단계별 개설 절차

      STEP 1. 번호표 발급 및 서류 작성
      • 은행 입구 안내 데스크(대당경리, 大堂经理)에게 외국인 계좌 개설 목적임을 알립니다.
      • 외국인 세금 거주자 확인서(CRS 양식) 및 계좌 신청서를 작성합니다.
      STEP 2. 창구 심사 및 인터뷰 (창구 실전 회화)

      창구 직원이 계좌 개설 목적과 출처를 엄격히 묻습니다. 보이스피싱 의심을 피하기 위해 명확한 일상 목적을 밝혀야 합니다.

      • 직원 : “您开户的目的是什么?” (계좌 개설 목적이 무엇인가요?)
      • 답변 : “我在这里工作(留学),需要发工资(交学费),还有绑定微信和支付宝日常消费。”(여기서 일/유학 중이며, 급여 수령/학비 납부와 위챗·알리페이 일상 결제 연동을 위해 필요합니다.)
      • 직원 : “手机号是您本人的实名认证吗?” (휴대폰 번호가 본인 명의 실명인증 번호인가요?)
      • 답변 : “是的,是用我的护照开通的本人号码。” (네, 제 여권으로 개통한 본인 번호입니다.)
      STEP 3. 휴대폰 SMS 실시간 인증 및 비밀번호 설정
      • 창구 단말기에서 본인 번호로 발송된 6자리 인증번호를 확인하여 입력합니다.
      • 카드 비밀번호(PIN) 6자리 숫자를 설정합니다. (중국 은행 카드는 모두 6자리 숫자를 사용합니다.)
      STEP 4. 은련 직불카드(银联借记卡) 수령 및 모바일 뱅킹 활성화
      • 현장에서 실물 플라스틱 체크카드를 즉시 교부받습니다.
      • 직원의 안내에 따라 은행 모바일 앱(예: 工商银行 앱)을 깔고 지문/Face ID 로그인 및 이체 한도를 확인합니다.

      4. 반드시 챙겨야 할 실전 트러블슈팅 & 꿀팁

      💡 1. 영문 성명 표기법(띄어쓰기)을 여권과 토씨 하나까지 일치시킬 것 (최고 중요)
      • 중국 은행 전산망에 등록되는 내 영문 이름의 형식(예: HONG GILDONG, HONG GIL DONG, HONG, GILDONG)을 스마트폰 메모장에 정확히 적어두세요.
      • 추후 알리페이나 위챗페이에 은행 카드를 연동할 때, 은행에 등록된 영문 철자/띄어쓰기와 앱에 등록된 이름이 100% 일치하지 않으면 카드 등록이 거부됩니다.
      💡 2. 1일/1회 비대면 이체 한도(非柜面交易限额) 상향 요청
      • 최근 신규 개설 계좌는 금융사기 방지 명목으로 모바일 이체 한도를 일일 1,000~2,000위안 수준으로 극단적으로 낮게 묶어두는 경우가 많습니다.
      • 집세(월세) 송금이나 목돈 결제가 필요하다면, 창구 직원에게 월세 계약서 등을 보여주며 *”월세 납부를 위해 일일 이체 한도를 최소 10,000~20,000위안 이상으로 올려달라”*고 현장에서 요청하세요.
      💡 3. 해외 IP 접속 및 SMS 로밍 유지
      • 한국에 일시 귀국하거나 해외에 나갔을 때 모바일 뱅킹이 잠기지 않도록, 개통했던 중국 유심의 국제 로밍(해외 문자 수신) 상태를 항상 유지해야 합니다. 계좌 로그인이나 이체 시 +86 번호로 SMS OTP가 날아오기 때문입니다.

      5. 알리페이·위챗페이 완벽 연동: 현금 없는 생활 완성

      카드를 발급받았다면 은행 문을 나서기 전 알리페이와 위챗에 카드를 등록해 정상 결제가 되는지 테스트하세요.

      [알리페이 등록 경로]
      내 계정(我的) ➔ Bank Cards(银行卡) ➔ [+] 카드 추가 ➔ 실물 카드 번호 입력 ➔ 휴대폰 SMS 인증

      [위챗페이 등록 경로]
      Me(我) ➔ Services(服务) ➔ Wallet(钱包) ➔ Cards(银行卡) ➔ [+] 카드 추가

      장점 : 중국 현지 은행 카드가 연동되는 순간, 200위안 초과 시 붙던 3% 해외 결제 수수료가 영구 면제됩니다.

      또한 개인 간 송금(홍바오 주고받기), 자판기 결제, 공과금 납부, 시엔위(중고거래) 판매 대금 수령까지 중국 금융 생활의 모든 족쇄가 풀립니다.

      중국 현지 은행 계좌 개설은 요구 서류도 많고 창구 직원의 성향에 따라 복불복이 존재하지만, “대형 지점 선택 + 5대 필수 서류 완비 + 명확한 체류 목적 소명” 3가지만 갖추면 문제없이 당일 은련카드를 손에 쥘 수 있습니다.

      현지 계좌와 카드까지 확보하셨다면 이제 중국 생활의 모든 모바일·금융 인프라가 100% 완성된 셈입니다.

    3. [중국 생활 가이드] 외국인을 위한 중국 집 구하기(렌트) 플랫폼 총정리 & ‘주숙등기(住宿登记)’ 완전 정복

      [중국 생활 가이드] 외국인을 위한 중국 집 구하기(렌트) 플랫폼 총정리 & ‘주숙등기(住宿登记)’ 완전 정복

      이전 글들에서 본토 번호(+86) 개통부터 생활 할인 앱, 만리방화벽 우회까지 다루며 중국 생활의 소프트웨어 세팅을 마쳤다면, 이제 가장 큰 산인 ‘주거 공간 마련’ 차례입니다.

      중국에서의 임대차(租房) 계약은 한국의 전세/월세 개념과 사뭇 다릅니다. 보증금과 월세 지불 방식(押一付三 등)이 독특할뿐더러, 집을 구한 뒤 24시간 이내에 반드시 관할 파출소에 신고해야 하는 ‘주숙등기(住宿登记)’라는 법적 절차가 기다리고 있습니다.

      전통의 생활 포털 58통청(58同城)부터 베이커(贝壳), 청년층이 선호하는 즈루(自如)까지 주요 렌트 플랫폼의 장단점과, 낯선 타지에서 눈탱이 맞지 않고 주숙등기까지 한 번에 끝내는 실전 가이드를 정리해 드립니다.

      1. 중국 렌트 플랫폼 비교: 어디서 집을 찾아야 할까?

      중국 길거리의 간판 없는 사설 복덕방에 무작정 들어가는 것은 추천하지 않습니다. 허위 매물(假房源)이 많고 외국인 계약 경험이 없어 행정 처리가 꼬이기 쉽습니다. 본인의 중국어 수준과 성향에 맞춰 플랫폼을 선택해야 합니다.

      플랫폼주요 특징장점단점 및 주의사항
      베이커 (贝壳 / Beike)
      (리엔지아·链家 직영망)
      중국 최대의 부동산 중개 플랫폼허위 매물 비율이 가장 낮음 (진실 매물 100% 보장제), VR 방 보기 지원, 표준 계약서 사용중개 수수료(복비) 할인이 거의 없음
      워아이워자 (我爱我家 / 5i5J)롄자(베이커)와 함께 중국을 양분하는 전통 2대 직영 체인베이징·상하이·항저우 등 주요 대도시 매물 장악력 우수, 롄자 대비 복비 협상 여지가 상대적으로 유연함일부 2선 이하 도시에서는 롄자 대비 지점 수가 적을 수 있음
      58통청 (58同城 / 58.com)중국 최대의 생활 정보 종합 포털 (부동산, 구인구직, 중고차 등)매물 수와 선택지가 압도적으로 많음, 집주인 직거래(个人房源) 매물이 종종 올라옴허위·미끼 매물(사진과 실제 방이 다름) 비율이 가장 높아 필터링 필수
      안쥐커 (安居客 / Anjuke)
      (58통청 계열사)
      58통청 산하의 부동산 전문 포털지도 기반 매물 탐색이 편리하고 가격대 스펙트럼이 넓음58통청과 데이터가 연동되어 허위 매물 필터링 필요
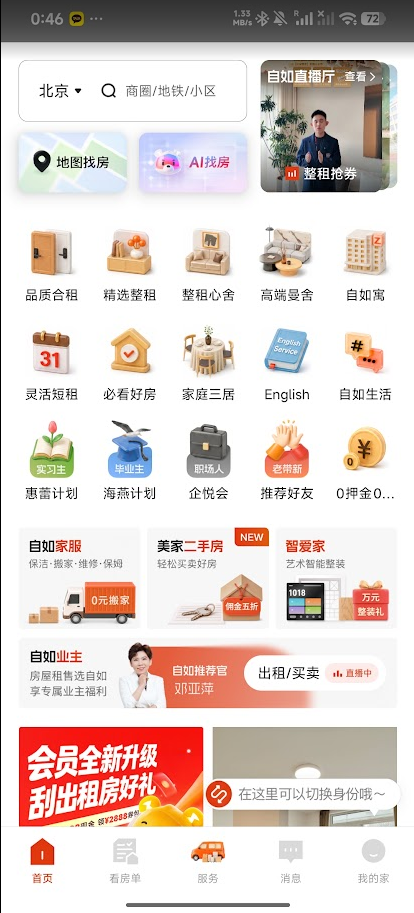
      즈루 (自如 / Ziroom)대기업형 풀옵션 공유·장기 임대 브랜드 (집주인 대행 인테리어)깔끔한 현대식 인테리어, 정기 청소/수리 서비스 제공, 앱 원클릭 계약 및 관리 편의성월세가 시세 대비 15~20% 비싸며 매달 관리 서비스로 10%추가 부과
      샤오홍슈 (小红书)젊은 층 중심 라이프스타일 SNS집주인(房东)의 직거래 임대글이나 기존 세입자의 급한 양도(转租) 매물 발굴 가능정식 부동산 플랫폼이 아니므로 사기 예방을 위한 신분/등기 확인 필수

      플랫폼별 실전 운용 팁

      • 안정성이 최우선인 경우 (베이커 vs 워아이워자): 둘 다 직영 체인 기반이라 계약 표준화와 전산 관리가 철저하며 외국인 응대 경험이 풍부합니다. 특히 원하는 단지(小区)가 있다면 베이커 앱과 워아이워자 앱 양쪽에서 매물과 수수료 조건을 비교해 보세요.
      • 58통청(58同城) 이용 요령: 매물 가격이 주변 시세보다 지나치게 저렴하다면 99% 미끼 매물입니다. 58통청 앱 내에서 담당자에게 대화를 걸어 “해당 매물 현재 볼수 있는지(这套房间能看一下么?)” 를 먼저 확인하고 우선 방을 한번 본 후에 계약여부 확정을 해야 합니다. 외국인이라고 계약이 불가능하다, 어렵다 라고 하는 건은 그냥 바로 패스하시면 됩니다.
      • 단기 거주/1인 가구 추천: 인테리어가 깔끔하고 집주인과의 복잡한 소통을 피하고 싶다면 즈루(自如)를 검토해 볼 만합니다. (계약 전 고객센터 확인 후 외국인 입주 가능여부 확인 필수).

      2. 중국 렌트 시장의 핵심 룰 & 용어 정리

      계약서에 도장을 찍기 전, 아래 용어와 계약 관행은 반드시 숙지해야 합니다.

      ① 보증금과 결제 주기 (야이푸산: 押一付三)

      한국처럼 보증금을 수천만~수억 원씩 거는 구조가 아닙니다.

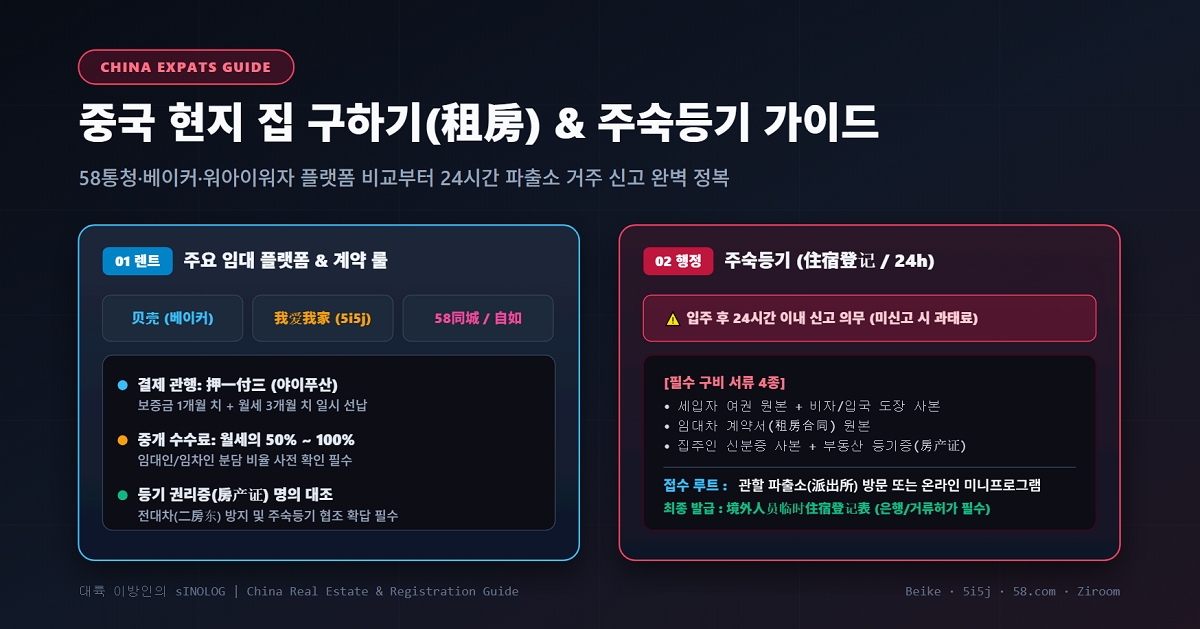
      • 押一付三 (야이푸산): 가장 표준적인 방식. 보증금 1개월 치 + 월세 3개월 치 선납. (입주 시 총 4개월 치 월세를 한 번에 지불)
      • 押一付一 (야이푸이): 보증금 1개월 + 월세 매달 납부. (주로 즈루 같은 기업형 임대주택에서 적용)
      • 押二付三 / 押二付六: 고가 인테리어 주택이나 집주인 성향에 따라 보증금을 2개월 치 요구하기도 합니다.

      ② 복비 (중개 수수료 / 中介费)

      • 통상 1개월 치 월세의 50%~100% 수준입니다.
      • 지역과 매물에 따라 세입자가 100%를 부담하거나, 집주인과 세입자가 반반씩(50:50) 분담하는 관행이 있기는 하나, 대부분은 세입자가 1개월치 월세의 100%를 요구합니다. 언어에 자신이 있거나, 협상의 요소가 있다면 가능한 협상하는 것이 좋습니다.

      ③ 빌트인(풀옵션) 확인과 하자 체크

      중국의 일반 아파트 렌트는 대부분 침대, 소파, 냉장고, 세탁기, 에어컨이 포함된 풀옵션(带家具)입니다. 풀옵션이 아닌 케이스도 있지만, 대부분은 기본 가전제품 등은 구비하고 있습니다.

      • 계약 당일 집주인 및 중개인과 함께 모든 가전제품의 작동 여부, 벽면 곰팡이, 변기 수압, 에어컨 냉매 상태를 점검하세요. 이 부분은 한국에서도 전세나 월세를 들어 보셨다면 아시겠지만, 최초 입주시 체크는 필수입니다.
      • 고장 난 부분이나 이상 이부분은 영상 혹은 사진으로 남겨서 부동산/혹은 집주인과의 위챗에 남긴 후 계약서 특약란에 기재해야 퇴거 시 보증금(押金) 삭감 분쟁을 예방할 수 있습니다.

      3. 계약 전 반드시 던져야 할 질문 (외국인 체크리스트)

      외국인 신분으로 임대차 계약을 맺을 때 가장 중요한 것은 집주인의 주숙등기 협조 의사입니다.

      1. “房东能配合办住宿登记吗?”(집주인이 주숙등기 서류 제공 및 협조를 해주시나요?)
        • 간혹 세금 문제나 부동산 명의 문제(친척 명의 등)로 주숙등기 처리를 꺼리는 집주인이 있습니다. 이런 집은 아무리 조건이 좋아도 무조건 걸러야 합니다. (주숙등기 시 부동산계약서, 집 명의자의 신분증 번호와 이름, 세입자의 고유식별번호와 이름, 입국일, 비자 등이 필요합니다.)
      2. “房产证上的名字是您本人吗?”(부동산 소유권 증서 상의 명의자가 본인이신가요?)
        • 전대차(二房东, 재임대) 사기를 방지하기 위해 집주인의 신분증과 부동산 등기증(房产证) 원본의 일치 여부를 대조해야 합니다. (상기 1 번 항목에 기입하였지만, 주숙등기를 위해서는 실 소유자의 고유식별번호와 이름이 필요합니다. 보통 부동산 소유권 증서까지는 필요하지 않지만, 재임대 사기방지를 위해 확인 가능하다면 확인하는것이 좋습니다.)
      3. “物业费(관리비), 宽带费(인터넷비)는 누가 내나요?”
        • 통상 물·전기·가스·난방비는 세입자가 쓰고 낸 만큼 지불하지만, 아파트 관리비(物业费)는 집주인이 부담하는 경우가 많으므로 계약서에 명시합니다. 이 경우 만약 차량을 운행할 계획이 있다면, 관리비에 주차자리 포함여부도 함께 확인하면 좋습니다. 인터넷 같은 경우도 집주인이 포함해 주는 경우가 있으니, 별도 인터넷 계약을 하지 않거나 속도에 만족한다면 그대로 사용해도 됩니다.

      4. 입주 후 24시간 이내 필수: ‘주숙등기(住宿登记)’ 신청법

      중국 출입국관리법상 외국인은 거주지에 입주한 지 24시간 이내에 관할 파출소에 거주 사실을 신고해야 합니다. 이를 어기면 경고 처분 또는 하루당 최대 500위안(최대 2,000위안)의 과태료가 부과될 수 있습니다.

      필수 지참 서류

      1. 세입자 여권 원본 및 복사본 (사진면, 유효한 비자면, 최근 입국 도장 날인면)
      2. 정식 임대차 계약서(租房合同) 원본
      3. 집주인 신분증(身份证) 앞뒤 사본
      4. (경우에 따라) 집주인 본인 동행 요구 (파출소 성향에 따라 서류만으로 가능한 곳도 있음)

      신청 루트: 오프라인 vs 온라인

      • 오프라인 (파출소 직방):
        • 단지 관할 파출소(派出所)의 외사창구(外籍人员办理 / 户籍室)를 방문합니다.
        • 서류 검토 후 즉시 전산에 입력하고 도장이 찍힌 境外人员临时住宿登记表(임시주숙등기표)를 발급해 줍니다.
        • 비자 연장이나 거류허가증 발급 시 원본 종이가 필요한 경우가 많으므로 첫 입주일 때는 파출소 방문을 권장합니다.
      • 온라인 (대도시 위챗 미니프로그램):
        • 상해, 북경, 선전 등 1선 도시나 2선 도시는 파출소 방문 없이 공안국 위챗 미니프로그램(예: 自助申报系统)에서 여권 사진과 부동산 계약 서류 사진을 업로드해 1~2일 내 전자 주숙등기표를 승인받을 수 있습니다. 현재는 오프라인 보다는 온라인으로 진행하는 것이 훨씐 편하며 Wechat 에서 해당 도시명과 住宿登记 를 조합해 검색하면 나타납니다.

      5. 자주 겪는 트러블슈팅

      Q1. 비자를 갱신했거나 여권을 재발급받았습니다. 주숙등기를 다시 해야 하나요?

      • 네, 무조건 다시 해야 합니다. 거주지가 바뀌지 않았더라도 비자 종류가 변경되거나, 거류허가가 갱신되었거나, 여권 번호가 바뀌어 새 입국 도장을 받았다면 영업일 기준 24시간 이내에 변경 신고를 해야 출입국 기록에 불일치가 발생하지 않습니다.

      Q2. 중국 내에서 타 지역 호텔 등에 머물다가 다시 집으로 돌아 왔습니다. 주숙등기를 다시 해야 하나요?

      • 호텔 체크인 시 여권을 스캔하면 호텔 시스템이 공안 전산망에 임시 체류 정보를 전송합니다. 이 경우 기존 거주지 주숙등기가 전산상 자동으로 덮어씌워지거나 ‘임시 이동’ 상태로 변경될 수 있습니다.
      • 호텔 숙박으로 기존 주숙등기가 말소되는 케이스도 존재하여, 여행 후 귀가시 새로 주숙등기를 하는 것이 좋습니다.

      중국에서의 주거 계약은 “안전한 플랫폼(베이커/즈루/검증된 58통청 매물)으로 발품을 줄이고, 계약 전 집주인의 주숙등기 협조를 확정 지은 뒤, 입주 24시간 안에 주숙등기를 끝낸다”는 사이클만 지키면 위험 요소가 전혀 없습니다.

      내 명의의 안정적인 주거지와 주숙등기표가 확보되면, 이후 진행될 ‘중국 현지 은행 계좌 개설’과 ‘거류허가증 신청’의 가장 큰 문턱을 넘은 것이나 다름없습니다.

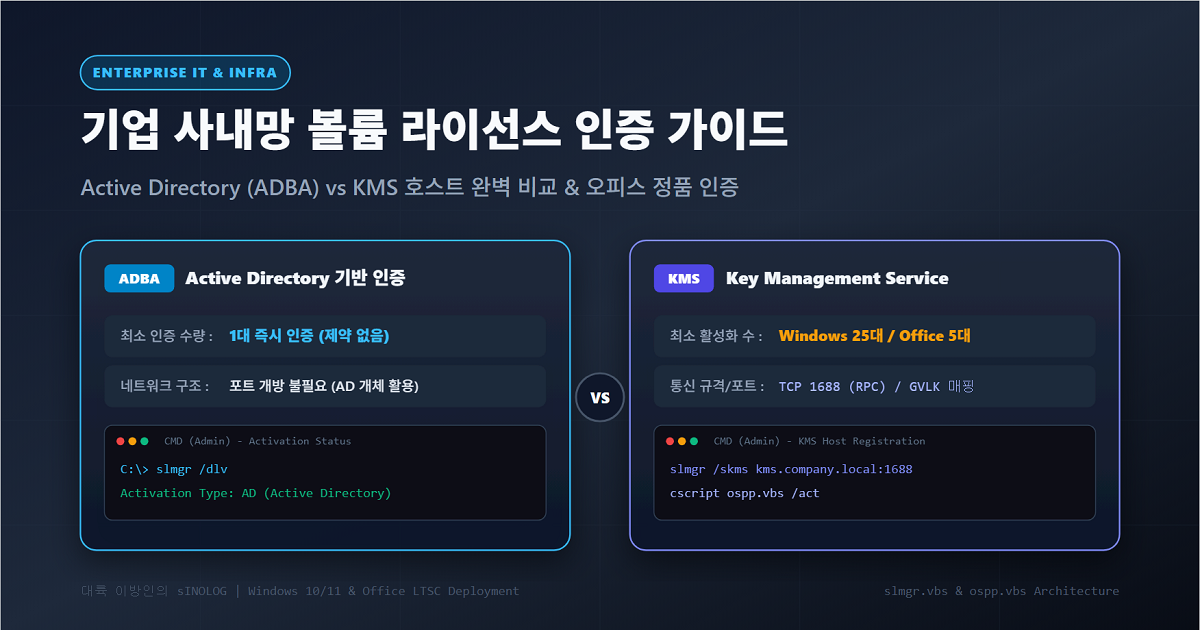
    4. [Windows/인프라] 기업 사내망 볼륨 라이센스 인증의 양대 산맥: ADBA vs KMS 완벽 비교 및 실전 가이드

      [Windows/인프라] 기업 사내망 볼륨 라이센스 인증의 양대 산맥: ADBA vs KMS 완벽 비교 및 실전 가이드

      기업 전산망이나 사내 인프라를 운영하다 보면 수백, 수천 대에 달하는 PC의 Windows 및 Office 라이선스를 어떻게 배포하고 관리할지가 중요한 과제로 떠오릅니다.

      일반적으로 사내 볼륨 라이선스 인증 방식이라고 하면 KMS(Key Management Service)를 먼저 떠올리지만, Windows Server 2012부터 도입된 ADBA(Active Directory-Based Activation, Active Directory 기반 정품 인증)는 별도의 인증 서버를 유지보수할 필요가 없어 기업 인프라 관리자들에게 훨씬 매력적인 선택지입니다.

      이번 글에서는 기업 사내망 환경에서 ADBA와 KMS의 개념 차이, 내부 동작 메커니즘, 장단점 비교, 그리고 클라이언트 관점에서의 인증 처리법까지 상세히 정리해 드립니다.

      1. 개념 정의: ADBA와 KMS란?

      • ADBA (Active Directory-Based Activation): Active Directory 도메인 서비스(AD DS) 데이터베이스 자체에 볼륨 라이선스 인증 개체를 저장하는 방식입니다. 클라이언트 PC가 회사 도메인에 조인(Domain Join)되는 즉시 로그인 과정에서 자동으로 인증을 완료합니다.
      • KMS (Key Management Service): 사내망 내에 특정 서버(Windows Server 또는 가상 머신/컨테이너)를 KMS 호스트로 지정하고, 클라이언트가 사내 DNS(_vlmcs._tcp)를 조회하거나 수동 IP 지정을 통해 TCP 1688 포트로 인증 요청 패킷을 보내 180일 인증을 획득하는 방식입니다.

      2. 내부 동작 메커니즘 비교

      (1) ADBA의 동작 흐름

      1. 서버 측 세팅: 관리자가 도메인 컨트롤러(DC)에서 볼륨 활성화 도구(Volume Activation Tools)를 실행하고 마이크로소프트의 KMS 호스트 키(KMS Host Key)를 한 번만 등록합니다. 이 정보는 AD 포리스트의 CN=Activation Objects 컨테이너에 안전하게 기록됩니다.
      2. 클라이언트 인증:
        • 볼륨 라이선스(GVLK)가 적용된 클라이언트 PC가 도메인에 가입(Domain Join)합니다.
        • PC 부팅 및 로그인 시, sppsvc(소프트웨어 보호 서비스)가 도메인 컨트롤러의 LDAP 통신을 통해 활성화 개체 유무를 확인합니다.
        • 개체가 확인되면 별도의 통신 포트 오픈 없이 도메인 인증 세션 자체만으로 정품 인증이 통과됩니다.

      (2) KMS의 동작 흐름

      1. 서버 측 세팅: 전용 서버에 KMS 호스트 키를 입력하고 인증 서버로 활성화해 둡니다.
      2. KMS 카운트(Threshold) 충족: KMS는 남용 방지를 위해 최소 활성화 요청 수(Windows 클라이언트 25대, Office/Windows Server 5대)가 서버에 누적되어야만 클라이언트에 인증 승인을 내줍니다.
      3. 클라이언트 인증:
        • 클라이언트 PC는 사내 DNS의 SRV 레코드(_vlmcs._tcp.도메인)를 질의하여 KMS 호스트의 IP를 찾습니다.
        • TCP 1688 포트(RPC 통신)로 KMS 호스트에 인증 요청을 전달합니다.
        • 성공 시 180일 유효기간을 부여받으며, 7일마다 백그라운드에서 자동 재인증(갱신)을 시도합니다.

      3. ADBA vs KMS 핵심 장단점 비교

      비교 항목ADBA (Active Directory 기반)KMS (호스트 서버 기반)
      최소 클라이언트 수제한 없음 (1대만 있어도 즉시 인증)최소 25대 필요 (Windows 클라이언트 기준)
      인프라 유지보수추가 서버 불필요 (기존 AD DC 활용)전용 KMS 서버 유지 및 장애 모니터링 필요
      포트/방화벽 설정불필요 (기존 AD 도메인 통신 포트 활용)방화벽에서 TCP 1688 포트 허용 필수
      비도메인 단말 지원❌ 지원 불가 (도메인 미조인 PC 인증 불가)⭕ 지원 가능 (사내망 IP만 닿으면 작업그룹 PC도 인증)
      구형 OS 지원Windows 8 / Server 2012 이상만 지원Windows Vista / 7 등 레거시 OS 지원 가능
      보안성우수 (도메인 탈퇴 시 라이선스 자동 만료)보안 관리 필요 (사내망에 연결된 불법 단말도 통신만 되면 인증 가능)

      ADBA의 결정적 강점: KMS처럼 25대의 PC가 모일 때까지 인증이 보류되는 ‘카운트 병목’이 없으며, 전용 데몬 서버가 다운되어 인증이 풀리는 장애 포인트가 원천 차단됩니다.

      KMS의 결정적 강점: 외주 개발사용 단말, 테스트 장비, 공장 제어용 PC 등 사내 도메인(AD)에 가입시키지 않고 단독 작업그룹(Workgroup)으로 격리해 두는 장비도 사내망 라우팅만 연결되어 있다면 정품 인증이 가능합니다.

      4. 클라이언트 실전 적용: 사내 환경별 인증 명령

      사내에서 배포되는 PC 환경(도메인 조인 PC vs 작업그룹/외부 반입 PC)에 따라 아래 절차로 인증을 진행합니다.

      (1) 도메인 환경 (ADBA 적용 기업)

      클라이언트가 이미 GVLK 키가 내장된 볼륨 배포본(Enterprise/Pro VL)이라면 도메인 조인 즉시 자동 인증됩니다. 만약 리테일 키로 설치된 장비라면 볼륨 키(GVLK)만 주입해 주면 AD를 통해 즉시 활성화됩니다.

      :: 관리자 권한 CMD
      slmgr /ipk W269N-WFGWX-YVC9B-4J6C9-T83GX
      slmgr /ato

      인증 원인 확인 명령어:

      slmgr /dlv

      출력 결과의 ‘정품 인증 채널(Activation Type)’ 항목에 AD라고 표시되면 ADBA를 통해 인증된 것입니다.

      (2) 비도메인 환경 / KMS 서버 지정 환경

      도메인에 조인되지 않은 연구용/격리망 PC이거나 사내망에 KMS 서버만 단독 구축된 경우입니다.

      :: 1. 볼륨 채널(GVLK) 설정
      slmgr /ipk <에디션별 GVLK 제품키>
      
      :: 2. 사내 KMS 서버 호스트 지정
      slmgr /skms kms.company.local:1688  // 혹은 IP
      
      :: 3. 활성화 및 유효기간 확인
      slmgr /ato
      slmgr /xpr

      (3) 사내 MS Office 볼륨 인증

      Office 역시 볼륨 라이선스(VL) 설치 패키지를 사용하면 ADBA/KMS 환경 모두에서 사내 정책에 맞춰 인증됩니다.

      :: 64비트 기준 Office 설치 경로 이동
      cd "C:\Program Files\Microsoft Office\Office16"
      
      :: KMS 서버 주소 수동 바인딩 (DNS 자동 조회가 안 될 때)
      cscript ospp.vbs /sethst:kms.company.local  // Office의 경우 1688 포트 미기입
      
      :: 정품 인증 활성화 및 상태 점검
      cscript ospp.vbs /act
      cscript ospp.vbs /dstatus

      5. 관리자 관점의 트러블슈팅

      • 오류 0xC004F074 (KMS 연결 실패):
        • 클라이언트 PC와 KMS 서버 간의 시간 동기화(NTP)가 4시간 이상 틀어졌거나, 네트워크 방화벽에서 사내망 간 TCP 1688 포트가 막혀있는 경우입니다.
        • ADBA 환경으로의 전환을 검토하면 1688 포트 포워딩/방화벽 이슈를 완전히 해결할 수 있습니다.
      • 오류 0xC004F038 (KMS 클라이언트 카운트 부족):
        • 신규 KMS 서버 구축 시 25대의 고유 클라이언트 CMID(Client Machine ID)가 서버에 수신되기 전까지 인증이 거부되는 현상입니다. 도메인 환경이라면 즉시 ADBA를 활성화하여 카운트 제약 없이 즉시 인증을 끝내는 것이 좋습니다.
      • 도메인 가입 PC인데 ADBA 인증이 안 되는 경우:
        • 클라이언트에 입력된 제품 키가 GVLK가 아닌 리테일/OEM 키인지 확인(slmgr /dlv)합니다.
        • 도메인 컨트롤러에 정품 인증 개체(Active Directory Activation Object)가 정상적으로 복제(Replication)되었는지 점검합니다.

      사내 Windows/Office 정품 인증 인프라는 “도메인 조인 PC가 대다수라면 유지보수와 카운트 제약이 없는 ADBA를 기본 뼈대로 삼고, 도메인에 넣을 수 없는 특수 목적 단말이나 폐쇄망 PC를 위해 KMS 호스트를 보조(Fallback)로 병행 운용하는 것”이 엔터프라이즈 환경의 표준 모범 사례(Best Practice)입니다.

      사내 인프라의 도메인(AD) 및 볼륨 라이센스 구조를 명확히 이해하고 구축하면 라이센스 만료나 보안 감사 이슈 없이 시스템을 안정적으로 운영할 수 있습니다.

    5. [중국 생활 가이드] “제값 내면 손해” 장기 거주자가 매일 쓰는 중국 필수 로컬 앱 & 중고 거래 총정리

      이전 포스팅에서 다룬 알리페이, 위챗, 고덕지도, 디디추싱이 중국에 발을 들이기 위한 ‘입국 생존 4대장’이었다면, 이번 글은 중국에 둥지를 튼 장기 거주자(주재원, 유학생, 자영업자)를 위한 ‘생활 최적화 가이드’입니다.

      중국 현지 식당에서 메뉴판 가격 그대로 알리페이나 위챗 QR로 ‘바로결제(정가 결제)’하고 있거나, 귀국/이사할 때 멀쩡한 가전·가구를 버리고 간다면 매달 수백~수천 위안씩 손해를 보고 있는 셈입니다.

      외식 할인, 배달, 온라인 쇼핑, 그리고 귀국·이사 시 필수인 중고 물품 판매(C2C/C2B) 노하우까지 실생활에 직결되는 핵심 로컬 앱들을 총정리해 드립니다.

      1. 외식·카페 할인 종결자: 따종디엔핑(大众点评) & 도우인(抖音)

      중국 로컬 식당이나 카페에서는 정가대로 결제하는 현지인이 거의 없습니다. 대부분 앱에서 할인 패키지나 금액권을 사서 결제합니다.

      ① 따종디엔핑 (大众点评 / Dianping) — 맛집 검색과 외식 할인의 기본

      • 역할: 중국판 네이버 플레이스 + 캐치테이블 + 미슐랭 가이드.
      • 핵심 기능: 团购 (공동구매 할인)
        • 자리에 앉으면 메뉴판을 보기 전에 따종디엔핑에서 해당 매장명을 먼저 검색합니다.
        • 인원수 세트(双人餐/4人餐): 2인·4인 세트 메뉴를 정가 대비 20~40% 할인된 가격에 판매합니다.
        • 대금권(代金券, 금액 할인권): 단품 위주로 시킬 때 사용합니다. (예: 100위안 이용권을 85~90위안에 판매, 미사용시 환불 가능하므로 필요한 만큼 구매 후 최종 결제 시 사용).
      • 실전 팁:
        1. 식사를 마치고 계산대(买单)에서 직원에게 할인권을 보여줍니다.“大众点评团购可以用吧? (따종디엔핑 요우 투안거우 크어이용바? / 따종디엔핑 공동구매 사용 가능하죠?)”
        2. 직원이 세트나 쿠폰 사용이 가능하다고 하면, 앱에서 결제 후 생성된 QR코드(券码)를 보여주면 직원이 스캔 처리해 줍니다.

      ② 도우인 (抖音 / Douyin) — 덤핑 특가 쿠폰 발굴

      • 역할: 중국 내수용 틱톡. 단순한 숏폼 SNS를 넘어 강력한 라이프커머스 플랫폼입니다.
      • 공략 포인트:
        • 따종디엔핑보다 신규 고객 유치를 위해 더 파격적인 덤핑 할인(50% 반값 세트, 1위안 밀크티 등)을 자주 풉니다. 마찬가지로 미사용시 환불가능하므로, 싼값에 발견하였다면 미리 구매해 두는것도 방법입니다.
        • 스타벅스, KFC, 하이디라오 같은 대형 프랜차이즈의 기간 한정 프로모션이 매우 활발합니다.
      • 실전 팁: 식당 방문 전 따종디엔핑과 도우인 둘 다 검색해 보는 것이 좋습니다. 같은 2인 세트라도 도우인이 몇 위안 더 저렴한 경우가 많습니다. 미사용 시 100% 자동 환불되므로 파격 세일은 일단 사두셔도 손해가 없습니다.

      2. 배달 & 장보기: 메이퇀(美团) vs 어러머(饿了么)

      • 메이퇀 (美团 / Meituan): 배달 라이더 인프라 1위. 음식 배달(外卖)뿐 아니라 생수, 과일, 편의점 상비약까지 30분 만에 문 앞까지 배달해 줍니다.
      • 어러머 (饿了么 / Eleme): 알리바바 계열 배달 플랫폼. 알리페이 메인 화면 내 미니프로그램으로 별도 설치 없이 쓰기 편합니다.
      • 생활비 절약 팁:
        • 선권(神券/홍바오 패키지) 구독: 배달을 주 2회 이상 시킨다면 10위안 수준의 쿠폰팩을 구독하세요. 주문 건당 4~6위안씩 할인되어 한두 번만 시켜도 구독료를 바로 회수합니다.
        • 소형 마트 배달(小象超市 / 美团买菜): 퇴근길에 신선 채소, 고기, 달걀을 주문하면 집에 도착하는 시간에 맞춰 문 앞에 배송됩니다.

      3. 이커머스 3대장: 품목별 목적 분리 구매법

      중국의 택배 인프라는 세계 최고 수준이지만, 플랫폼별 성격이 완전히 다릅니다.

      플랫폼주요 취급 품목배송 및 신뢰도추천 활용법
      징동 (京东 / JD.com)전자기기, PC 부품, 가전, 분유/위생용품징동자영(自营): 오늘 자정 전 주문 시 내일 오전 도착, 가품 우려 제로짝퉁 위험이 없어야 하는 고가 IT/전자기기 구매 시 1순위
      타오바오 (淘宝 / Taobao)의류, 수납용품, 홈 인테리어 소품, 취향 용품중국 최대 오픈마켓. 셀러와 상품군이 무한대일상 잡화, 정리함, 옷, 가구 쇼핑
      핀두두 (拼多多 / Pinduoduo)휴지, 세제, 쓰레기봉투, 양말, 제철 과일최저가 박리다매 플랫폼 (공동구매 알고리즘)브랜드 상관없이 쓰는 소모성 생필품이나 박스 단위 과일 초저가 구매

      4. 짐 정리·귀국 필수: 중고 물품 판매/구매 (시엔위 & 좐좐)

      장기 거주를 마치고 한국으로 귀국하거나, 다른 도시로 이사할 때 가장 골치 아픈 것이 가전(공기청정기, 전자레인지, 모니터), 가구, 자전거, 전동스쿠터 등의 처분입니다. 한인 단톡방에만 올리면 수요가 적어 헐값에 넘기거나 버려야 하지만, 중국 로컬 중고 플랫폼을 쓰면 며칠 안에 현금화할 수 있습니다.

      ① 시엔위 (闲鱼 / Xianyu) — 알리바바 기반 중국 1위 중고거래 (중국판 번개장터/당근)

      • 특징: 타오바오/알리페이 계정과 100% 연동되는 압도적 점유율의 C2C 중고 플랫폼입니다.
      • 판매 프로세스:
        1. 물품 등록: 사진을 찍고 상태를 설명합니다. (타오바오에서 구매했던 물품은 타오바오 주문내역에서 一键转卖(원클릭 중고등록)를 누르면 구매가와 상품 스펙이 자동으로 입력됩니다).
        2. 즈마신용(芝麻信用, 즈마 크레딧): 판매자와 구매자 모두 알리페이 신용 점수가 연동되어 프로필에 노출됩니다. 거래 전 상대방의 신용도(极好/优秀 등)를 확인할 수 있어 사기 위험이 적습니다.
        3. 택배 연동 (방문 수거): 물건이 팔리면 앱 내에서 택배 기사 방문 수거(菜鸟裹裹 등)를 바로 예약할 수 있습니다. 송장을 손으로 쓸 필요 없이 기사가 방문해 바코드를 붙여 가져갑니다.
        4. 정산: 구매자가 물건을 받고 앱에서 [수령 확인(确认收货)]을 누르면 알리페이 잔액으로 대금이 즉시 입금됩니다.

      ② 좐좐 (转转 / ZhuanZhuan) — IT/전자기기 안심 거래 및 플랫폼 즉시 매입

      • 특징: 텐센트(위챗) 계열 중고 플랫폼으로, 스마트폰, 아이패드, 노트북, 카메라 등 IT/디지털 기기 거래에 특화되어 있습니다.
      • 장점 (공식 검수 및 매입 / 官方验):
        • 개인 간 실랑이가 귀찮다면 좐좐의 ‘공식 즉시 매입(平台回收)’ 기능을 이용할 수 있습니다.
        • 기기를 택배로 보내면 좐좐 엔지니어가 상태/배터리/외관을 검수하고 확정 견적을 제시하며, 수락 시 즉시 현금으로 정산됩니다.

      중고 거래 실전 팁 & 주의사항

      • 직거래(同城自提) 옵션 활용: 가구나 모니터, 전동스쿠터처럼 부피가 큰 물건은 배송이 어렵습니다. 등록 시 同城自提(같은 도시 직접 픽업) 옵션을 켜두고 아파트 단지 입구(小区门口)나 지하철역에서 직거래를 진행하세요.
      • 흥정(砍价, 칸지아) 대응: 중국 구매자들은 거의 무조건 10~20% 할인을 요구합니다. 판매글을 올릴 때 미리 10% 정도 여유를 두고 가격을 책정하거나, 글 본문에 不刀 (네고 불가) 또는 不包邮 (택배비 별도)라고 명시해 두면 불필요한 실랑이를 줄일 수 있습니다.
      • 앱 내 결제 원칙 준수: 위챗이나 알리페이로 개인 송금을 먼저 해달라거나 유도하는 외부 링크는 100% 사기입니다. 반드시 시엔위/좐좐 앱 내 결제창을 통해서만 결제 및 수령 확인을 진행해야 사기로부터 보호를 받을 수 있습니다.

      5. 장기 거주자 실전 세팅 체크리스트

      1. 중국 본토 번호(+86) 연동 필수
        • 택배 수령 시 집 문앞에 두고 가거나 단지 내 택배 보관함(丰巢, 펑차오) 및 차이니아오이잔(菜鸟驿站)에 보관되는데, 이때 +86 번호로 발송되는 보관함 비밀번호/인증번호(取件码) 문자가 와야 물건을 찾을 수 있습니다.
      2. 배달/택배 기본 주소 최적화
        • 단지(小区)가 넓은 중국 특성상, 주소 입력 시 단지명 + 동(栋) + 호수(单元/室)를 정확히 적고, 상세 메모란에 放门口 (문 앞에 두고 가세요)를 고정 등록해 두면 중국어 전화 통화 부담을 덜 수 있습니다.
      3. 만리방화벽 우회 앱은 반드시 Rule(규칙) 모드로
        • 우회 앱(VPN/프록시)을 상시 켜둔 상태에서 따종디엔핑, 메이퇀, 시엔위를 켜면, 해외 IP로 인식되어 로딩이 극도로 느려지거나 위치 기반 상점이 검색되지 않습니다.
        • 우회 클라이언트(Clash, Shadowrocket 등)에서 반드시 Rule(규칙) 모드를 활성화하여 중국 로컬 트래픽은 직결(Direct)되도록 설정해야 합니다.

      중국 현지 생활은 “식당 가기 전 따종디엔핑/도우인 검색, 소모품은 핀두두, 전자기기는 징동, 짐 정리·처분은 시엔위” 공식만 익혀도 불필요한 지출을 20~30% 이상 줄이고 쾌적하게 안착할 수 있습니다.